

about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
نقد
1405/04/06 - 17:47- جنگ سایبری

نقد و بررسی فیلم سینمایی قمارباز | فیلمی درباره هک شدن بانک سپه در جنگ دوازده روزه

قمار باز یک تریلر ایرانی محصول سال ۱۴۰۴ است که توسط محسن بهاری کارگردانی شده است. تهیه کنندگی این فیلم را سجاد نصراللهی نسب بر عهده داشته و بهجت شریف اصفهانی هم نگارش فیلمنامه را انجام داده است. کوروش تهامی، آرمین رحیمیان، امیر نوروزی و شبنم قربانی از باز

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

انتشار شده در تاریخ

آلوده شدن بیش از 7000 سرور توسط گروه هکر چینی

یک گروه هکر چینی با نام Operation Distributed Dragons به طور خاص سرورهای لینوکسی را هدف حمله های اختلال سرویس خود قرار داده است. علاوه بر آن  حمله هایی نیز به سیستم های ویندوزی و تجهیزات توکار پیاده سازی کرده است. با پیاده سازی DDoS، این گروه توانست  اوج بار ترافیکی شبکه را به 200Gbps برساند. هم اکنون، هزاران سیستم در سراسر جهان از جمله کانادا، هلند، آلمان و مجارستان آلوده بدافزار توسعه یافته توسط این گروه شده اند. حمله ها پایان نیافته و بنابر گزارش محققان امنیتی، سیستم های آلوده سریعا در حال گسترش هستند.

سرورهایی که که دارای رمزعبورهای ساده هستند و یا  وصله های امنیتی و به روز رسانی های لازم بر روی آن‌ها نصب نشده باشد  هدف حمله هستند. از بدافزارها نیز به منظور افزایش تعداد سیستم های آلوده و ایجاد شبکه گسترده تری از بات‌نت به منظور پیاده سازی حمله های اختلال سرویس استفاده می شود.

سرورهای C&C سیستم های آلوده در چندین کشور از جمله چین، کره جنوبی، آمریکا، اندونزی، روسیه، آلمان، برزیل و فرانسه پخش شده اند.

محققان امنیتی انواع مختلفی از حمله ها از جمله SYN fool، DNS Flood، UDP Flood و ICMP Flood را شناسایی کرده اند  که توسط این گروه هکر پیاده سازی شده است.

نکته جالب در حمله ها زمان آغاز آن هاست. اکثر حمله ها در ساعت 9 بعد از ظهر به وقت پکن انجام می گیرد و حدود 3 ساعت طول می کشد.

در جدول زیر آسیب پذیری های استفاده شده توسط این گروه آمده است.

تازه ترین ها
اختلال
1405/07/01 - 22:35- جنگ سایبری

اختلال در هشدار حملات پهپادی با قطعی اینترنت در روسیه

محدودیت‌های فزاینده روسیه بر اینترنت همراه و شبکه‌های تلفن همراه، دریافت هشدارهای مربوط به حملات پهپادی و موشکی اوکراین را برای شهروندان دشوار کرده است.

کمک
1405/07/01 - 22:29- هوش مصنوعي

کمک بیشتر هوش مصنوعی به مهاجمان سایبری

یک مقام ارشد مرکز ملی امنیت سایبری انگلیس هشدار داده است که هوش مصنوعی در شرایط کنونی می‌تواند بیش از مدافعان سایبری، به مهاجمان کمک کند.

بازداشت
1405/07/01 - 22:19- جرم سایبری

بازداشت دو مجرم سایبری در انگلیس

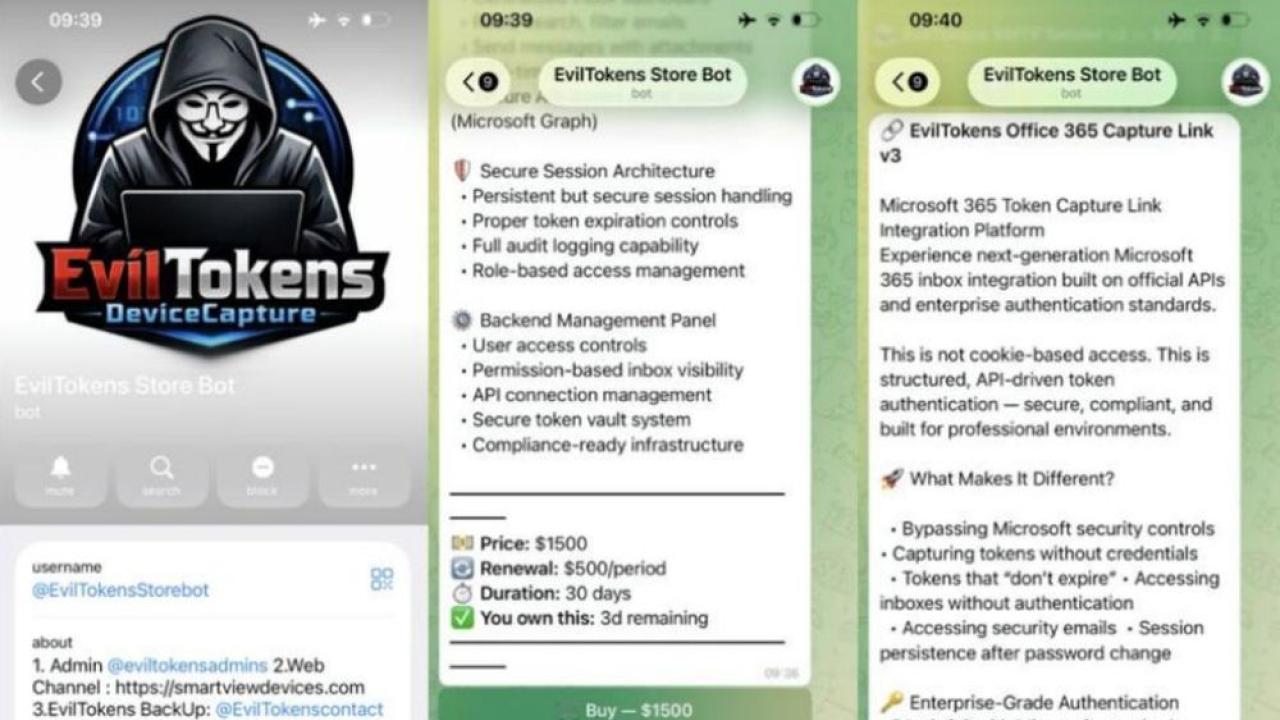
مایکروسافت با همکاری پلیس بریتانیا یک پلتفرم مبتنی بر هوش مصنوعی به نام اویل توکنز را که برای کمک به مجرمان سایبری در اجرای حملات فیشینگ و کلاهبرداری مالی استفاده می‌شد، از کار انداخت و دو مظنون را در انگلیس بازداشت کرد.

مطالب مرتبط

در این بخش مطالبی که از نظر دسته بندی و تگ بندی مرتبط با محتوای جاری می باشند نمایش داده می‌شوند.