about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
نقد
1405/04/06 - 17:47- جنگ سایبری

نقد و بررسی فیلم سینمایی قمارباز | فیلمی درباره هک شدن بانک سپه در جنگ دوازده روزه

قمار باز یک تریلر ایرانی محصول سال ۱۴۰۴ است که توسط محسن بهاری کارگردانی شده است. تهیه کنندگی این فیلم را سجاد نصراللهی نسب بر عهده داشته و بهجت شریف اصفهانی هم نگارش فیلمنامه را انجام داده است. کوروش تهامی، آرمین رحیمیان، امیر نوروزی و شبنم قربانی از باز

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

انتشار شده در تاریخ

ZombieBoy؛ بدافزار کاوشگر ارز دیجیتالی

کارشناس امنیتی خانواده جدیدی از کاوشگرهای ارز دیجیتالی را کشف کردند که ZombieBoy نام گذاری شده که دارای سرعت کاوش 43 KH/s 43000) Hash در ثانیه) است که قادر به استخراج 1000 دلار در ماه است. 

به گزارش کارگروه امنیت سایبربان؛ یک کارشناس امنیتی مستقل با نام James Quinn خانواده جدیدی از کاوشگرهای ارز دیجیتالی را کشف کرده است. این کاوشگر که ZombieBoy نام گذاری شده است، طبق تحلیل‌های این کارشناس، این بدافزار دارای سرعت کاوش 43 KH/s 43000) Hash در ثانیه) است که قادر به استخراج 1000 دلار در ماه است. این کاوشگر از زبان چینی استفاده می‌کند که از این رو احتمالا در کشور چین توسعه داده شده است.
Quinn در بلاگ خود توضیح داده است که این کاوشگر مشابه massminer است که در اوایل ماه می معرفی شد. بدلیل استفاده این بدافزار از ZombieBoyTools، آنرا ZombieBoy نامگذاری کرده‌اند. باید اشاره کرد که ZombieBoyTools دارای ارتباطاتی با IronTigerAPT است و یک ویرایش از تروجان Gh0st است.
بدافزار به کمک این ابزار اولین فایل dll خود را در سیستم قربانی قرار می‌دهد. علاوه بر این، Quinn ادعا می‌کند که این کرم از اکسپلویت‌های مختلف برای گسترش در سیستم استفاده می‌کند. تفاوتی که بین massminer و ZombieBoy وجود دارد در استفاده از ابزار اسکن میزبان است که ZombieBoy به جای MassScan از WinEggDrop استفاده می‌کند. نکته قابل توجه و البته نگران کننده این بدافزار بروزرسانی آن بصورت مداوم است. علاوه بر این، بدافزار می‌تواند از CVEهای مختلفی برای دور زدن برنامه‌های امنیتی بهره ببرد. این CVEها شامل یک آسیب‌پذیری RDP یعنی CVE-2017-9073 و اکسپلویت‌های CVE-2017-0143 و CVE-2017-0146 هستند.
بدافزار از اکسپلویت‌های DoublePulsar و EternalBlue برای ایجاد در پشتی استفاده می‌کند. از آنجایی که بدافزار می‌تواند چندین درپشتی ایجاد کند، بنابراین راه ورود سایر برنامه‌های مخرب مانند keyloggerها، باج‌افزارها و بدافزارهای دیگر باز می‌شود.

تازه ترین ها
آزمایش
1405/06/31 - 12:05- آمریکا

آزمایش توان دفاع سایبری آمریکا در یک رزمایش سراسری

آمریکا هفته گذشته توان دفاع سایبری خود را در یک آزمون گسترده سراسری به محک گذاشت.

احتمال
1405/06/31 - 11:58- جنگ سایبری

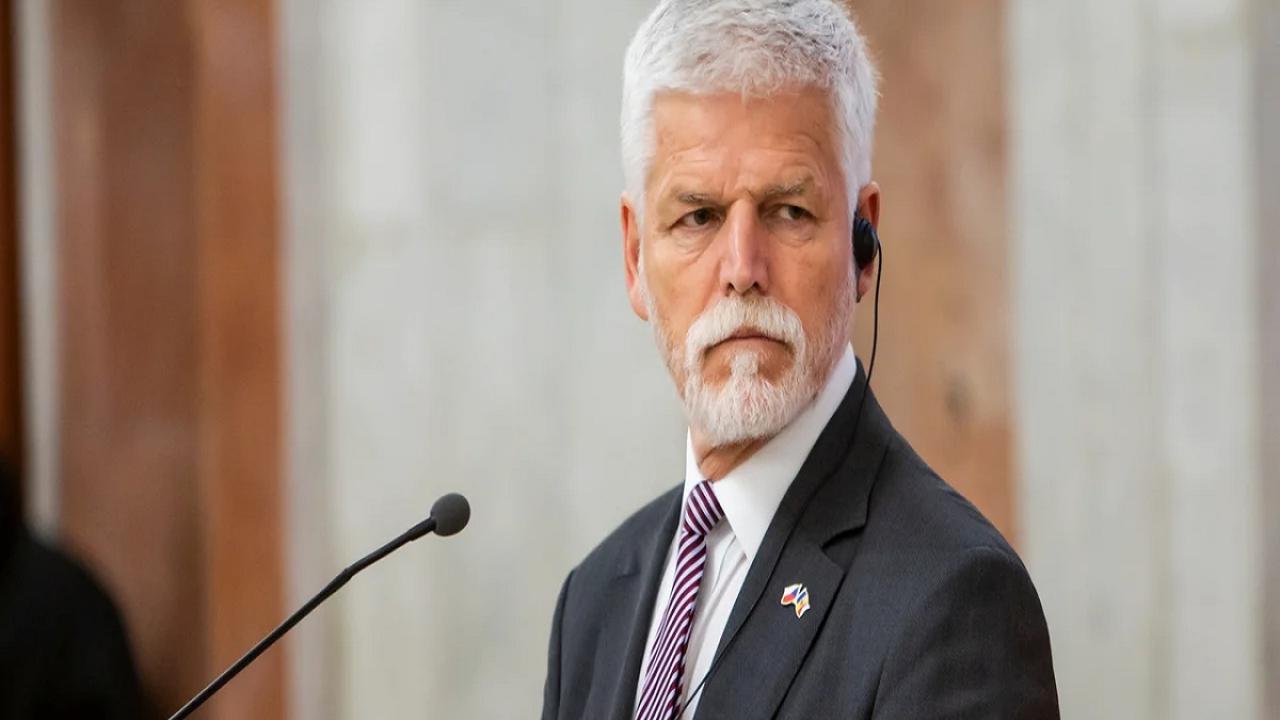
احتمال حمله سایبری روسیه به ناتو

پتر پاول، رئیس‌جمهور جمهوری چک، روز دوشنبه گفت بعید می‌داند روسیه در آینده نزدیک حمله نظامی مستقیمی علیه یکی از اعضای ناتو انجام دهد.

تصاحب
1405/06/31 - 11:41- جرم سایبری

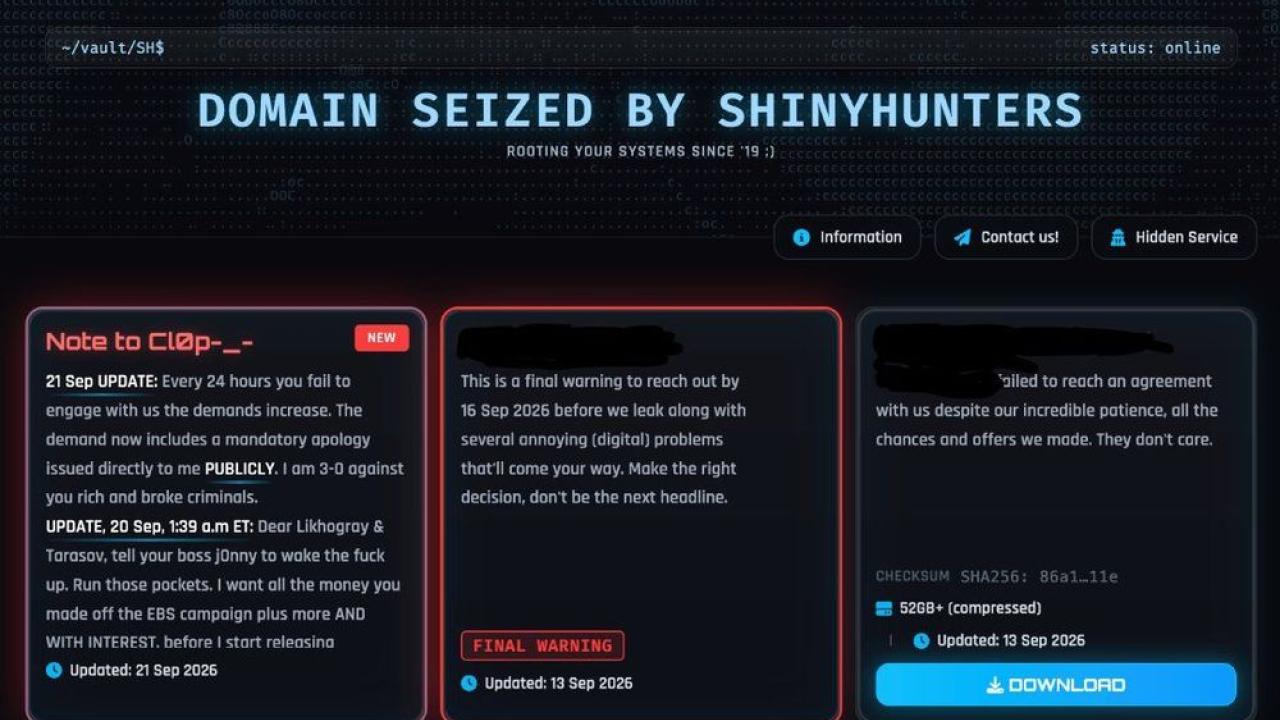
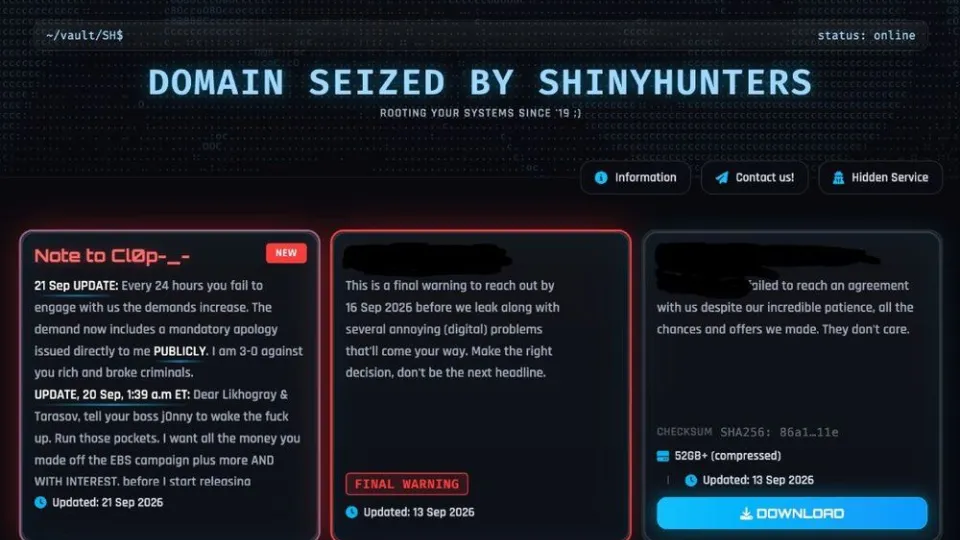
تصاحب سایت گروه کلاپ توسط شاینی هانترز

گروه مجرمان سایبری شاینی هانترز، کنترل وب‌سایت افشای اطلاعات گروه باج‌افزاری کلاپ در دارک‌وب را به دست گرفته و از این گروه خواستار پرداخت مبلغی برای جلوگیری از افشای اطلاعات شده است.

مطالب مرتبط

در این بخش مطالبی که از نظر دسته بندی و تگ بندی مرتبط با محتوای جاری می باشند نمایش داده می‌شوند.