


about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
نقد
1405/04/06 - 17:47- جنگ سایبری

نقد و بررسی فیلم سینمایی قمارباز | فیلمی درباره هک شدن بانک سپه در جنگ دوازده روزه

قمار باز یک تریلر ایرانی محصول سال ۱۴۰۴ است که توسط محسن بهاری کارگردانی شده است. تهیه کنندگی این فیلم را سجاد نصراللهی نسب بر عهده داشته و بهجت شریف اصفهانی هم نگارش فیلمنامه را انجام داده است. کوروش تهامی، آرمین رحیمیان، امیر نوروزی و شبنم قربانی از باز

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

هکرهای کره شمالی همچنان از مخزن کد پرکاربرد npm سوءاستفاده می‌کنند و بسته‌های مخربی منتشر می‌کنند که هدفشان آلوده کردن دستگاه‌های توسعه‌دهندگان نرم‌افزار با بدافزار است.

به گزارش کارگروه حملات سایبری خبرگزاری سایبربان، شرکت امنیت سایبری فیلوم (Phylum)، که در نظارت بر زنجیره تأمین نرم‌افزارهای متن‌باز تخصص دارد، اعلام کرد که اخیراً شاهد افزایش فعالیت‌های گروه‌های کره شمالی با نام‌های کانتیجس اینترویوو (Contagious Interview) و مون استون اسلیت (Moonstone Sleet) در npm بوده است.

مخزن npm به توسعه‌دهندگان اجازه می‌دهد بسته‌ها، کتابخانه‌ها و ابزارهای جاوا اسکریپت را منتشر و به اشتراک بگذارند.

طبق گزارش‌های قبلی، گروه کانتیجس اینترویوو این نام را به دلیل اقدامات قبلی خود برای آلوده کردن توسعه‌دهندگان از طریق مصاحبه‌های شغلی ساختگی دریافت کرده است.

گروه مون استون اسلیت، شرکت‌های نرم‌افزاری و شرکت‌های دفاعی را با انواع سفارشی باج‌افزار و کلاهبرداری‌های پیچیده هدف قرار داده است.

کره شمالی به دلیل سرقت ارزهای دیجیتال و اجرای کلاهبرداری‌هایی که برای تأمین مالی برنامه تسلیحات هسته‌ای تحریم‌شده و دیگر عملیات‌ها استفاده می‌شوند، شناخته شده است.

شرکت فیلوم اعلام کرد بسته‌های مخربی که در npm منتشر شده‌اند با نام‌های temp-etherscan-api، ethersscan-api، telegram-con، helmet-validate و qq-console شناخته می‌شوند.

محققان اعلام کردند:

این حملات با جاوا اسکریپت‌های مبهم چند مرحله‌ای شناخته می‌شوند که اجزای بدافزار اضافی را از سرورهای راه دور دانلود می‌کنند.

هدف احتمالی این هکرها شامل سرقت داده‌های حساس از افزونه‌های مرورگر کیف پول‌های ارز دیجیتال و ایجاد ماندگاری در دستگاه قربانی است.

شرکت فیلوم در ادامه افزود:

این دشمنان به طور مداوم از اعتماد ذاتی در اکوسیستم npm سوءاستفاده می‌کنند تا توسعه‌دهندگان را آلوده، به شرکت‌ها نفوذ کرده و ارز دیجیتال یا هر دارایی دیگری را که می‌تواند به سود مالی غیرقانونی منجر شود، به سرقت ببرند.
 

منبع:

تازه ترین ها
اختلال
1405/07/01 - 22:35- جنگ سایبری

اختلال در هشدار حملات پهپادی با قطعی اینترنت در روسیه

محدودیت‌های فزاینده روسیه بر اینترنت همراه و شبکه‌های تلفن همراه، دریافت هشدارهای مربوط به حملات پهپادی و موشکی اوکراین را برای شهروندان دشوار کرده است.

کمک
1405/07/01 - 22:29- هوش مصنوعي

کمک بیشتر هوش مصنوعی به مهاجمان سایبری

یک مقام ارشد مرکز ملی امنیت سایبری انگلیس هشدار داده است که هوش مصنوعی در شرایط کنونی می‌تواند بیش از مدافعان سایبری، به مهاجمان کمک کند.

بازداشت
1405/07/01 - 22:19- جرم سایبری

بازداشت دو مجرم سایبری در انگلیس

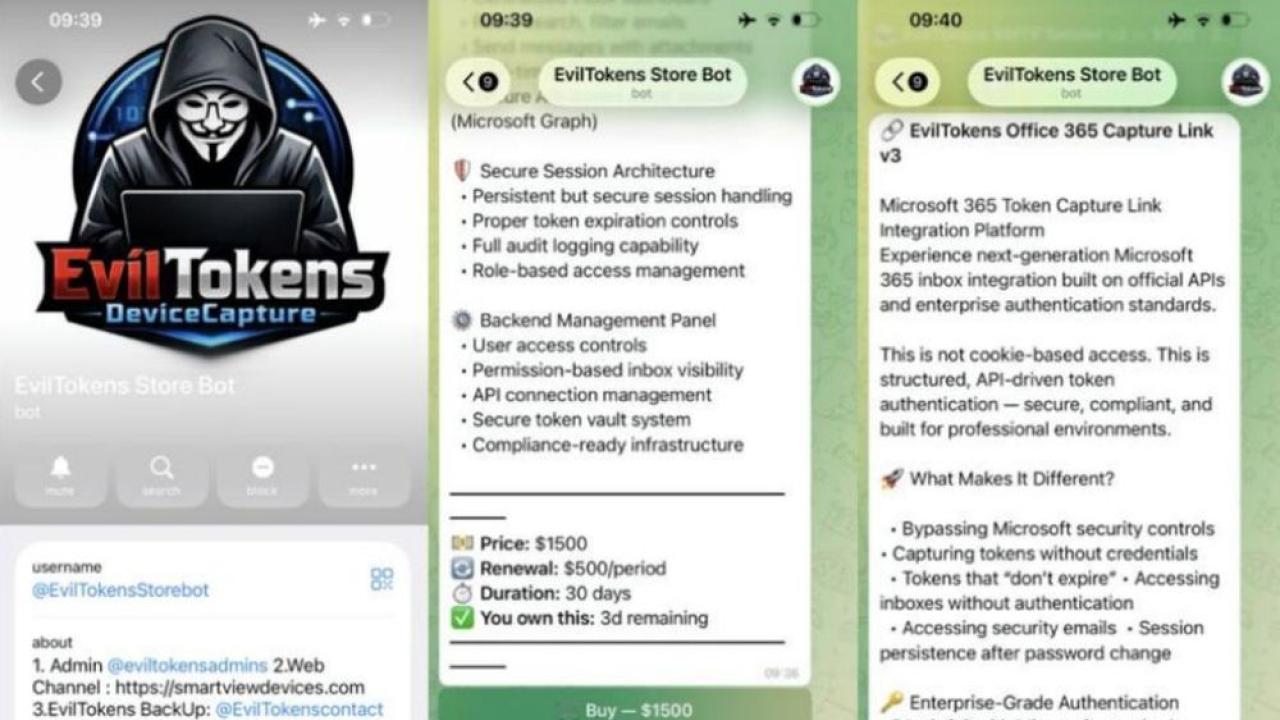
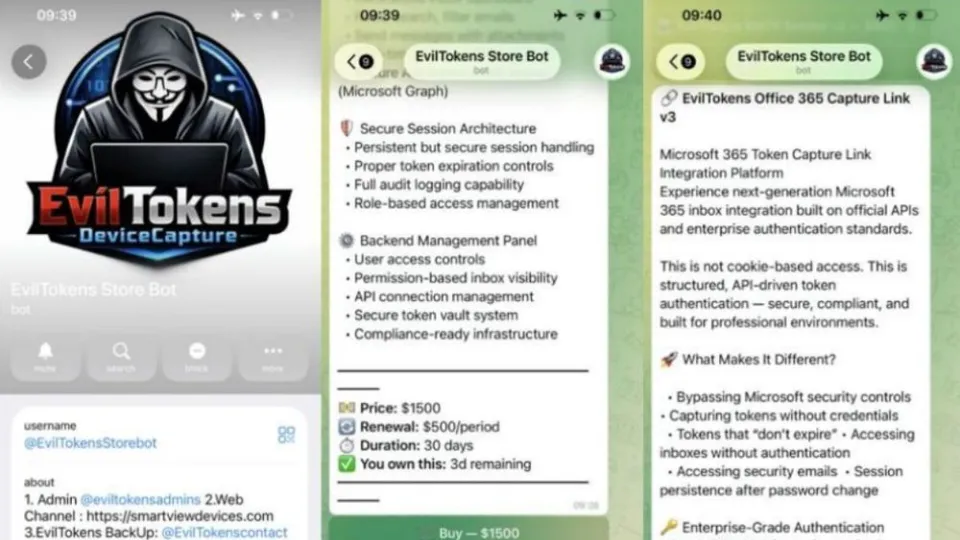
مایکروسافت با همکاری پلیس بریتانیا یک پلتفرم مبتنی بر هوش مصنوعی به نام اویل توکنز را که برای کمک به مجرمان سایبری در اجرای حملات فیشینگ و کلاهبرداری مالی استفاده می‌شد، از کار انداخت و دو مظنون را در انگلیس بازداشت کرد.

مطالب مرتبط

در این بخش مطالبی که از نظر دسته بندی و تگ بندی مرتبط با محتوای جاری می باشند نمایش داده می‌شوند.