


به گزارش کارگروه حملات سایبری خبرگزاری سایبربان، این گزارش که توسط رسانه مستقل «دِبِل» منتشر شده؛ رسانهای که در روسیه برچسب «عامل خارجی» دریافت کرده و بر پایه مصاحبه با منابع ناشناس نزدیک به شرکت و درگیر در تحقیقات حادثه تهیه شده است.
این گزارش، جزئیاتی بیسابقه از یکی از بزرگترین حملات سایبری در روسیه از زمان آغاز جنگ تمامعیار با اوکراین ارائه میدهد.
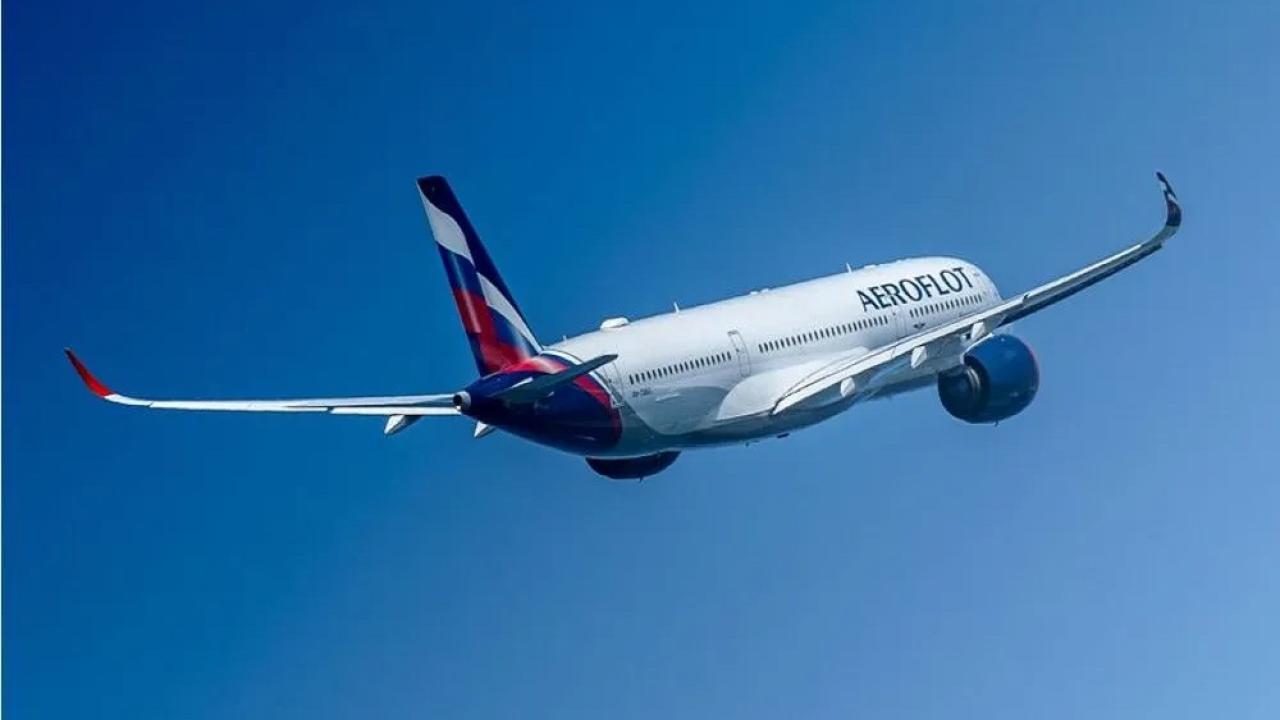
این نفوذ که گروه هکری حامی اوکراین «سایلنت کرو» و هکتیویستهای متحد «سایبر-پارتیزانهای بلاروس» مسئولیت آن را بر عهده گرفتهاند، عملیات شرکت «آئروفلوت» را فلج کرد و باعث زمینگیر شدن بیش از صد پرواز و سرگردانی دهها هزار مسافر شد.
تنها خسارتهای ناشی از لغو پروازها دستکم ۳.۳ میلیون دلار برآورد شده و مجموع زیانها به دهها میلیون دلار رسیده است.
در مرکز این رخنه، طبق گزارش دِبِل، شرکت «باکا سافت» قرار دارد؛ یک توسعهدهنده کوچک و غیرمشهور اپلیکیشنهای موبایل که دفتر اصلی آن در مسکو است.
این شرکت که روی اپلیکیشنهای آی او اس (iOS) و سامانههای مدیریت کیفیت آئروفلوت کار کرده، در عین حال چندین بنگاه بزرگ روسی از جمله نهادهای دولتی، شرکت نوریلسک نیکل، فولادساز اوراز (EVRAZ) و خردهفروشی بزرگ ایکس5 (X5) را در میان مشتریان خود دارد.
خبرگزاری ریکوردد فیوچر نیوز (Recorded Future News) قادر به تأیید مستقل این گزارش نیست.
دِبِل توسط روزنامهنگاران روس در سال ۲۰۱۷ تأسیس شده است.
به گفته دو فرد مطلع از یافتههای فنی، فعالیت مشکوک نخستینبار در ژانویه — شش ماه پیش از حمله تابستان — شناسایی شد.
با وجود این کشف اولیه، آئروفلوت اقدام جدی برای تقویت امنیت پیمانکاران انجام نداد.
گفته میشود هکرها در ماه می از همان مسیر پیمانکار دوباره وارد شده و تا اواسط تابستان به دسترسی مداوم در شبکه شرکت دست یافته بودند.
مهاجمان پس از ورود، به محیط اکتیو دیرکتوری (Active Directory) شرکت نفوذ کرده، حسابهایی با سطح دسترسی بالا به دست آوردند و حدود دو ده ابزار بدافزاری مستقر کردند.
طبق گزارشی فنی که توسط تیمهای واکنش به حادثه از چند پیمانکار آئروفلوت تهیه شده، فقدان احراز هویت دومرحلهای در برخی سرورهای ترمینال و باقیماندن دسترسی از راه دور باکا سافت به زیرساخت آئروفلوت، دلیل اصلی موفقیت نفوذ بوده است.
باکا سافت هرگز وجود رخنه در سامانههای خود را بهطور عمومی نپذیرفته است.
سایبر-پارتیزانهای بلاروس نیز از افشای جزئیات عملیات خودداری کردند.
در داخل آئروفلوت نیز کارکنان اطلاعاتی فراتر از گزارشهای مبهم رسانهها دریافت نکردند.
پیشتر هم گروههای اوکراینی و روسی با سوءاستفاده از آسیبپذیریهای پیمانکاران کوچکتر فناوری اطلاعات، به شبکههای بزرگ دولتی و شرکتی نفوذ کردهاند.
برای نمونه، در اوکراین، حمله به سامانههای وزارت دادگستری در اوایل سال جاری با نفوذ به شرکت دولتی NAIS آغاز شد.
همچنین رخنه بزرگ سال ۲۰۲۲ در دهها وبسایت دولتی اوکراین از آسیبپذیری یک شرکت خصوصی فناوری اطلاعات منشأ گرفت.
غول مخابراتی دولتی روسیه، «روستلکام»، نیز در ژانویه با وضعیتی مشابه مواجه شد؛ زمانی که گروه سایلنت کرو (Silent Crow) یکی از پیمانکاران آن را هک کرد و دادههای وبسایتها را فاش ساخت.
در اوایل دسامبر، یک مقام ارشد روستلکام اعلام کرد که این شرکت از آن زمان الزامات امنیتی برای شرکا و تأمینکنندگان را سختگیرانهتر کرده است.