


به گزارش کارگروه بین الملل خبرگزاری سایبربان، این حمله اطلاعات حساس پزشکی حدود ۱۹۰ میلیون نفر را در معرض افشا قرار داد و اختلال گستردهای در نظام سلامت آمریکا ایجاد کرد.
لایحه «قانون امنیت سایبری و تابآوری مراقبتهای سلامت ۲۰۲۶» هفته گذشته با موافقت همه سناتورهای حاضر و بدون رأیگیری اسمی به تصویب رسید.
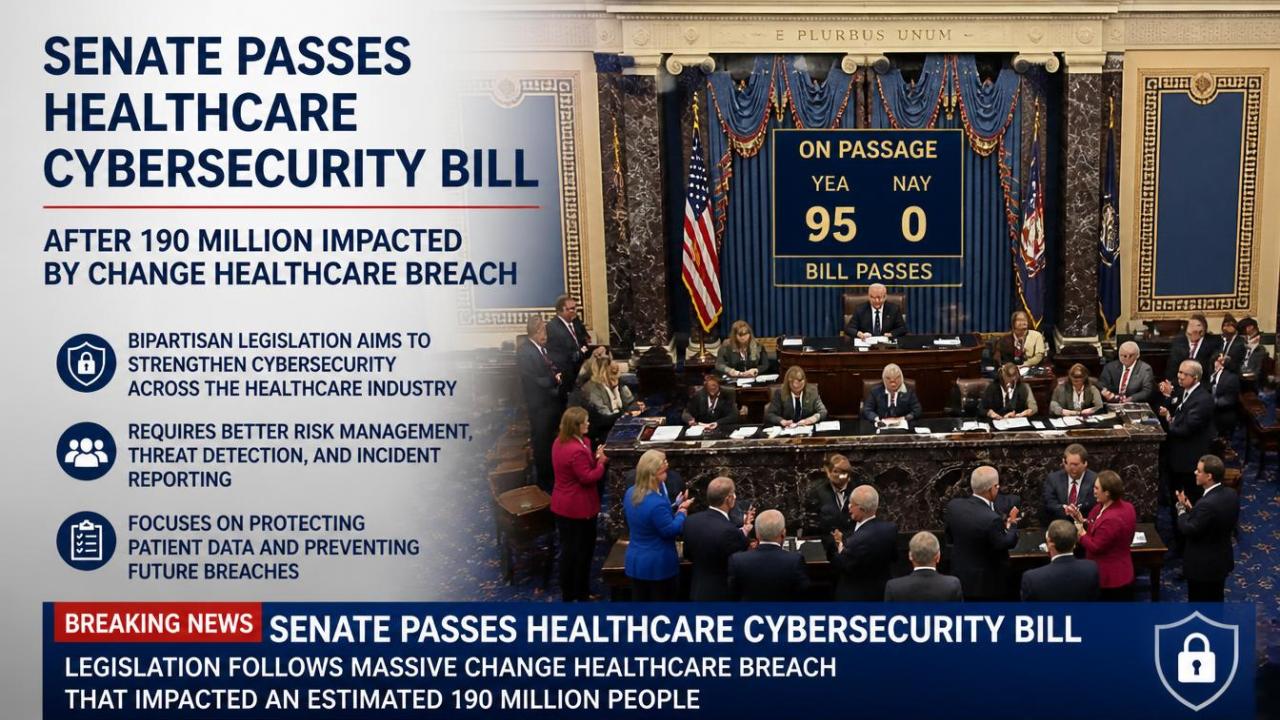
این طرح میتواند الزامات فدرال امنیت سایبری برای سازمانهای حوزه سلامت را گسترش دهد.
بر اساس این لایحه، وزارت بهداشت و خدمات انسانی آمریکا (HHS) موظف میشود همه نهادهای خصوصی مرتبط با مراقبتهای سلامت را به رعایت حداقل استانداردهای امنیت سایبری، از جمله احراز هویت چندعاملی، ملزم کند.
این وزارتخانه همچنین باید برنامه امنیت سایبری کارکنان خود را توسعه دهد و هر دو سال یکبار بهروزرسانی کند، برای گسترش نیروی کار متخصص در امنیت سایبری آموزش و راهنمایی ارائه دهد و به مراکز درمانی مناطق روستایی در زمینه آمادگی سایبری کمک کند.
همچنین باید یک نماینده مسئول هدایت و هماهنگی فعالیتهای امنیت سایبری در این وزارتخانه تعیین شود.
وزارت بهداشت موظف خواهد بود با آژانس امنیت سایبری و امنیت زیرساخت آمریکا (CISA) همکاری کند تا اطلاعات امنیتی در اختیار سازمانهای سلامت قرار گیرد و برنامهای مشترک برای هماهنگی واکنش به حوادث سایبری مهم تدوین شود.
این لایحه شرکتهای حوزه سلامت را ملزم میکند هنگام اطلاعرسانی درباره دسترسی غیرمجاز به اطلاعات پزشکی افراد، شمار کل قربانیان نقض دادهها را نیز اعلام کنند.
سناتور بیل کسیدی، جمهوریخواه ایالت لوئیزیانا، پیشنهاددهنده اصلی این طرح بود.
سناتورهایی از حزب دموکرات و مستقلها نیز از آن حمایت کردند.
کسیدی هشدار داد حملات سایبری میتوانند فعالیت بیمارستانها را متوقف و پروندههای پزشکی محرمانه بیماران را افشا کنند.
انجمن بیمارستانهای آمریکا (AHA) نیز از این طرح حمایت کرده و تأمین کمکهای مالی برای اجرای تدابیر امنیتی را از نقاط قوت آن دانسته است.
این انجمن، که نماینده نزدیک به پنج هزار بیمارستان و سازمان سلامت است، با این حال خواستار شفافسازی درباره شمول شرکتهای پیمانکار و ارائهدهندگان خدمات شخص ثالث در مقررات جدید شد.
این نگرانی از آنجا ناشی میشود که بسیاری از موارد افشای اطلاعات سلامت، حاصل حمله به ارائهدهندگان خدمات و نرمافزارهای پزشکی خارج از بیمارستانها بودهاند.
انجمن تأکید کرد شرکتهای ثالثی که اطلاعات پزشکی را پردازش میکنند، باید از همان استانداردهای حریم خصوصی و امنیتی نهادهای مشمول مقررات پیروی کنند.
در ماههای اخیر نیز چندین رخداد سایبری در این صنعت میلیونها نفر را تحت تأثیر قرار داده است.
شرکت دادههای سلامت آئستو (Aesto) ماه گذشته به نهادهای فدرال گزارش داد اطلاعات حساس بیش از ۹٫۵ میلیون نفر در حملهای در اواخر سال ۲۰۲۵ افشا شده است.
سرقت دادههای شرکت بایلور ژنتیکس (Baylor Genetics) بیش از ۲٫۸ میلیون نفر و حادثه سایبری ماه مارس در شرکت پروندههای پزشکی الکترونیکی کِرکلاد (CareCloud) نیز حدود ۳٫۷ میلیون نفر را تحت تأثیر قرار داد.
سناتور مارک وارنر، از حامیان این لایحه، هشدار داد حملات سایبری به نظام سلامت میتوانند پیامدهایی مرگوزندگی برای بیماران داشته باشند.
او از مجلس نمایندگان خواست هرچه سریعتر درباره این طرح اقدام کند.
این لایحه برای تبدیلشدن به قانون، همچنان باید روند بررسی در مجلس نمایندگان را طی کند.