



به گزارش کارگروه حملات سایبری خبرگزاری سایبربان، این اقدام بر اساس مطالبی است که طی آخر هفته در این وبسایت منتشر شد.
کلاپ (Cl0p) سالها از این سایت برای معرفی قربانیان حملات خود و تحت فشار قرار دادن آنها برای پرداخت باج استفاده کرده است؛ اما این بار همین روش علیه خود این گروه به کار گرفته شد.
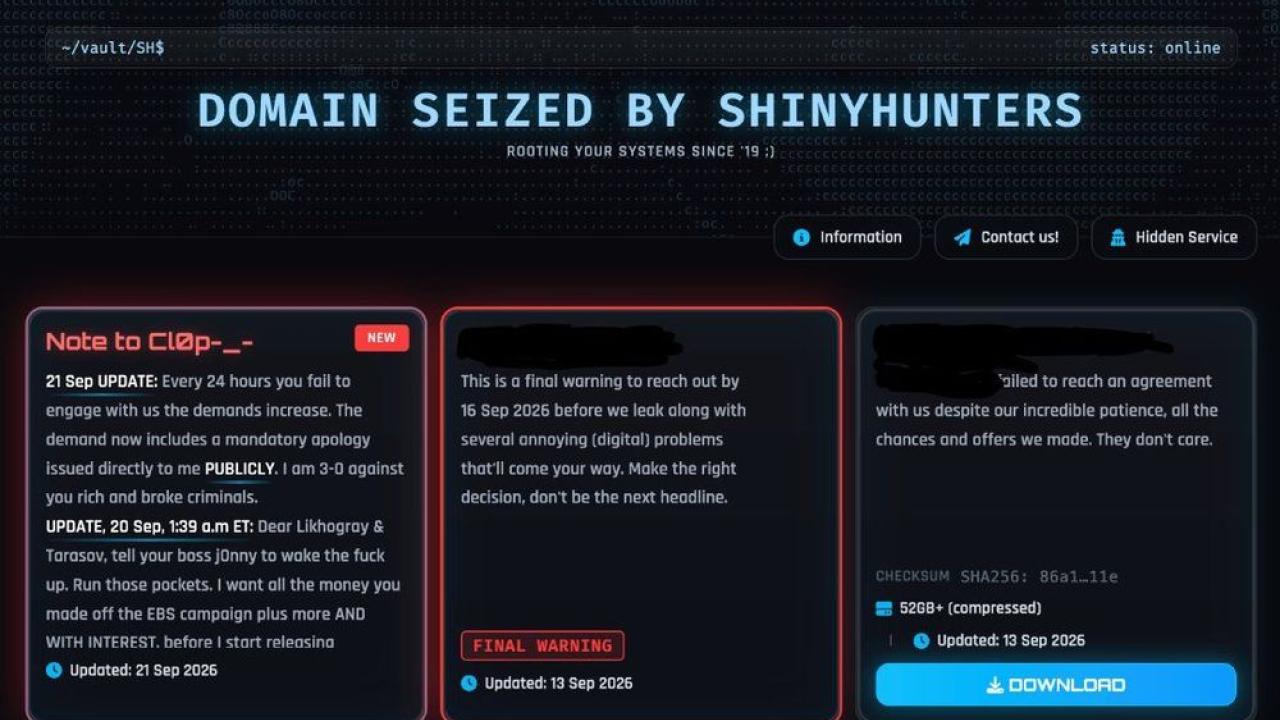
پس از تصاحب سایت، صفحه اصلی آن تغییر داده شد و پیامی منتشر شد که اعلام میکرد دامنه توسط شاینی هانترز (ShinyHunters) توقیف شده است.
این گروه بیشتر به دلیل مهندسی اجتماعی و اخاذی از طریق سرقت و تهدید به انتشار اطلاعات شناخته میشود تا نفوذ فنی مستقیم به سامانهها.
در پیامهایی که ظاهراً از سوی شاینی هانترز منتشر شده، این گروه خواستار پرداخت مبلغی هشترقمی شده است.
آنها این مبلغ را معادل «۲.۳۳۳ درصد» از دارایی خالص خود عنوان کردهاند؛ ادعایی که نشان میدهد اعضای گروه مدعی در اختیار داشتن صدها میلیون دلار دارایی هستند.
شاینی هانترز تهدید کرده است که اگر کلاپ به درخواست آنها پاسخ ندهد، مبلغ اخاذی هر ۲۴ ساعت افزایش خواهد یافت.
تا روز دوشنبه، خواستههای این گروه علاوه بر پرداخت پول، شامل عذرخواهی عمومی کلاپ نیز شده بود.
در پیامی که روز یکشنبه در سایت منتشر شد، نام سه نفر بهعنوان اعضای عملیاتی کلاپ ذکر شد؛ افرادی که پیشتر نیز در گزارشهای عمومی نامشان مطرح شده بود.
شاینی هانترز همچنین خواستار دریافت درآمدهای حاصل از حمله اخیر کلاپ به اوراکل ای-بیزنس سوت (Oracle E-Business Suite) و مبالغ دیگری شده است.
حملات علیه ای-بیزنس سوت، که یکی از سامانههای پرکاربرد تجاری است، باعث شد شرکت اوراکل، پلیس فدرال آمریکا (FBI) و نهادهای امنیت سایبری بریتانیا و سنگاپور درباره این تهدیدها هشدار دهند.
این کارزار پس از آن آغاز شد که شاینی هانترز نمونهای از کد بهرهبرداری آزمایشی برای یک آسیبپذیری اوراکل را در پیامرسان تلگرام منتشر کرد.
شاینی هانترز مدعی شده اختلاف این گروه با کلاپ از آنجا آغاز شده که کلاپ بدون اجازه از این آسیبپذیری استفاده کرده و اعضای شاینی هانترز را تهدید کرده است.
مجرمان سایبری در چارچوب این اخاذی همچنین تهدید کردهاند اطلاعاتی را منتشر کنند که نشان میدهد کدام شرکتها به کلاپ باج پرداخت کردهاند، چه میزان پول پرداخت شده و از چه نشانیهای بیتکوین برای پرداخت استفاده شده است.
وبسایت دستکاریشده روز دوشنبه با پیامی که ظاهراً از سوی کلاپ منتشر شده بود، جایگزین شد.
در این پیام، کلاپ از شاینی هانترز خواسته بود از طریق یک بستر ارتباطی قدیمی با این گروه تماس بگیرد و مدعی شده بود که ایمیل آنها کار نمیکند.
شاینی هانترز پیشتر نیز در ماه مه با حمله به یک سامانه آموزشی پرکاربرد، فعالیت مدارس متعددی در آمریکا را مختل کرده بود.
این گروه همچنین در حملهای در ماه آوریل به بزرگترین شرکت تولیدکننده تجهیزات پزشکی جهان، اطلاعات متعلق به بیش از ۴ میلیون نفر را سرقت کرد.
از دیگر قربانیان منتسب به این گروه میتوان به کارنیوال کروز لاین (Carnival Cruise Line)، تیکت مستر (Ticketmaster)، ای تی اند تی (AT&T)، مک گرو هیل (McGraw Hill)، ای دی تی (ADT) و شرکت بازیسازی راک استار (Rockstar) اشاره کرد.
در سوی دیگر، گفته میشود کلاپ از طریق بهرهبرداری از آسیبپذیریهای ناشناخته در محصولات پرکاربرد انتقال فایل، از جمله محصولات شرکتهای کلئو (Cleo)، موو ایت (MOVEit)، گو انی ور (GoAnywhere) و اکسلیون (Accellion)، طی سالهای گذشته صدها میلیون دلار درآمد به دست آورده است.