
about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

حمله
1405/05/20 - 15:30- جنگ سایبری

حمله سایبری به زیرساخت آب مینه‌سوتا

بررسی قرائن نشان می‌دهد عامل حمله اسرائیل است و سناریوی ایران فاقد وجاهت منطقی است

شرکت مایکروسافت با شناسایی ۱۲۱ آسیب‌پذیری در محصولات مختلف خود، مجموعه‌ای از اصلاحات امنیتی را برای ترمیم آنها منتشر کرده است.

به گزارش کارگروه امنیت سایبربان به نقل از مرکز مدیریت راهبردی افتا، مجموعه‌ اصلاحیه‌های ماه آوریل، انواع مختلفی از آسیب‌پذیری‌ها از جمله اجرای از راه دور کد، افزایش سطح دسترسی، افشای اطلاعات، منع سرویس، دور زدن سازوکارهای امنیتی و جعل را ترمیم می‌کنند.

اجرای از راه دور کد و افزایش سطح دسترسی به ترتیب با ۴۹ و ۳۱ مورد، بیشترین سهم از انواع آسیب‌پذیری‌ها را در محصولات مایکروسافت به خود اختصاص داده‌اند.

یازده مورد از آسیب‌پذیری‌های وصله‌شده نیز «بحرانی» گزارش شده‌اند. شدت سایر آسیب‌پذیری‌ها (۱۱۰ مورد) هم «زیاد» اعلام شده است.

در درجه‌بندی شرکت مایکروسافت، نقاط ضعفی که سوءاستفاده از آنها بدون نیاز به دخالت و اقدام کاربر باشد، «بحرانی» تلقی شده و اصلاحیه‌هایی که این نوع نقاط ضعف را ترمیم می‌کنند، بالاترین درجه حساسیت یا «بحرانی» را دریافت می‌کنند.

نقاط ضعفی که سوءاستفاده موفق از آنها نیازمند فریب کاربر به انجام کاری باشد یا نیازمند دسترسی فیزیکی به دستگاه هدف باشد، توسط اصلاحیه‌هایی با درجه حساسیت «زیاد» برطرف و ترمیم می‌شوند.

نکته قابل توجه این که مهاجمان و گردانندگان باج‌افزار RansomEXX از یکی از آسیب‌پذیری‌های ترمیم‌شده شرکت مایکروسافت با شناسه CVE-۲۰۲۵-۲۹۸۲۴، از مدتی پیش، در حال سوء استفاده هستند؛ این آسیب‌پذیری، مهاجم را قادر می‌سازد تا دسترسی خود را تا سطح SYSTEM بر روی ماشین قربانی ارتقا دهد.

خبر فنی و تخصصی این آسیب‌پذیری‌ها، فهرست آنان و اطلاعات بیشتری از سوءاستفاده مهاجمان از آسیب پذیری «روز-صفر» در پایگاه اینترنتی مرکز مدیریت راهبردی افتا به آدرس: https://afta.gov.ir/fa-IR/Portal/۴۹۲۷/news/view/۱۴۶۰۸/۲۲۰۷/Staging/ منتشر شده است.

منبع:

موضوع:

تازه ترین ها
اتهام
1405/07/18 - 20:53- تروریسم سایبری

اتهام کلاهبرداری الکترونیکی علیه متخصص امنیت سایبری اسرائیلی

دادگاهی در نیویورک یک متخصص امنیت سایبری اسرائیلی-آمریکایی را به کلاهبرداری الکترونیکی و استفاده از شرکت امنیت سایبری برای پرداخت باج به هکرها متهم کرد.

تغییر
1405/07/18 - 17:37- اروپا

تغییر شیوه حفاظت از داده‌ها توسط توسعه‌دهندگان مدل هوش مصنوعی

دفتر کمیسر اطلاعات بریتانیا اعلام کرد که ده توسعه‌دهنده مدل هوش مصنوعی تغییراتی را در شیوه‌های حفاظت از داده‌های خود اعمال کرده‌اند.

سهم
1405/07/18 - 16:53- تروریسم سایبری

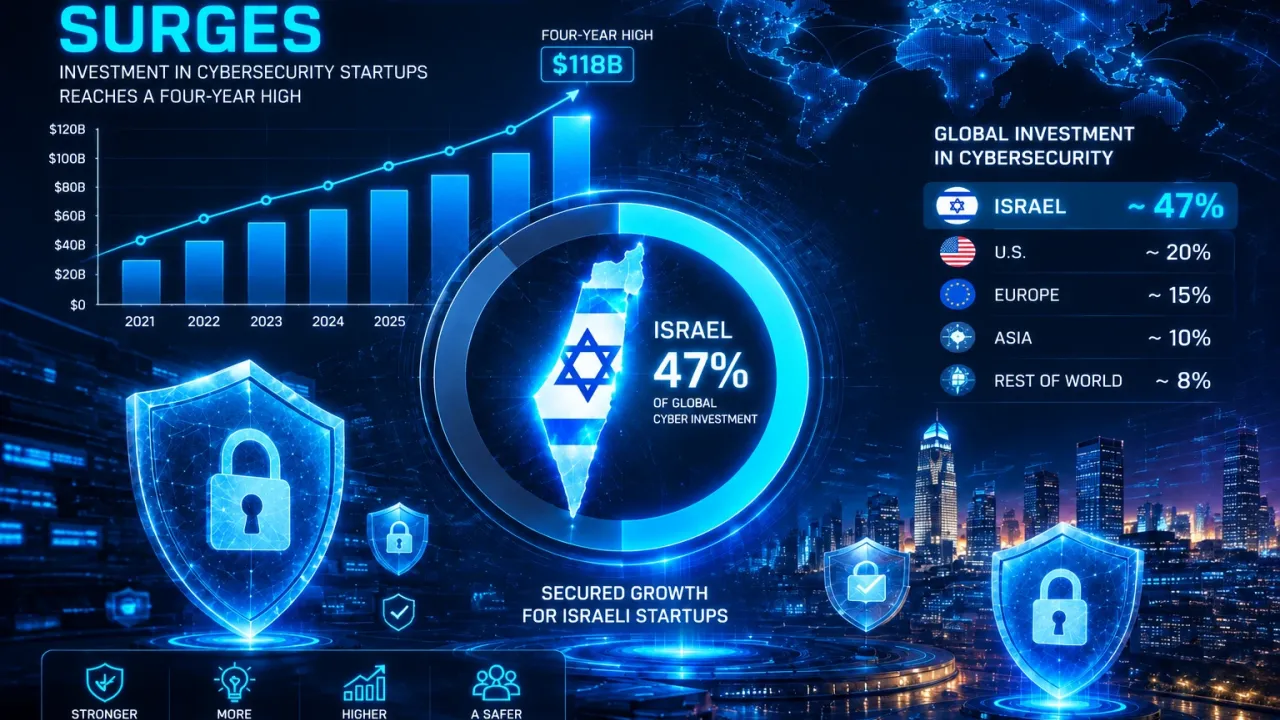
سهم استارت‌آپ‌های امنیت سایبری رژیم صهیونیستی از جذب سرمایه جهانی

بنابر ادعای کارشناسان، با جذب تقریباً نیمی از کل سرمایه جهانی توسط استارت‌آپ‌های اسرائیلی، بودجه سایبری به بالاترین حد خود در 4 سال گذشته رسید.