


به گزارش کارگروه بین الملل خبرگزاری سایبربان، به گفته این شرکت، مدیریت مخاطرات سایبری در تمام مراحل عمر تجهیزات، از طراحی و راهاندازی تا بهرهبرداری و نگهداری، برای تداوم تولید برق و پایداری شبکههای منطقه ضروری است.
نیروگاههای بادی مدرن به سامانههای کنترل و نظارت صنعتی، ارتباطات از راه دور، پایش متمرکز و نرمافزارهای عملیاتی وابستگی زیادی دارند.
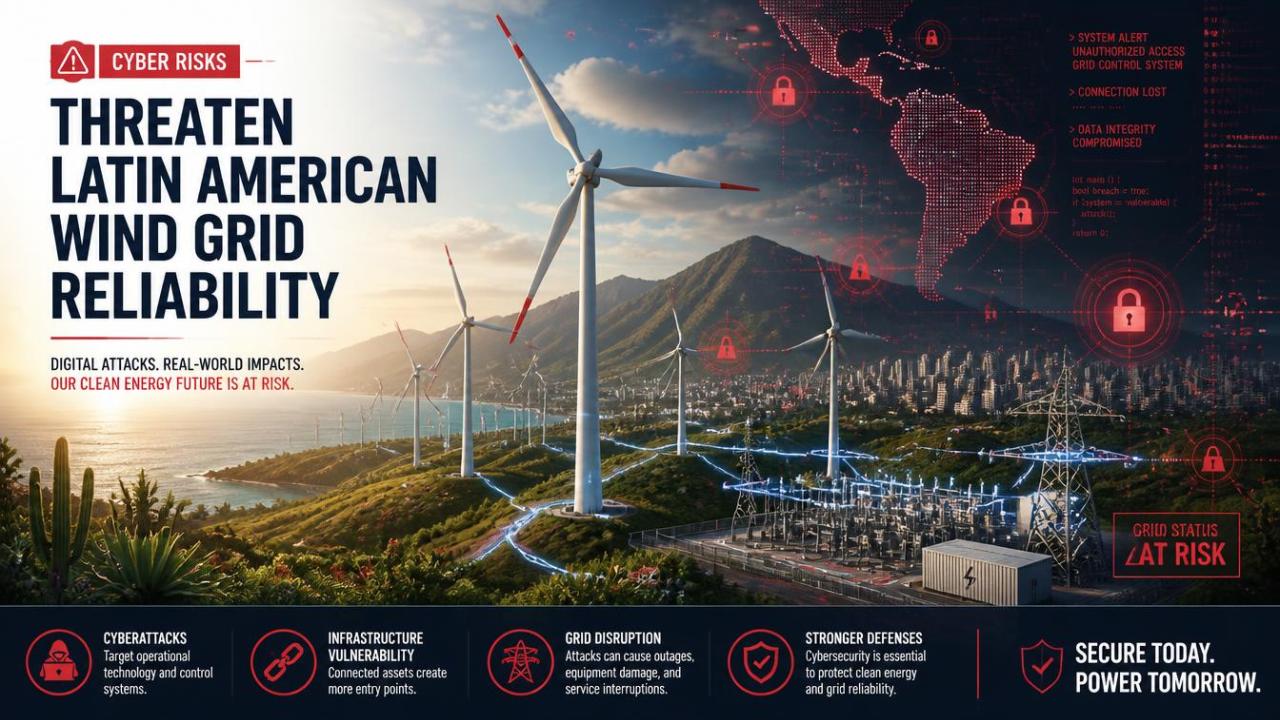
این فناوریها بهرهوری تولید انرژی را افزایش میدهند، اما همزمان سطح حمله دیجیتال را نیز گسترش میدهند و نقاط بیشتری را در معرض نفوذ مهاجمان قرار میدهند.
آمارهای مورد استناد در گزارش وستاس، از افزایش شدت و هزینه حملات سایبری علیه زیرساختهای انرژی حکایت دارند.
بر اساس نظرسنجی شرکت دیانوی (DNV)، حدود ۶۵ درصد متخصصان صنعت انرژی گفتهاند که مدیران ارشد سازمانهایشان، امنیت سایبری را بزرگترین تهدید فعلی کسبوکار خود میدانند.
همچنین، پژوهشهای وزارت انرژی آمریکا و آزمایشگاه ملی آیداهو، حوادث سایبری مرتبط با تأسیسات انرژی بادی را در هفت کشور طی یک دوره ۱۰ ساله ثبت کردهاند.
شرکت آیبیام (IBM) نیز متوسط هزینه سرقت داده در بخش انرژی را ۴.۸۳ میلیون دلار گزارش کرده است.
بر اساس دادههای تراستویو اسپایدرلبز (Trustwave SpiderLabs)، حملات باجافزاری علیه بخش انرژی و شرکتهای خدمات عمومی در یک سال ۸۰ درصد افزایش یافتهاند.
شرکت دراگوس (Dragos) نیز ابتدا از رشد ۸۷ درصدی فعالیتهای باجافزاری صنعتی و سپس از افزایش سالانه ۶۴ درصدی دیگر خبر داده است.
افزون بر این، شرکت اوراکل (Oracle) اعلام کرده است که ۴۵ درصد رخدادهای امنیتی صنعتی مستقیماً از سوی تأمینکنندگان شخص ثالث منشأ میگیرند.
وینیسیوس نیدزویکی، مدیر راهکارهای نیروگاهی وستاس در آمریکای لاتین، تأکید کرده است که اختلال در سامانههای عملیاتی میتواند تداوم تولید برق، ارزش داراییها و پایداری شبکه را تحت تأثیر قرار دهد.
به گفته او، امنیت سایبری باید از مرحله طراحی در نظر گرفته شود و به بخشی دائمی از عملیات نیروگاه تبدیل شود، نه اینکه صرفاً یک الزام فناوری اطلاعات تلقی شود.
این گزارش پنج حوزه کلیدی را برای افزایش تابآوری سایبری معرفی میکند: شناسایی کامل تجهیزات متصل و وابستگیهای عملیاتی، مدیریت دقیق هویت و دسترسی کاربران و پیمانکاران، ارزیابی آسیبپذیریهای فناوری عملیاتی، جداسازی شبکههای فناوری اطلاعات و فناوری عملیاتی و ایجاد سازوکارهای تشخیص زودهنگام و واکنش به رخدادها.
کارشناسان همچنین توصیه میکنند سامانههای کنترل تولید برق از اینترنت عمومی جدا شوند، ابزارهای پایش غیرمخرب به کار گرفته شوند و احراز هویت چندعاملی و دسترسی مبتنی بر نقش اجرا شود.
در حوزه مقررات، کشورهای آمریکای لاتین با سرعتهای متفاوتی پیش میروند.
شیلی با استاندارد امنیت سایبری هماهنگکننده ملی برق و قانون چارچوب شماره ۲۱.۶۶۳، از کشورهای پیشرو منطقه در این زمینه معرفی شده است.
بااینحال، ادواردو زاگال، متخصص ارشد امنیت سایبری وستاس در آمریکای لاتین، تأکید میکند که رعایت مقررات تنها نقطه شروع است و بلوغ واقعی امنیتی مستلزم مدیریت مبتنی بر ریسک، پیشبینی تهدیدات و حفظ کنترل ایمن عملیات حتی هنگام وقوع حوادث سایبری است.