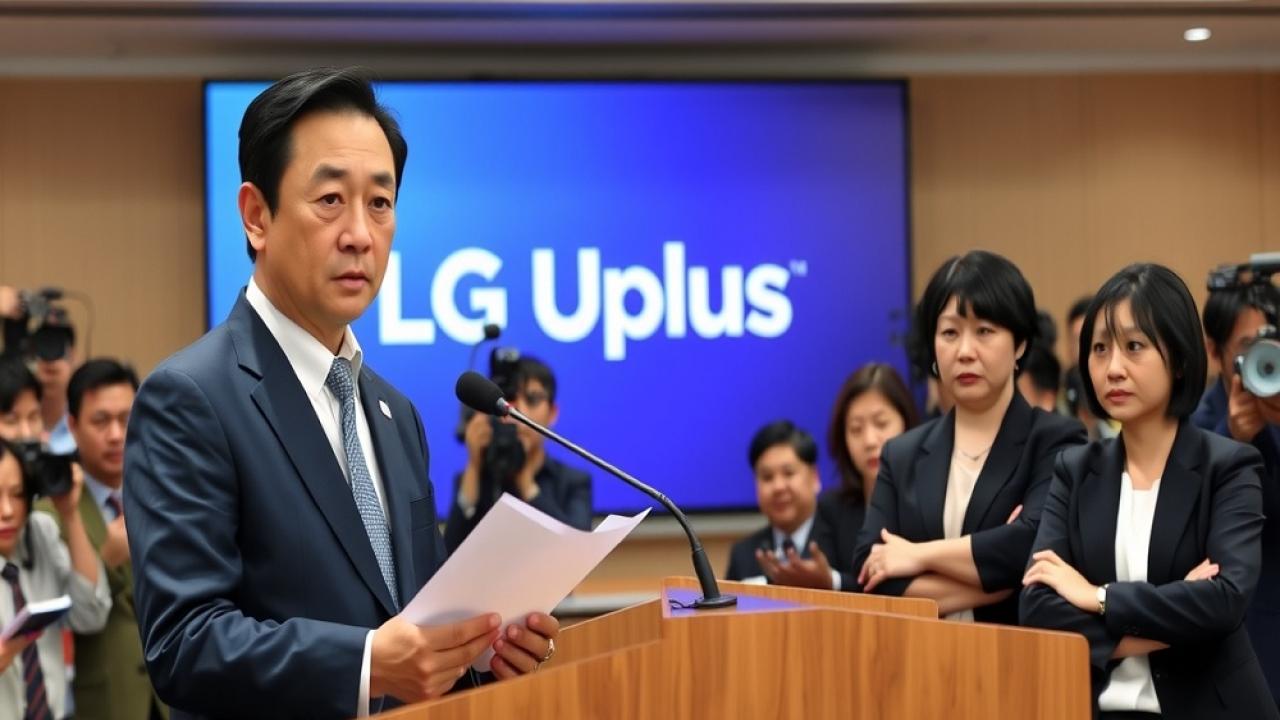




به گزارش کارگروه حملات سایبری خبرگزاری سایبربان، به گفته مدیرعامل این شرکت در روز سهشنبه، این تصمیم در پی نگرانیهای فزاینده درباره نشت دادههای داخلی شرکت اتخاذ شده است.
در جریان جلسه بررسی پارلمانی در مجلس ملی کره در سئول، مدیرعامل هونگ بوم-شیک تأیید کرد که ال جی یوپلاس (LG Uplus) قصد دارد حادثه هک را به آژانس امنیت اینترنت و شبکه کره (KISA) بهطور رسمی گزارش دهد.
هونگ بیان کرد:
برداشت ما این بود که گزارشها باید پس از تأیید قطعی وقوع نقض امنیت سایبری ارسال شوند. اما با توجه به افزایش ابهامات و سوءتفاهمها، تصمیم داریم رویکردی فعالتر در پیش بگیریم.
در ماه اوت، این شرکت مخابراتی با موجی از انتقادات مواجه شد، پس از آنکه مجله بینالمللی امنیت سایبری فراک (Phrack) گزارش داد که دو هکر موسوم به "کلاهسفید" ناشناس، هشت گیگابایت داده فاششده را از مهاجمی به دست آوردهاند که گمان میرود با گروه هکری کره شمالی به نام کیمسوکی (Kimsuky) مرتبط باشد.
دادههای نشتکرده ادعا میشود شامل اطلاعات مربوط به ۸,۹۳۸ سرور، ۴۲,۵۲۶ حساب کاربری و ۱۶۷ کارمند ال جی یوپلاس است.
آژانس امنیت اینترنت و شبکه کره از ماه ژوئیه نشانههایی از نفوذ سایبری را شناسایی کرده و به ال جی یوپلاس توصیه کرده بود تا گزارش نقض امنیتی ارائه دهد، اما شرکت در آن زمان این درخواست را رد کرد و گفت هیچ مدرکی دال بر به خطر افتادن دادهها وجود ندارد.
وزارت علوم و فناوری اطلاعات و ارتباطات کره بعدها تحقیق میدانی مستقلی را آغاز کرد که هنوز در حال انجام است.
یکی از مسئولان شرکت در گفتوگو با روزنامه کره تایمز (The Korea Times)، پس از انتشار گزارش فراک، اعلام کرد:
هیچیک از دادههای ادعاییِ نشتیافته، مربوط به اطلاعات شخصی مشتریان نیست.
نماینده لی های-مین از حزب کوچک بازسازی کره (Rebuilding Korea Party) اشاره کرد که بررسی داخلی شرکت از سیستم مدیریت حسابها و دسترسیها، هشت آسیبپذیری امنیتی را آشکار کرده است.
یکی از این آسیبپذیریها به مهاجم اجازه میداد با وارد کردن عدد «111111» در مرحله احراز هویت دومرحلهای و دستکاری برخی مقادیر حافظه، از طریق تلفن همراه به سیستم دسترسی پیدا کند.
همچنین، صفحه اصلی ال جی یوپلاس دارای یک درِ پشتی (Backdoor) بود که اجازه دسترسی به صفحه مدیریت (Admin Page) را بدون هیچگونه تأیید هویت اضافی میداد.
در کد منبع نیز رمز عبور سهرقمی بهصورت متنی ساده برای اتصال به در پشتی و رمزهای عبور رمزنگارینشده برای مدیریت حسابها ذخیره شده بود.
لی در ادامه گفت:
رها کردن رمزهای عبور بهصورت رمزنگارینشده و نمایش مستقیم آنها در کد منبع، مانند آن است که رمز گاوصندوق را روی یک برگه بنویسید و آن را روی درِ گاوصندوق بچسبانید. این موضوع بیش از آنکه مشکل فنی باشد، نشاندهنده کمبود جدی آگاهی نسبت به امنیت سایبری است.