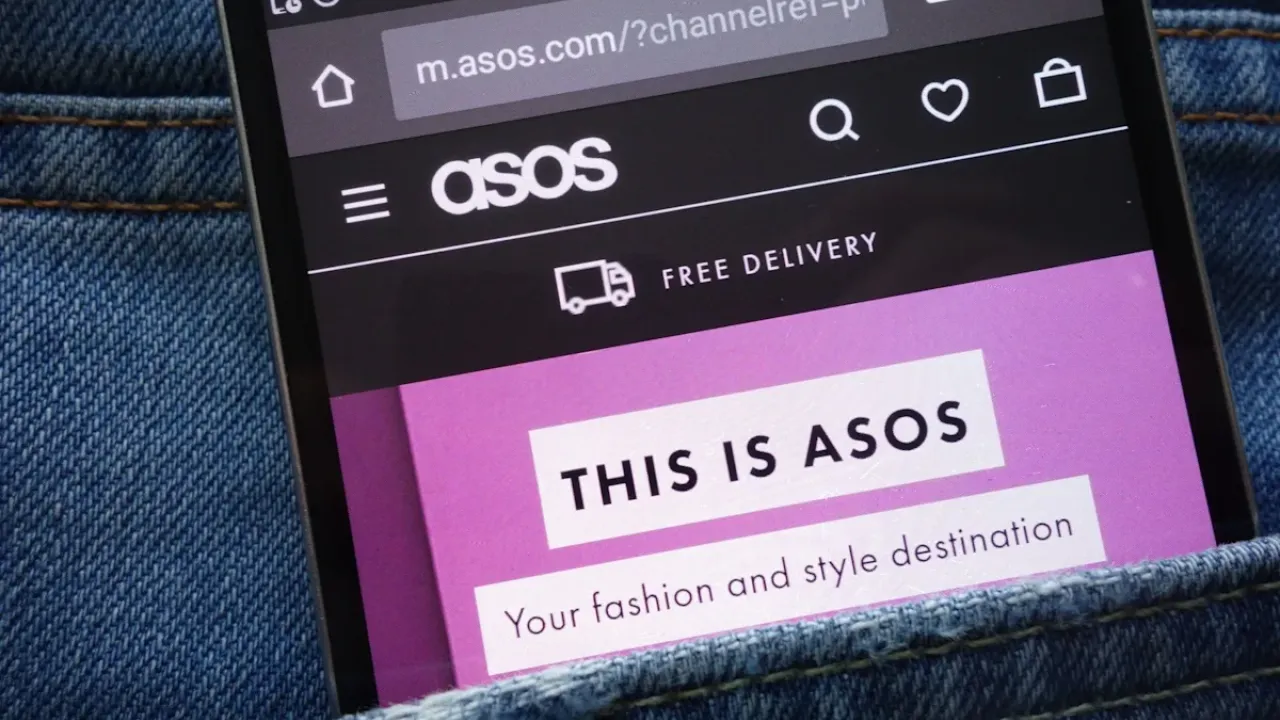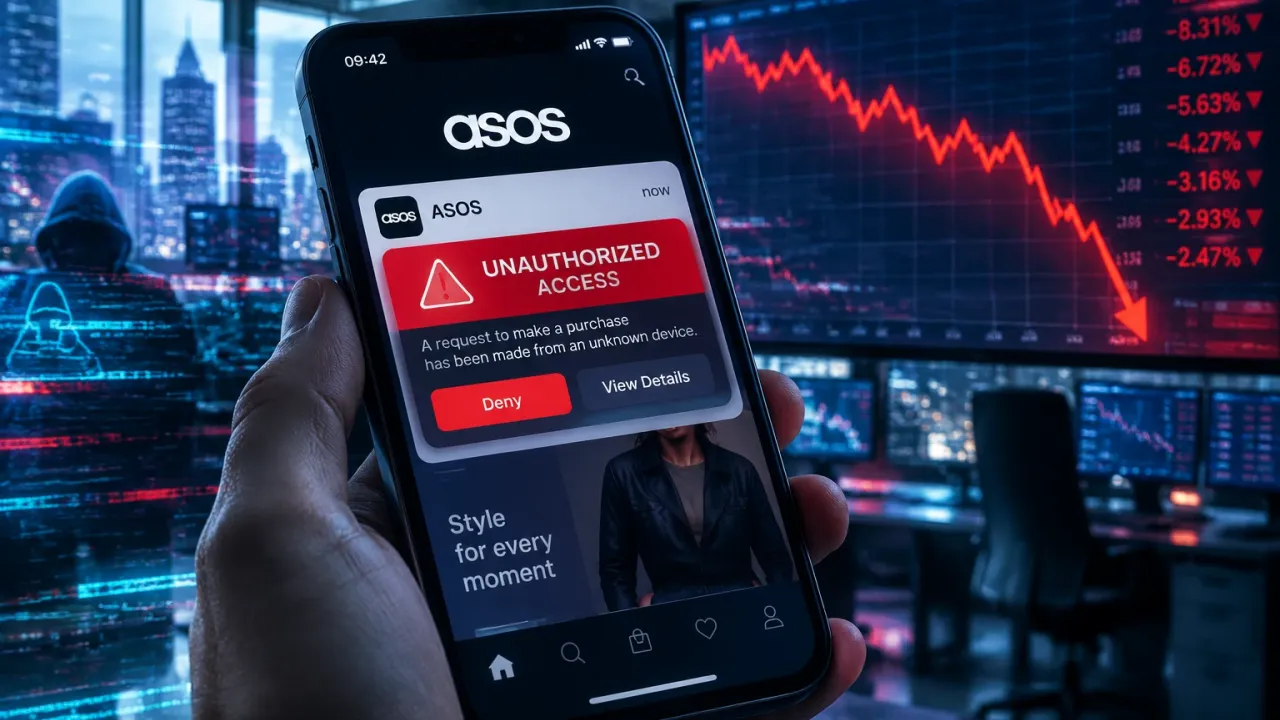



به گزارش کارگروه حملات سایبری سایبربان؛ سهام شرکت خردهفروشی آنلاین مد بریتانیایی «ASOS» بیش از ۱۰ درصد کاهش یافت، پس از آنکه مشتریان گزارش دادند که از طریق اپلیکیشن این شرکت، اعلانی مبنی بر هک شدن این شرکت دریافت کردهاند.
تصاویر به اشتراک گذاشته شده در رسانههای اجتماعی، اعلانی با عنوان «ASOS HACKED» را نشان میدهد که میگوید:
«DPO و IT عزیز Asos، ما نمونه «Snowflake» را کاملاً به خطر انداختهایم. با ما همکاری کنید وگرنه آن را فاش خواهیم کرد.»
این اعلان به یک کانال تلگرامی به نام «Xuanye Group» مرتبط است، نامی که قبلاً توسط کارشناسانی که گروههای اخاذی سایبری را ردیابی میکنند، دیده نشده است. چنین گروههایی معمولاً قبل از انتشار دادههای سرقت شده یا پذیرش عمومی مسئولیت نقض، به صورت خصوصی با شرکتها تماس میگیرند.
شارلوت ویلسون (Charlotte Wilson)، مدیر اجرایی شرکت امنیت سایبری چک پوینت (Check Point)، گفت:
«در صورت تأیید، این یک حمله بسیار جدی است زیرا به نظر میرسد هکرها کاری بسیار گستاخانه انجام دادهاند: تبدیل برنامه خود ASOS به یادداشت باجخواهی خود. سقوط سریع سهام ASOS پس از ارسال هشدار نشان داد که چگونه قبل از اینکه شرکت حتی به طور عمومی اعلام کند چه اتفاقی افتاده است، سرمایهگذاران از قبل عواقب احتمالی را پیشبینی کرده بودند.»
این شرکت تأیید کرد که یک اعلان غیرمجاز به مشتری ارسال شده و در حال بررسی فعالیتهای مربوط به پلتفرمهای شخص ثالث مورد استفاده برای ارتباط با مشتریان است.
به گفته ASOS، دسترسی به پلتفرمهای اعلان آسیبدیده محدود شده و شرکت با مشاوران متخصص و مقامات مربوطه همکاری میکند.
شرکت عنوان کرد که ممکن است به اطلاعات شخصی اولیه، از جمله نامها و اطلاعات تماس، دسترسی پیدا شده باشد، اما معتقد نیست که اطلاعات کارت پرداخت یا رمزهای عبور حساب تحت تأثیر قرار گرفته باشد.
ASOS توضیح داد که وبسایت و برنامهها به طور عادی کار میکنند و برای تعیین هرگونه تأثیر احتمالی بر معاملات خیلی زود است.
در یک پست مقدماتی در کانال تلگرام، این کانال به عنوان رسانه رسمی گروه «Xuanye» معرفی شد، در مورد جعل هویت هشدار داده شد و گفته شد که در صورت حذف کانال اصلی، یک کانال «دروازه» جداگانه کاربران را به کانال جایگزین هدایت میکند.
«در مورد ASOS، اطلاعات پرداخت تحت تأثیر قرار نگرفته است.»
گروه Xuanye در بیانیهی بعدی اعلام کرد که استفاده از اپلیکیشن شرکتِ هدف، ایمن است و مدعی شد که این حادثه مربوط به اطلاعات مشتریانِ موجود در سرورهای آن شرکت بوده است؛ اطلاعاتی که به گفته این گروه، قرار نیست تا مدتی مشخص منتشر شوند.
این گروه هیچ مدرکی برای اثبات ادعای خود ارائه نکرد و مشخص نساخت که چه نوع اطلاعاتی به دست آورده است. کانال تلگرامی مذکور نیز فاقد هرگونه نمونهای از دادههای مشتریان یا سایر مستنداتی بود که ادعاهای این گروه را بهطور مستقل تأیید کند.