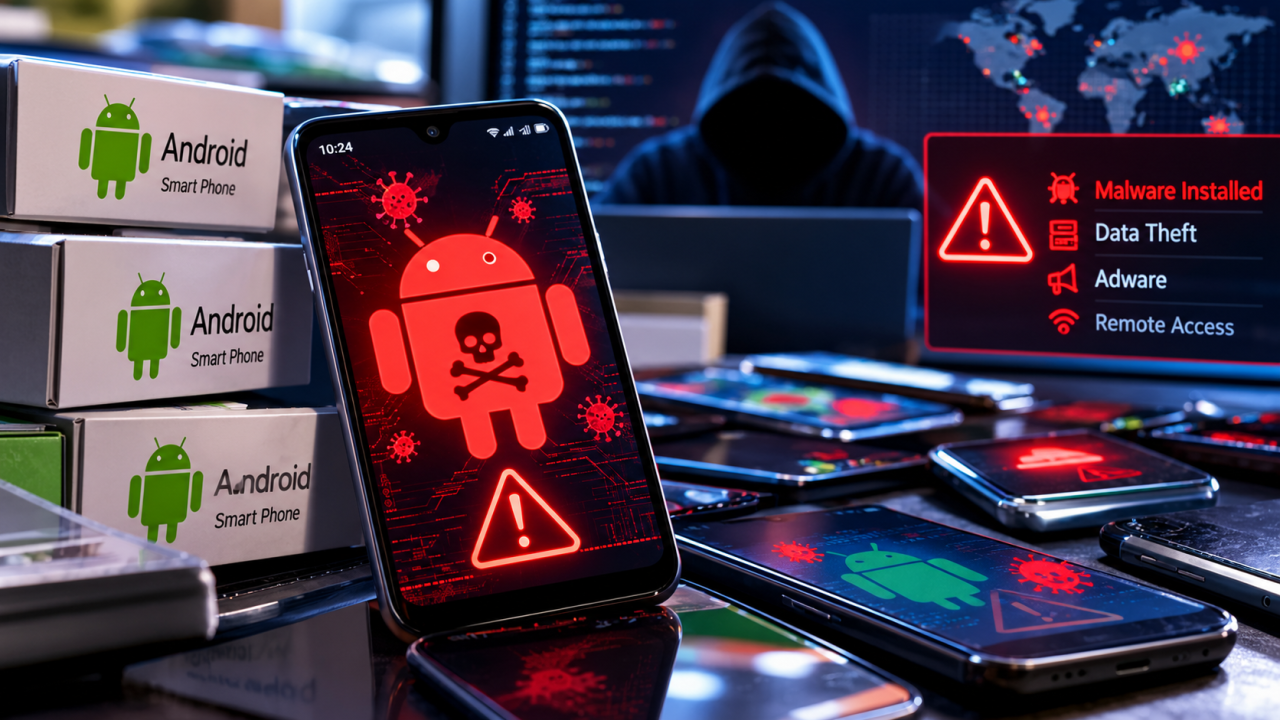



به گزارش کارگروه امنیت سایبربان؛ محققان «Bitdefender» یک کمپین بدافزار به نام «Midnight Mimosa» را کشف کردهاند که در میانافزار هزاران دستگاه اندرویدی ارزانقیمت از پیش نصب شده است.
طی دو سال، این کمپین روی هزاران دستگاه منحصربهفرد در بیش از 150 کشور مشاهده شد که مکزیک، فرانسه، ایتالیا، ایالات متحده و آلمان در 5 کشور برتر قرار داشتند.
این بدافزار در برخی دستگاههای اندرویدی با استفاده از تراشههای مدیاتک (MediaTek)، از جمله تلفنهایی که با نامهای گمراهکننده به سبک پرچمدار عرضه میشوند، تعبیه شده است.
این برنامه میتواند بهطور بیصدا برنامههای دیگر را نصب و حذف، مجوزها را اعطا، فعالیت تبلیغاتی جعلی ایجاد و کدهای مخرب را اجرا کند.
به گفته محققان، برخی دستگاه های آسیب دیده نیز میتوانند به عنوان پروکسیهای مسکونی در یک باتنت استفاده شوند.
اگرچه این کمپین با سختافزار اندرویدی کمهزینه و چند برند مرتبط بود، اما محققان هشدار دادند که چنین دستگاههایی بهطور پیشفرض لزوماً ناامن نیستند، اما زمانی که معاملهای خیلی خوب به نظر میرسد که درست نباشد، خطر افزایش مییابد؛ این میتواند شامل یک پرچمدار نسل فعلی با قیمت بسیار پایین، یک فروشنده ناشناخته، یا لیستی باشد که سازنده واقعی را پنهان میکند.
محققان همچنین 13 برنامه حاوی بدافزار را شناسایی کردند که از طریق گوگلپلی (Google Play) توزیع شده بودند. مؤلفه از پیش نصب شده میتواند به طور موقت فروشگاه گوگلپلی را غیرفعال کند و به آن اجازه دهد برنامههای مخرب را نصب و در عین حال از شناسایی توسط «Google Play Protect» جلوگیری کند.
این بدافزار را نمیتوان به راحتی در تلفنهای آسیبدیده حذف کرد و محققان معتقدند که پاک کردن دستگاه نیاز به پاکسازی در سطح سفتافزار یا غیرفعال کردن مؤلفه از طریق ADB دارد و این برای اکثر افرادی که این تلفنها را دارند واقعی نیست.
کارشناسان اظهار داشتند که اصلاح بادوام با فروشندگان و بازارهایی مینشیند که سفتافزار آسیبدیده را ارسال و میفروشند.
این کمپین در حال حاضر به هیچ عامل تهدیدی نسبت داده نمی شود و مشخص نیست که سازش در چه مرحله ای از ساخت رخ میدهد.
برخی از میانافزارهای آسیبدیده با گواهیهای مرتبط با «Shenzhen Zediel» امضا شدهاند، که به نظر میرسد «Zedi Technology»، یک سازنده چینی است که سختافزار و مادربردهای هوشمند را برای پردازندههای راکچیپ (Rockchip) طراحی میکند. با این حال، محققان نتوانستند مشخص کنند که آیا شرکت در این کمپین مشارکت داشته است یا خیر.
اوایل ماه مارس امسال، باتنت «BADBOX 2.0» بیش از یک میلیون دستگاه اندرویدی را در سراسر جهان با بدافزارهای از پیش نصب شده روی سختافزار ارزانقیمت و نام تجاری آلوده کرد.