


about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
نقد
1405/04/06 - 17:47- جنگ سایبری

نقد و بررسی فیلم سینمایی قمارباز | فیلمی درباره هک شدن بانک سپه در جنگ دوازده روزه

قمار باز یک تریلر ایرانی محصول سال ۱۴۰۴ است که توسط محسن بهاری کارگردانی شده است. تهیه کنندگی این فیلم را سجاد نصراللهی نسب بر عهده داشته و بهجت شریف اصفهانی هم نگارش فیلمنامه را انجام داده است. کوروش تهامی، آرمین رحیمیان، امیر نوروزی و شبنم قربانی از باز

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

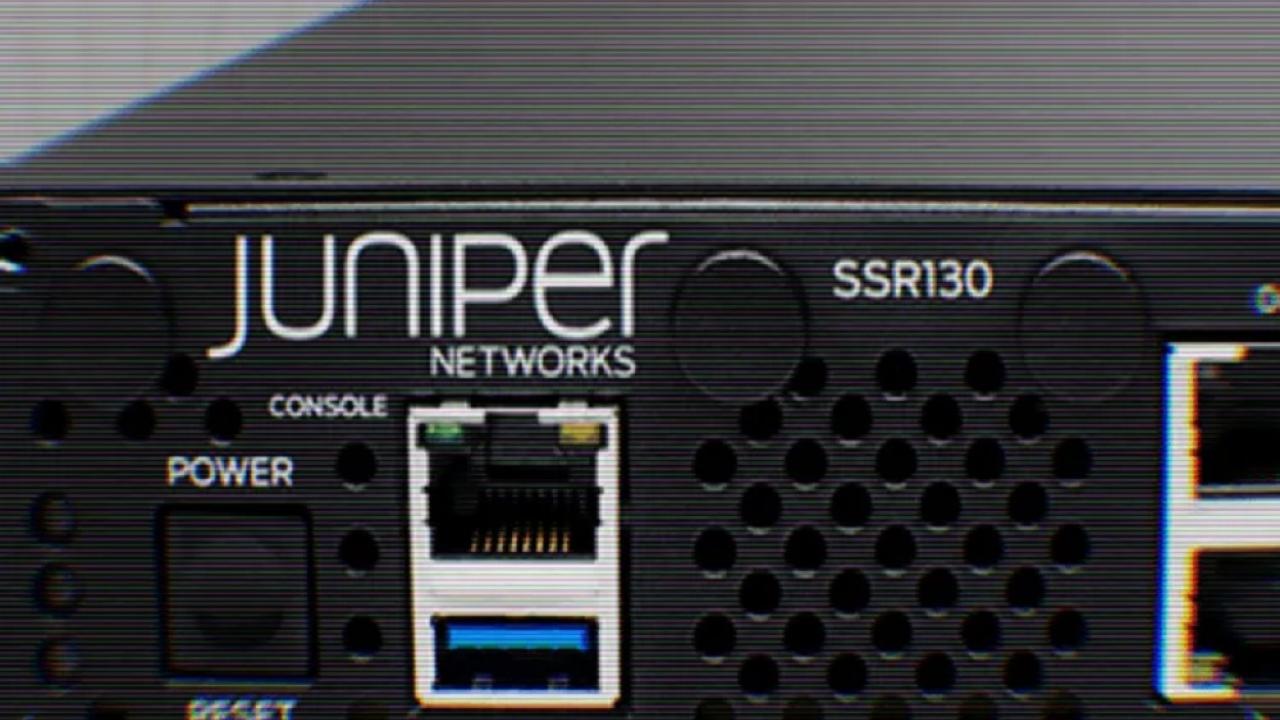
شرکت جونیپر نتوورکس طی یک اطلاعیه هشدار داد که یک خط خاص از دستگاه‌های این شرکت به نام روترهای سشن اسمارت، می‌تواند به‌راحتی توسط بدافزار میرای آلوده شود، البته اگر کاربران رمزهای عبور پیش‌فرض دستگاه‌ها را تغییر ندهند.

به گزارش کارگروه حملات سایبری خبرگزاری سایبربان، از تاریخ 11 دسامبر، مشتریان شروع به گزارش رفتارهای مشکوک در روترهای خود کردند.

طبق گفته شرکت آمریکایی جونیپر (Juniper)، وجه اشتراک این دستگاه‌ها استفاده از رمزهای عبور کارخانه‌ای بود که تغییری در آن‌ها داده نشده بود.

بدافزار میرای (Mirai) با اسکن این نوع روترها، دستگاه‌ها را آلوده کرده و سپس از آن‌ها به‌عنوان منابع حملات منع سرویس توزیع‌شده (DDoS) برای ایجاد ترافیک و مختل کردن وب‌سایت‌ها استفاده کرده است.

شرکت جونیپر اطلاعاتی درباره تعداد دستگاه‌های آلوده یا اهداف حملات ارائه نکرده است.

جونیپر اشاره می‌کند که میرای علاوه بر استفاده در حملات منع سرویس توزیع‌شده، قابلیت اجرای فعالیت‌های مخرب دیگری را نیز دارد.

گزارش‌های قبلی نشان داده‌اند که این بدافزار می‌تواند ابزارهای استخراج رمزارز توزیع کند و همچنین برای تقلب کلیکی در تبلیغات آنلاین مورد استفاده قرار گیرد.

این شرکت توصیه می‌کند که کاربران روترهای سشن اسمارت (Session Smart)، رمزهای عبور قوی و منحصربه‌فرد برای دستگاه‌های خود تعیین کرده و فعالیت‌های شبکه را از نظر علائم مشکوک، مانند اسکن غیرعادی پورت‌ها، افزایش تلاش‌های ورود به سیستم و افزایش ناگهانی ترافیک خروجی، به‌دقت زیر نظر بگیرند.

در این اطلاعیه آمده است:

اگر سیستمی آلوده شناسایی شود، تنها راه قطعی برای توقف تهدید، بازنشانی کامل دستگاه (reimaging) است، زیرا نمی‌توان به‌طور دقیق تشخیص داد چه تغییراتی در دستگاه اعمال شده یا چه اطلاعاتی از آن به‌دست آمده است.

دستگاه‌های متصل به شبکه مانند روترها و دوربین‌ها اهداف اصلی برای بدافزار میرای هستند که معمولاً از طریق اشکالات نرم‌افزاری گسترش می‌یابد.

استفاده از اطلاعات ورود پیش‌فرض، نفوذ به این دستگاه‌ها را بسیار آسان‌تر می‌کند.


منبع:

تازه ترین ها
انتقادها
1405/06/30 - 21:09- اروپا

انتقادها از صدراعظم آلمان به دلیل اظهاراتش درباره آزادی بیان

فریدریش مرتس، صدراعظم آلمان اظهار داشت که کاربران اینترنت باید برای مقابله با اطلاعات نادرست در فضای آنلاین، از نام‌های واقعی خود استفاده کنند.

پیش
1405/06/30 - 20:30- سایرفناوری ها

پیش سفارش لپ‌تاپ‌های ۸۹۹ دلاری توسط گوگل

گوگل پیش سفارش لپ‌تاپ‌های ۸۹۹ دلاری خود را که مبتنی بر هوش مصنوعی جمینای هستند، آغاز کرد.

گزارش
1405/06/30 - 19:36- آسیا

گزارش مستقیم کودک‌آزاری به مقامات هند توسط گوگل

گوگل محتوای مربوط به کودک‌آزاری را مستقیماً به مقامات هند گزارش می‌دهد.






