


about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
نقد
1405/04/06 - 17:47- جنگ سایبری

نقد و بررسی فیلم سینمایی قمارباز | فیلمی درباره هک شدن بانک سپه در جنگ دوازده روزه

قمار باز یک تریلر ایرانی محصول سال ۱۴۰۴ است که توسط محسن بهاری کارگردانی شده است. تهیه کنندگی این فیلم را سجاد نصراللهی نسب بر عهده داشته و بهجت شریف اصفهانی هم نگارش فیلمنامه را انجام داده است. کوروش تهامی، آرمین رحیمیان، امیر نوروزی و شبنم قربانی از باز

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

گروه باج‌افزاری روس‌زبان موسوم به کیلین، مسئولیت یک حمله سایبری را بر عهده گرفته است که برای چندین روز فعالیت شرکت نوشیدنی‌سازی بزرگ ژاپنی آساهی را مختل کرده و باعث توقف تولید و تأخیر در عرضه محصولات در سراسر ژاپن شده است.

به گزارش کارگروه حملات سایبری خبرگزاری سایبربان، هکرها ادعا کرده‌اند که اسناد مالی، داده‌های کارکنان، قراردادها و پیش‌بینی‌های توسعه آساهی (Asahi) را سرقت کرده و روز سه‌شنبه تصاویری از این اسناد ادعایی را در وب‌سایت افشای خود منتشر کرده‌اند.

پایگاه خبری ریکوردد فیوچر نیوز (Recorded Future News) نتوانست اصالت داده‌های ادعایی را تأیید کند و شرکت آساهی نیز در مورد این ادعاها یا ارتباط احتمالی خود با مهاجمان اظهار نظر نکرده است.

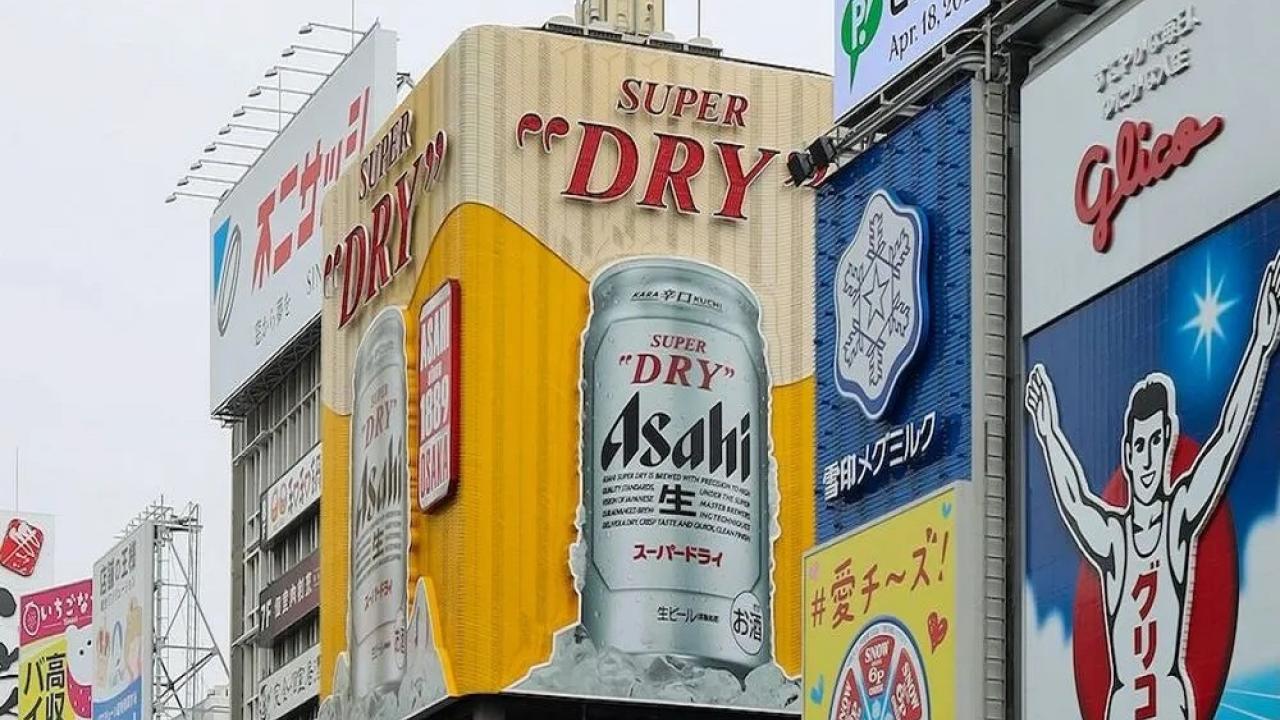
آساهی، یکی از بزرگ‌ترین تولیدکنندگان نوشیدنی در ژاپن و سازنده‌ی آبجوی محبوب سوپر درای (Super Dry)، هفته گذشته اعلام کرد که یک حادثه باج‌افزاری باعث اختلال در پردازش سفارش‌ها، ارسال کالا و خدمات مشتریان شده است.

این شرکت افزود که نشانه‌هایی از احتمال نشت داده پیدا کرده و در حال بررسی موضوع است.

روز دوشنبه، شاخه تولید آبجوی این شرکت، یعنی آساهی بروئریز (Asahi Breweries)، اعلام کرد که تولید در هر شش کارخانه داخلی خود را از سر گرفته و ارسال آبجوی سوپر درای را از نو آغاز کرده است، اما مشخص نکرد که چه زمانی فعالیت‌ها به‌طور کامل به حالت عادی بازخواهد گشت.

گروه کیلین (Qilin) که نخستین‌بار در سال ۲۰۲۲ شناسایی شد، به‌صورت یک عملیات «باج‌افزار به‌عنوان خدمت» (Ransomware-as-a-Service) فعالیت می‌کند و بدافزار خود را در ازای دریافت سهمی از مبالغ باج به گروه‌های همکار اجاره می‌دهد.

این باند پیش‌تر بیمارستان‌ها، نهادهای دولتی و شرکت‌های خصوصی را هدف قرار داده بود.

حمله این گروه در ژوئن گذشته به سرویس آسیب‌شناسی مستقر در لندن به نام سینوویس (Synnovis)، موجب اختلال گسترده در ارائه خدمات درمانی در بسیاری از بیمارستان‌ها و مراکز بهداشتی شهر شد و بنا بر گزارش‌ها، حتی در مرگ یک بیمار نقش داشته است.

کیلین همچنین پیش‌تر یک بیمارستان بزرگ سرطان در ژاپن را هدف قرار داده بود که باعث توقف برخی از معاینات و خدمات چکاپ شد.

کارشناسان امنیت سایبری در سال ۲۰۲۳ به سیستم‌های این گروه نفوذ کردند و متوجه شدند درخواست‌های باج آنها به میلیون‌ها دلار می‌رسد.


منبع:

تازه ترین ها
انتقادها
1405/06/30 - 21:09- اروپا

انتقادها از صدراعظم آلمان به دلیل اظهاراتش درباره آزادی بیان

فریدریش مرتس، صدراعظم آلمان اظهار داشت که کاربران اینترنت باید برای مقابله با اطلاعات نادرست در فضای آنلاین، از نام‌های واقعی خود استفاده کنند.

پیش
1405/06/30 - 20:30- سایرفناوری ها

پیش سفارش لپ‌تاپ‌های ۸۹۹ دلاری توسط گوگل

گوگل پیش سفارش لپ‌تاپ‌های ۸۹۹ دلاری خود را که مبتنی بر هوش مصنوعی جمینای هستند، آغاز کرد.

گزارش
1405/06/30 - 19:36- آسیا

گزارش مستقیم کودک‌آزاری به مقامات هند توسط گوگل

گوگل محتوای مربوط به کودک‌آزاری را مستقیماً به مقامات هند گزارش می‌دهد.






