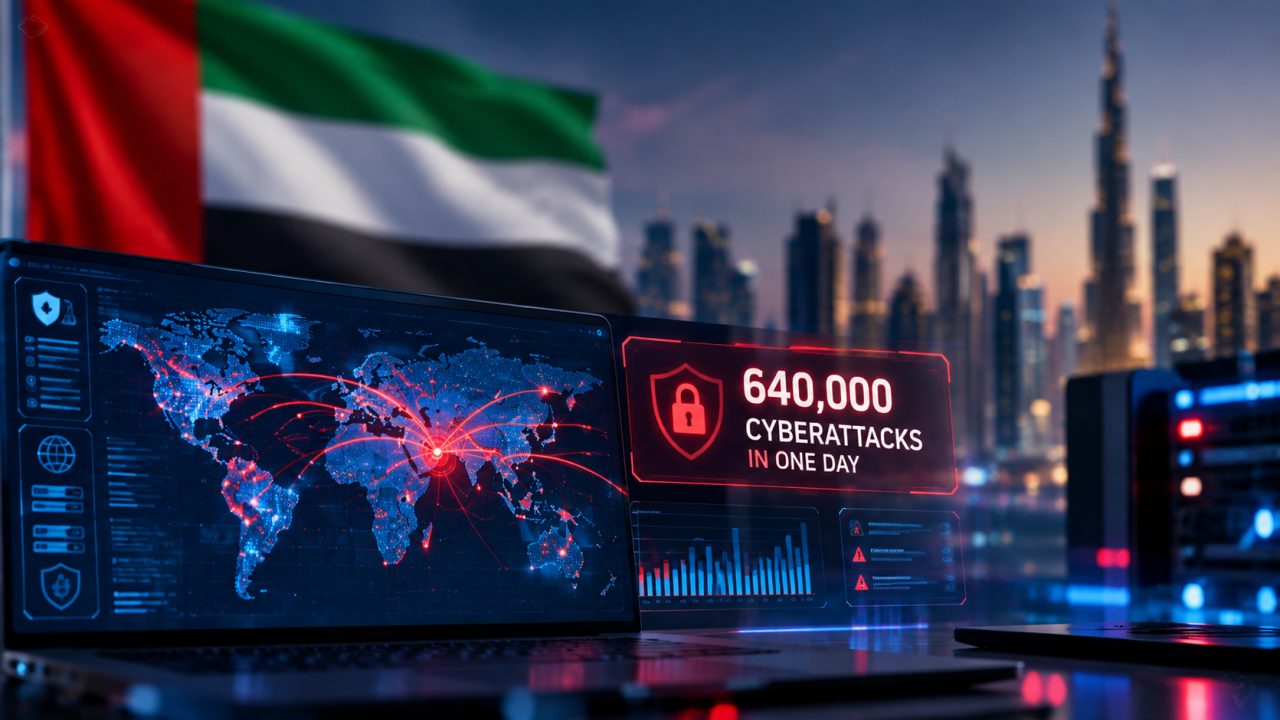

به گزارش کارگروه بینالملل سایبربان؛ محمد الکویتی (Mohamed Al Kuwaiti)، رئیس شورای امنیت سایبری امارات، گفت که این کشور در یک روز با ۶۴۰ هزار حمله سایبری مواجه شده که نشاندهنده مقیاس تهدیدات علیه دولتها، مشاغل و زیرساختهای حیاتی است.
الکویتی این رقم را در اجلاس رسانههای عربی در دبی فاش و عنوان کرد که تهدیدات به طور فزایندهای در حوزههای برق، آب، فناوری عملیاتی و سایر سیستمهای مهم اقتصادی گسترش یافته است، در حالی که مهاجمان از باجافزار، هوش مصنوعی و محتوای دستکاریشده نیز استفاده میکنند.
به گفته الکویتی، این حملات حوزههای حیاتی از جمله برق، آب، فناوری عملیاتی و اقتصاد گستردهتر را هدف قرار دادهاند. وی گفت که آسیبهای احتمالی دیگر محدود به قطع موقت خدمات نیست.
الکویتی در این جلسه اظهار داشت آگاهی اولین خط دفاعی است.
وی بر لزوم بررسی منبع اطلاعات توسط مردم قبل از به اشتراک گذاشتن آن تأکید کرد.
این هشدار در حالی مطرح شد که امارات با حملاتی با استفاده از باجافزار، نقض دادهها و هوش مصنوعی روبرو است. شورای امنیت سایبری امارات همچنین در ماه اوت امسال اعلام کرد که تیمهای ملی حملات سازمانیافتهای را علیه بخشهای هوانوردی، انرژی و آموزش شناسایی و مهار کردهاند.
باج ۵ میلیون دلاری پس از نقص نرمافزاری
الکویتی همچنین حمله به یک سازمان بخش خصوصی ناشناس که از یک بخش دولتی امارات متحده عربی پشتیبانی میکند را شرح داد.
طبق گزارشها، هکر از یک آسیبپذیری نرمافزاری اصلاحنشده برای دسترسی به سیستمها و دادههای سازمان سوءاستفاده و سپس بیش از ۵ میلیون دلار درخواست کرده است. مهاجم تهدید کرده که اطلاعات دزدیده شده را به صورت آنلاین منتشر خواهد کرد و برخی از مطالب بعداً در تلگرام و وب تاریک ظاهر شدند.
مقامات اماراتی گفتند که همکاری بین سازمانهای دولتی، بخش خصوصی و سازمانهای بینالمللی به مهار این حادثه و محدود کردن افشای اطلاعات حساس کمک کرد. این ماجرا به یک مشکل امنیتی آشنا اما پرهزینه اشاره دارد: یک آسیبپذیری نرمافزاری نادیده گرفته شده میتواند به نقطه ورود به سیستمهای متصل به عملیات حیاتی دولت تبدیل شود.
دیپفیکها امنیت سایبری را به یک مشکل انسانی تبدیل میکنند
رئیس شورای امنیت سایبری امارات هشدار داد که مهاجمان به طور فزایندهای هدف دیگری دارند: ادراک عمومی. او اطلاعات نادرست، شایعات و دیپفیکها را عناصری از جنگ نسل پنجم توصیف کرد، جایی که عوامل غیرمتمرکز میتوانند از ابزارهای دیجیتال برای تأثیرگذاری بر جوامع بدون حمله مستقیم به زیرساختها استفاده کنند.
الکویتی گفت:
«یک فرد میتواند از طریق اطلاعات ساختگی یا جعلی، بر جامعه تأثیر بگذارد و روند وقایع را تغییر دهد.»
عدم کفایت دفاعهای فنی
تجربه امارات نشان میدهد که امنیت سایبری اکنون فراتر از دفاع از یک محیط شبکه سنتی است، زیرا سازمانها با مهندسی اجتماعی، رسانههای دستکاریشده و انتشار سریع اطلاعات نادرست یا اطلاعات مخرب روبرو هستند.
این امر مشکل دشواری را برای مشاغل ایجاد میکند. تیمهای امنیتی میتوانند نرمافزار را پچ، شبکهها را رصد و فعالیتهای مشکوک را مسدود کنند، اما نمیتوانند بهطور کامل از مواجهه کارمندان، مشتریان یا عموم مردم با محتوای جعلی قانعکننده جلوگیری کنند.
الکویتی گفت که هوش مصنوعی میتواند به مقامات کمک کند تا اطلاعات نادرست را سریعتر شناسایی کنند و به آنها پاسخ دهند، اما تأکید کرد که قضاوت انسانی همچنان ضروری است. او از سازمانهای رسانهای، اینفلوئنسرها و کاربران عادی خواست تا اطلاعات را از طریق منابع رسمی و قابل اعتماد تأیید کنند.
کارشناسان معتقدند که برای مشاغل، بهروزرسانی نرمافزار همچنان ضروری است، اما برنامههای امنیت سایبری بهطور فزایندهای باید مهندسی اجتماعی، رسانههای دستکاریشده و احتمال اینکه یک حساب کاربری به خطر افتاده یا اقدام بیدقت میتواند حملهای بسیار بزرگتر را تقویت کند، در نظر بگیرند.