



به گزارش کارگروه حملات سایبری سایبربان؛ یک مقام ارشد سنگاپور اعلام کرد که زیرساختهای حیاتی این کشور توسط یک گروه هکری چینی هدف قرار گرفته است.
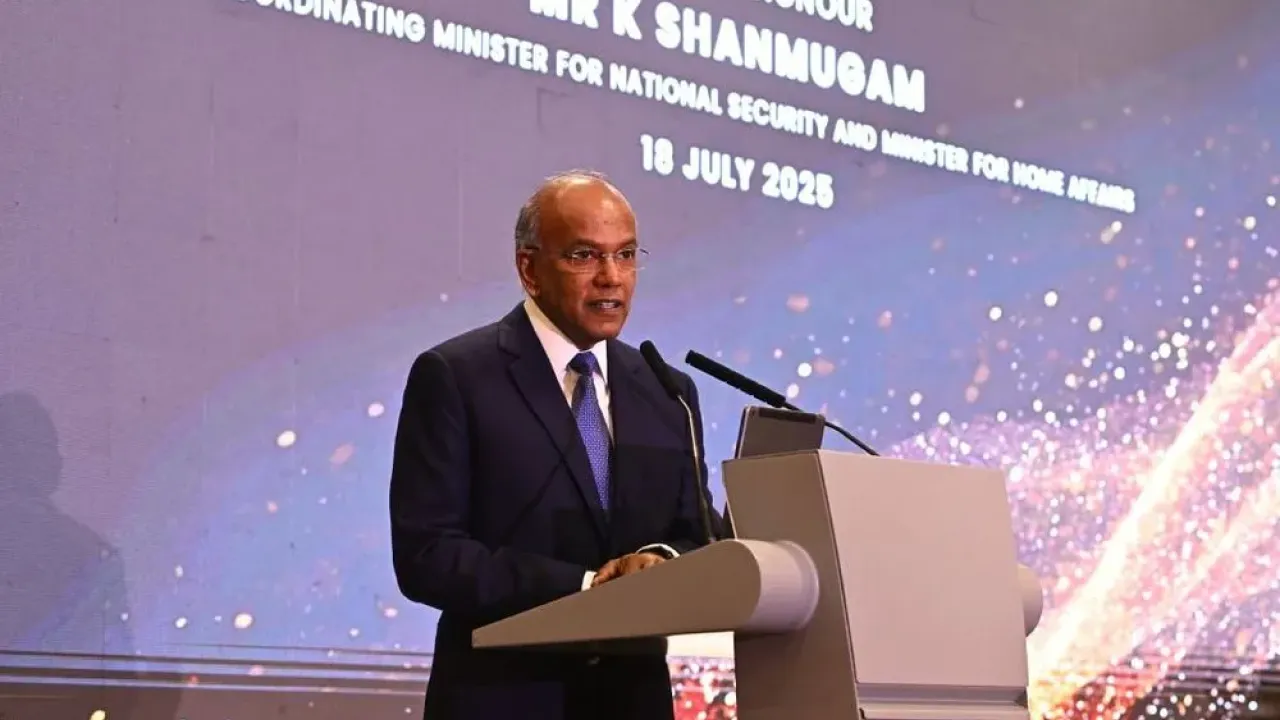
کی. شانموگام (K. Shanmugam)، وزیر هماهنگکننده امنیت ملی سنگاپور، در یک سخنرانی به فعالیت «UNC3886»، یک گروه هکری چینی اشاره کرد که پیش از این روترها و دستگاههای امنیتی شبکه را برای نفوذ به نهادهای حیاتی هدف قرار داده بود.
شانموگان گفت:
«هدف این عامل تهدید در حمله به سنگاپور کاملاً واضح است. این گروه به دنبال اهداف تهدید استراتژیک با ارزش بالا، زیرساختهای حیاتی که خدمات ضروری ارائه میدهند، است.»
وی بدون اشاره به جزئیات فعالیت UNC3886 اظهار داشت:
«این فعالیت جدی است و ادامه دارد و ما ارزیابی خواهیم کرد که آیا افشای جزئیات بیشتر به نفع ماست یا خیر. UNC3886 تهدیدی جدی برای ما محسوب میشود و پتانسیل تضعیف امنیت ملی ما را دارد. حتی همین الان که ما صحبت میکنیم، این گروه مشغول حمله به زیرساختهای حیاتی ما است.»
محققان شرکت امنیت سایبری ماندیانت (Mandiant) متعلق به گوگل، اخیراً کمپینی را برای استقرار درهای پشتی سفارشی در روترهای «Juniper Networks» به UNC3886 نسبت دادند.
ماندیانت ادعا کرد:
«به نظر میرسد هکرها عمدتاً بر سازمانهای دفاعی، فناوری و مخابراتی واقع در ایالات متحده و آسیا متمرکز هستند و در عملیاتهای خود مخفیکاری را در اولویت قرار میدهند که نشاندهنده تمرکز بر پایداری طولانیمدت است، درحالیکه خطر شناسایی را به حداقل میرساند.»
همچنین دیده شده است که این گروه دستگاههای شبکه فورتینت (Fortinet) و «VMware» را هدف قرار داده است.
سنگاپور با گروههای تهدید پایدار پیشرفته چینی که اغلب کشورهای اطراف پکن را هدف قرار میدهند، دست و پنجه نرم میکند. اعتقاد بر این است که گروه هکری دولتی چینی موسوم به «Volt Typhoon»، در تابستان 2024 به بزرگترین اپراتور تلفن همراه سنگاپور، «Singapore Telecommunications Ltd.»، نفوذ کرده است.
شانموگام هشدار داد:
«هدف قرار دادن صنایع حیاتی، پتانسیل ایجاد تأثیرات آبشاری دارد. حملات به سیستمها و زیرساختهای ما بر نحوهی انجام کسبوکارمان، فروشندگان ما و آنچه در زنجیرههای تأمین ما وجود دارد، تأثیر خواهد گذاشت. همهی این موارد باید مورد بررسی مجدد قرار گیرند و اگر تصمیم بگیریم که نمیتوانیم به آنها اعتماد کنیم، ممکن است تصمیم بگیریم که از آنها استفاده نکنیم.»