
about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

حمله
1405/05/20 - 15:30- جنگ سایبری

حمله سایبری به زیرساخت آب مینه‌سوتا

بررسی قرائن نشان می‌دهد عامل حمله اسرائیل است و سناریوی ایران فاقد وجاهت منطقی است

انتشار شده در تاریخ

کشف آسیب‌پذیری در Splunk

Splunk یکی از پلتفرم‌های تحلیل داده و مانیتورینگ است که در سازمان‌ها برای پردازش و تحلیل لاگ‌ها استفاده می‌شود.

به گزارش کارگروه امنیت سایبربان ؛ Splunk یکی از پلتفرم‌های تحلیل داده و مانیتورینگ است که در سازمان‌ها برای پردازش و تحلیل لاگ‌ها استفاده می‌شود. اخیراً یک آسیب‌پذیری با شناسه‌ی CVE-2025-20229 در نسخه‌های مختلف Splunk Enterprise و Splunk Cloud Platform شناسایی شده است که به کاربران با سطح دسترسی پایین امکان اجرای کد از راه دور را می‌دهد. این نقص به دلیل عدم بررسی مناسب سطح دسترسی در فرآیند آپلود فایل رخ می‌دهد و می‌تواند به مهاجمان اجازه دهد تا کنترل سیستم را در دست بگیرند.


جزئیات آسیب‌پذیری

در نسخه‌های آسیب‌پذیر Splunk، یک کاربر غیر از admin و power با سطح دسترسی پایین می‌تواند از طریق آپلود فایل مخرب در مسیر:
$SPLUNK_HOME/var/run/splunk/apptemp
کد دلخواه خود را روی سرور اجرا کند، دسترسی غیرمجاز به سرور Splunk داشته باشد و داده‌های حساس را سرقت کند. این نقص به دلیل عدم انجام بررسی‌های احراز هویت و مجوزهای لازم در فرآیند آپلود فایل ایجاد شده است.

بردار CVSS:3.1/AV:N/AC:L/PR:L/UI:R/S:U/C:H/I:H/A:H نشان می‌دهد که مهاجم برای بهره‌برداری از این آسیب‌پذیری باید بتواند به‌طور غیرمجاز وارد سیستم شود یا به نقاطی دسترسی پیدا کند که به‌طور معمول برای کاربران عادی یا با دسترسی پایین غیرمجاز است.
این آسیب‌پذیری از نوع اجرای کد از راه دور (RCE) است و می‌تواند به مهاجم این امکان را بدهد که از طریق تعامل با کاربر به سیستم هدف نفوذ کند. این آسیب‌پذیری می‌تواند تأثیرات جدی بر محرمانگی، یکپارچگی و دسترس‌پذیری سرورهای آسیب‌پذیر داشته باشد.


نسخه‌های تحت تأثیر

Splunk Enterprise:

  • تمامی نسخه‌های پایین‌تر از 9.3.3، 9.2.5 و 9.1.8

  • نسخه‌ی 9.4.0 تحت تأثیر این آسیب‌پذیری قرار دارد.

Splunk Cloud Platform:

  • تمامی نسخه‌های پایین‌تر از 9.2.2406.108، 9.3.2408.104، 9.2.2403.114 و 9.1.2312.208


توصیه‌های امنیتی

  • به‌روزرسانی Splunk به نسخه‌های امن.

  • نظارت بر دایرکتوری آپلود: $SPLUNK_HOME/var/run/splunk/apptemp و حذف فایل‌های مشکوک.

  • محدودسازی دسترسی کاربران غیرضروری.
منبع:

موضوع:

تازه ترین ها
اتهام
1405/07/18 - 20:53- تروریسم سایبری

اتهام کلاهبرداری الکترونیکی علیه متخصص امنیت سایبری اسرائیلی

دادگاهی در نیویورک یک متخصص امنیت سایبری اسرائیلی-آمریکایی را به کلاهبرداری الکترونیکی و استفاده از شرکت امنیت سایبری برای پرداخت باج به هکرها متهم کرد.

تغییر
1405/07/18 - 17:37- اروپا

تغییر شیوه حفاظت از داده‌ها توسط توسعه‌دهندگان مدل هوش مصنوعی

دفتر کمیسر اطلاعات بریتانیا اعلام کرد که ده توسعه‌دهنده مدل هوش مصنوعی تغییراتی را در شیوه‌های حفاظت از داده‌های خود اعمال کرده‌اند.

سهم
1405/07/18 - 16:53- تروریسم سایبری

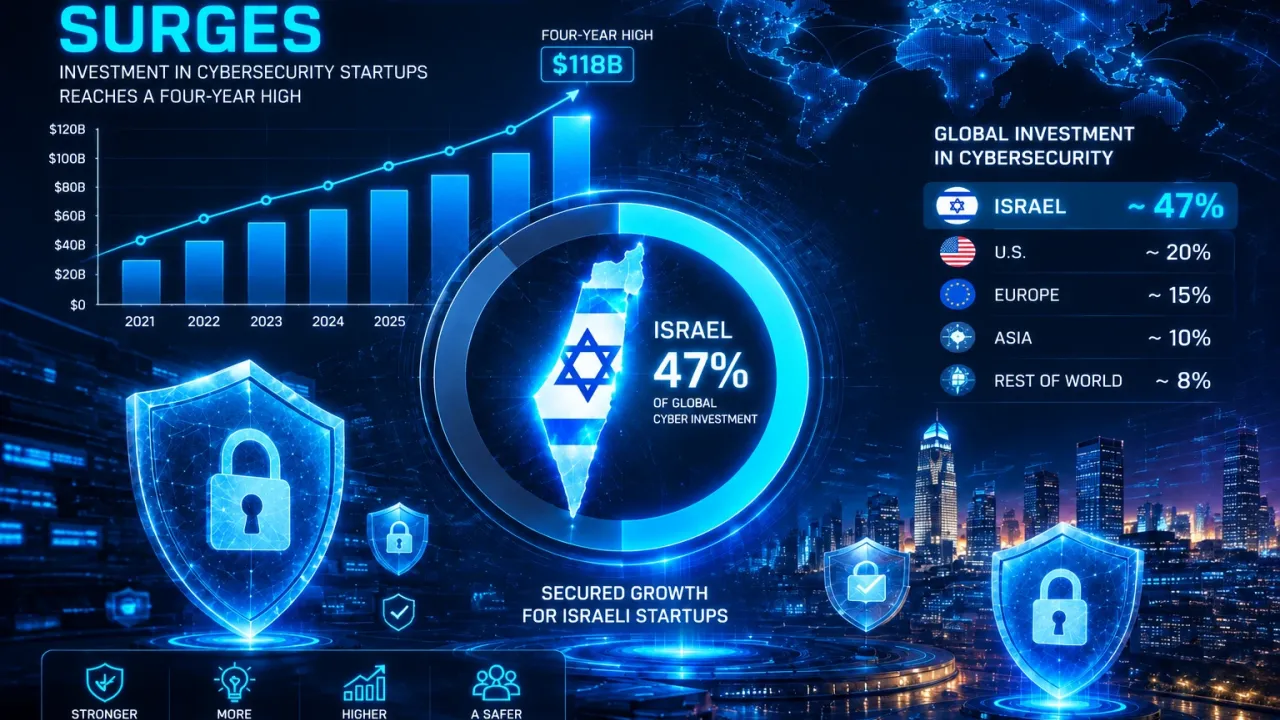
سهم استارت‌آپ‌های امنیت سایبری رژیم صهیونیستی از جذب سرمایه جهانی

بنابر ادعای کارشناسان، با جذب تقریباً نیمی از کل سرمایه جهانی توسط استارت‌آپ‌های اسرائیلی، بودجه سایبری به بالاترین حد خود در 4 سال گذشته رسید.

مطالب مرتبط

در این بخش مطالبی که از نظر دسته بندی و تگ بندی مرتبط با محتوای جاری می باشند نمایش داده می‌شوند.