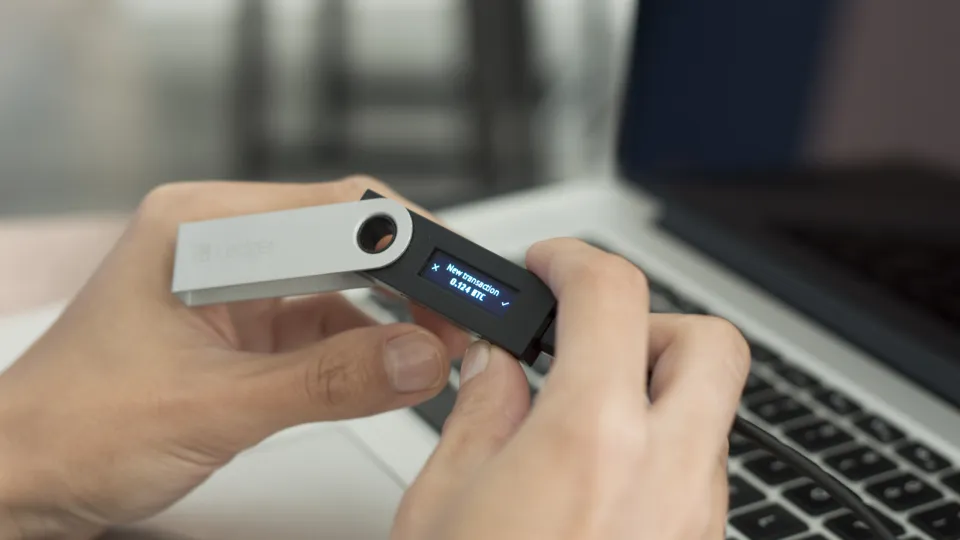



به گزارش کارگروه فناوری اطلاعات خبرگزاری سایبربان، این تراشهها عبارت بازیابی کاربران را سرقت کرده و به مهاجمان امکان دادهاند به داراییهای رمزارزی آنها دسترسی پیدا کنند.
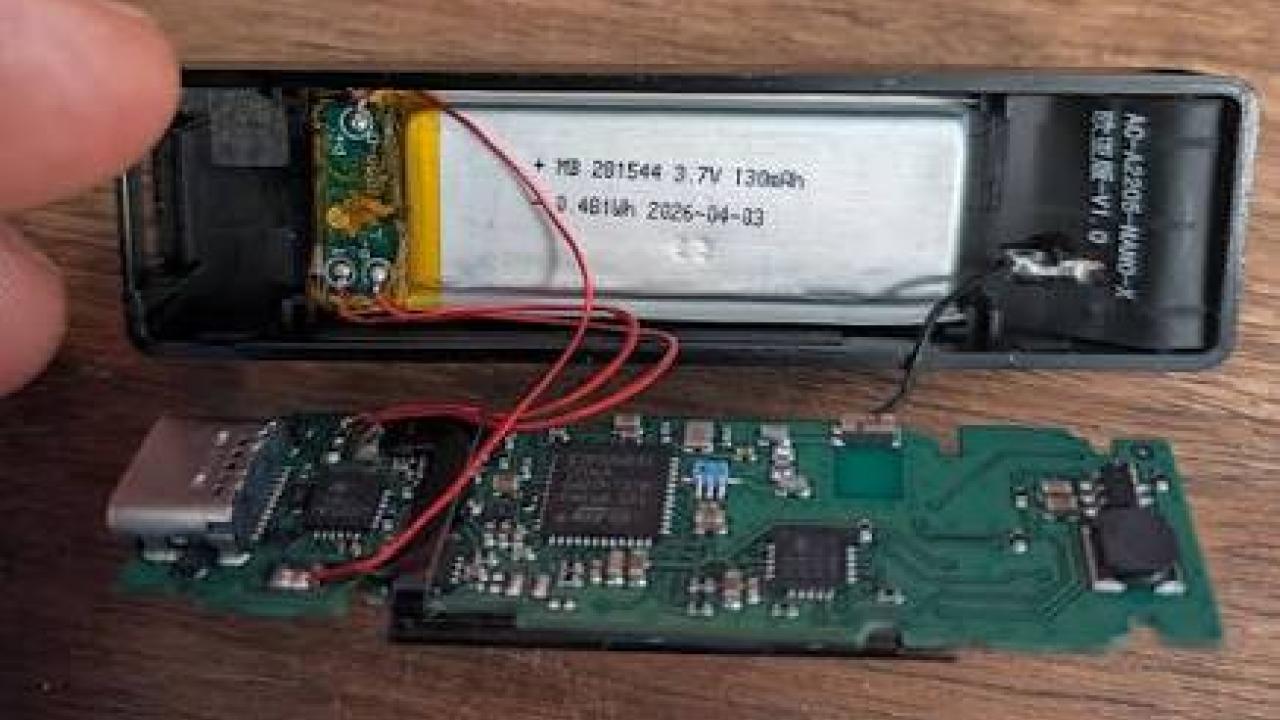
لجر روز سهشنبه در مجموعهای از پیامهای منتشرشده در شبکه اجتماعی ایکس (X) اعلام کرد تیم پژوهش امنیتی این شرکت در دستگاههای آسیبدیده، قطعات سختافزاری مخفیای شناسایی کرده است که اطلاعات نمایشدادهشده روی صفحه را میخواندند.
این قطعات هنگام راهاندازی کیفپول، عبارت بازیابی ۲۴ کلمهای کاربر را شناسایی میکردند و سپس آن را از طریق اتصال شبکه تلفن همراه و با استفاده از سیمکارت الکترونیکی تعبیهشده در دستگاه، منتقل میکردند.
مهاجمان ناشناس با دستیابی به این عبارتها توانستند به داراییهای کاربران دسترسی پیدا کنند.
به گفته لجر، برداشت داراییها هفته گذشته، در ۹ اکتبر، انجام شده است.
این شرکت هنوز میزان دقیق خسارتها را تأیید نکرده و درباره انتشار ارقام تأییدنشده هشدار داده است.
لجر از مشتریانی که دستگاه خود را از کریپتوبیلیس خریدهاند اما هنوز آن را راهاندازی نکردهاند، خواسته است از فعالسازی آن خودداری کرده و با پشتیبانی شرکت تماس بگیرند.
کاربرانی نیز که پیشتر از این دستگاهها استفاده کردهاند، باید هرچه سریعتر داراییهای خود را به کیفپولی جدید با عبارت بازیابی تازه منتقل کنند.
این شرکت تأکید کرده است که نباید هیچ عبارت بازیابیای را در دستگاههای خریداریشده از این فروشنده وارد یا بازیابی کرد.
لجر اعلام کرد تمام موارد تأییدشده سرقت تاکنون به دستگاههای فروختهشده از طریق کریپتوبیلیس مربوط بوده و بیشتر گزارشها از جنوبشرق آسیا دریافت شدهاند.
بااینحال، بررسی گزارشهای مربوط به وجود تراشههای مخفی در دستگاهها و مناطق دیگر نیز ادامه دارد.
کریپتوبیلیس در اطلاعیهای ضمن ارجاع به هشدار لجر اعلام کرد فروش و ارسال تمام دستگاههای لجر را تا پایان بررسیها متوقف کرده و با تحقیقات شرکت همکاری کامل خواهد داشت.
لجر هنوز مدلهای آسیبدیده را مشخص نکرده است.
همچنین هشدار داده که چون قطعات مخرب، بخش امنیتی اصلی دستگاه موسوم به سکیور المنت (Secure Element) را دستنخورده باقی میگذارند، دستگاههای دستکاریشده ممکن است همچنان آزمونهای اصالتسنجی شرکت را پشت سر بگذارند.
این شرکت از قربانیان خواسته است پیش از باز کردن یا ارسال دستگاههای مشکوک، با لجر و مراجع امنیتی محلی تماس بگیرند.
به گفته لجر، شمار دستگاههای آسیبدیده احتمالاً محدود است.