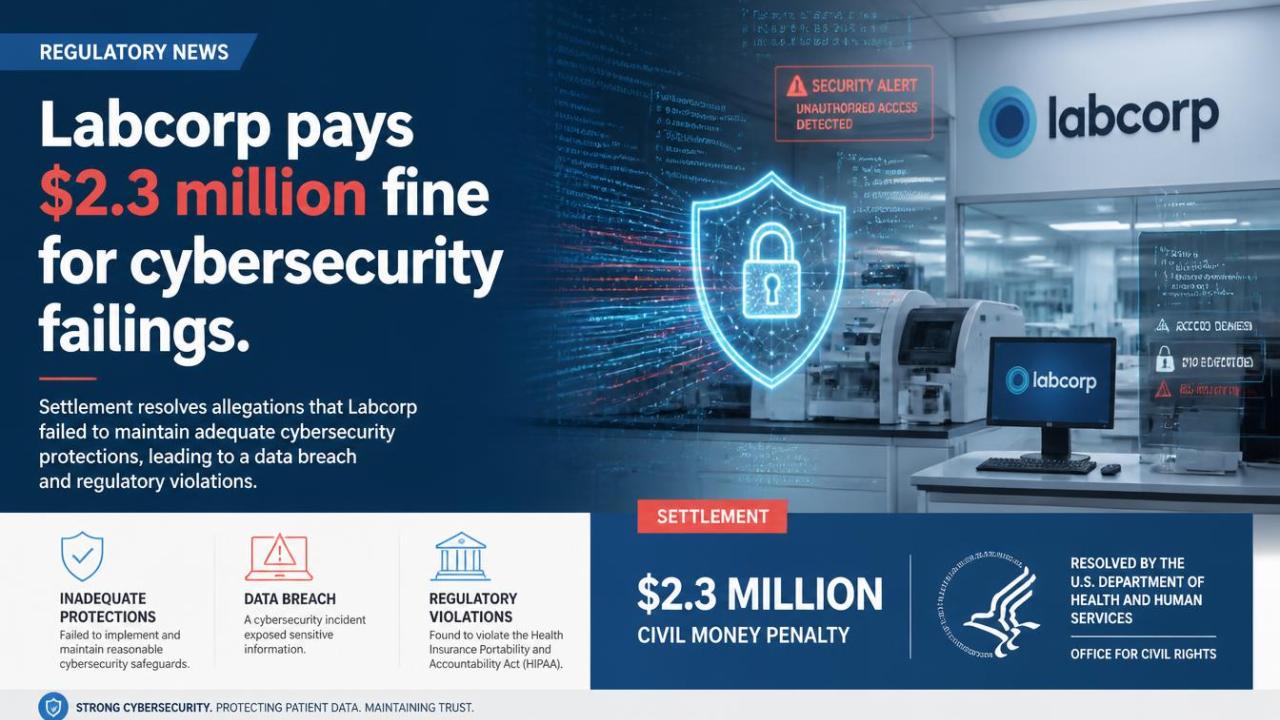




به گزارش کارگروه امنیت خبرگزاری سایبربان، بر اساس این توافق، لَبکورپ باید ۲.۳ میلیون دلار جریمه پرداخت کرده و اصلاحات گستردهای در شیوههای حفاظت از دادههای خود ایجاد کند.
این توافق در پی یک رخنه اطلاعاتی در سال ۲۰۱۹ صورت گرفته که اطلاعات ۱۰.۲ میلیون مشتری را تحت تأثیر قرار داد.
منشأ این رخنه، ضعفهای امنیتی در شرکت آمریکن مدیکال کالکشن ایجنسی (American Medical Collection Agency)، یک شرکت وصول مطالبات بود که با لَبکورپ همکاری میکرد.
دادستانهای کل ایالتها معتقد بودند لَبکورپ باید نظارت بیشتری بر عملکرد امنیتی این شرکت اعمال میکرد. این حادثه در مجموع اطلاعات ۲۷.۵ میلیون نفر در سراسر آمریکا را تحت تأثیر قرار داده بود.
بر اساس توافق جدید، لَبکورپ باید یک برنامه واکنش به حوادث امنیتی مرتبط با ضعفهای شرکتهای طرف قرارداد ایجاد کند، میزان دادهای را که با این شرکتها به اشتراک میگذارد کاهش دهد و یک تیم گسترده مدیریت ریسک تشکیل دهد که وظیفه آن نظارت بر رعایت الزامات امنیت داده توسط پیمانکاران خواهد بود.
همچنین این شرکت موظف است الزامات امنیت سایبری را در قراردادهای خود با پیمانکاران بگنجاند و شرکتهای وصول مطالبات را ملزم کند بهطور منظم گزارشهای حسابرسی درباره رعایت مقررات جدید ارائه دهند.
لَبکورپ همچنین باید یک کارشناس مستقل برای ارزیابی امنیت اطلاعات به کار گیرد و دادههایی را که شرکتهای وصول مطالبات معمولاً برای چند مشتری بهطور همزمان جمعآوری میکنند، از یکدیگر تفکیک کند.
در سال ۲۰۲۱، دادگاهی به نفع ائتلاف دادستانهای کل در پرونده علیه آمریکن مدیکال کالکشن ایجنسی رأی داد و این شرکت را به پرداخت ۲۱ میلیون دلار جریمه محکوم کرد؛ اما اجرای این جریمه بهدلیل ورشکستگی شرکت متوقف شد.
لِتیا جیمز، دادستان کل نیویورک، گفت اطلاعات خصوصی سلامت میلیونها بیمار بهدلیل کوتاهیهای لَبکورپ در حفاظت از مشتریانش در معرض افشا قرار گرفته است.
او افزود تحقیقات انجامشده موجب خواهد شد این شرکت تغییرات مهمی برای حفاظت از بیماران و جلوگیری از تکرار چنین رخنهای ایجاد کند.
سخنگوی لَبکورپ تاکنون به درخواستها برای اظهارنظر درباره این توافق پاسخ نداده و شرکت نیز اطلاعیهای رسمی درباره آن منتشر نکرده است.