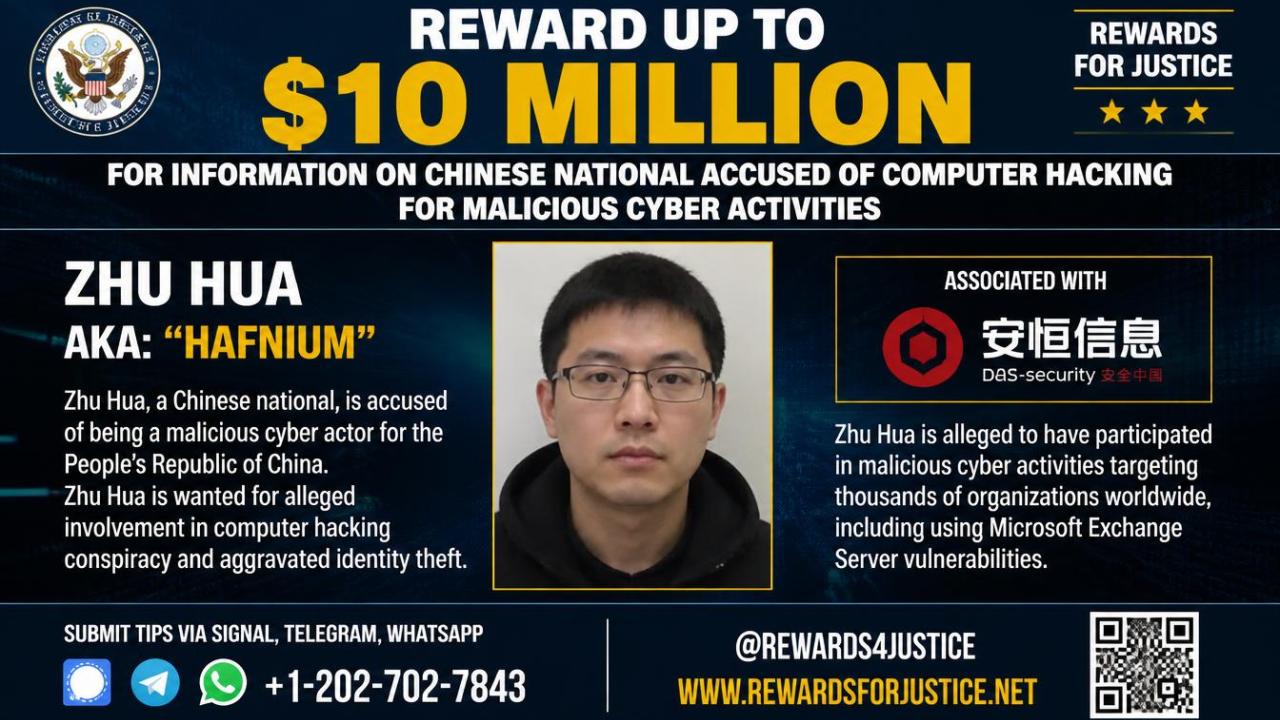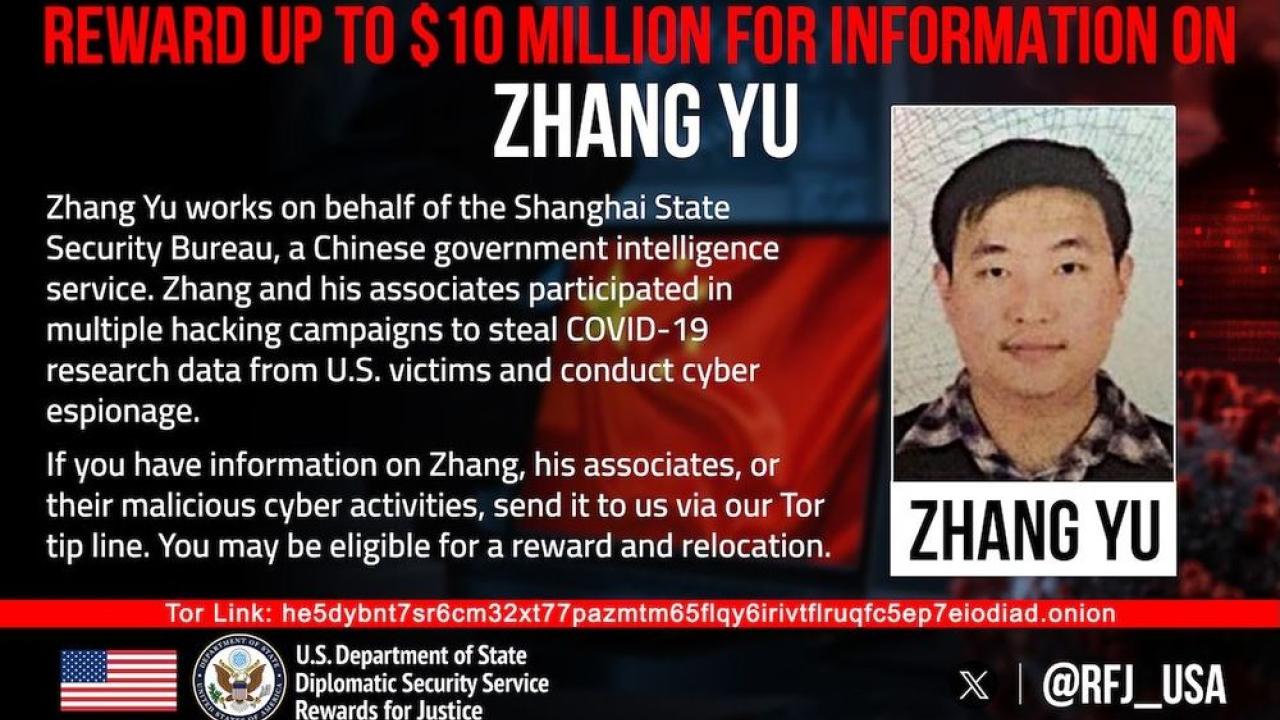



به گزارش کارگروه بین الملل خبرگزاری سایبربان، مقامهای آمریکایی مدعیاند او در عملیات سایبری تحت حمایت دولت چین مشارکت داشته که طی آن هزاران رایانه در سراسر جهان نفوذ و حجم گستردهای از اسناد و ایمیلها سرقت شده است.
به گفته مقامهای آمریکایی، ژانگ که مدیر شرکت شانگهای فایرتک اینفورمیشن ساینس اند تکنولوژی (Shanghai Firetech Information Science and Technology) است، به نمایندگی از دولت چین فعالیت میکرده است.
او متهم است که همراه با مقام چینی دیگری به نام شو زِوِی، اطلاعات مربوط به پژوهشهای کووید ۱۹ را از دانشگاههای آمریکایی و متخصصان ایمنیشناسی و ویروسشناسی سرقت کرده است.
وزارت امور خارجه آمریکا اعلام کرده است که حملات منتسب به ژانگ، دستکم یک دانشگاه و یک مؤسسه حقوقی را هدف قرار داده و ناقض قانون مقابله با کلاهبرداری و سوءاستفاده رایانهای آمریکا بوده است.
ژانگ همچنان متواری است، اما شو زوی در ژوئیه ۲۰۲۵ هنگام تعطیلات در شهر میلان ایتالیا بازداشت شد و در ماه آوریل به آمریکا مسترد شد.
وزارت دادگستری آمریکا سال گذشته کیفرخواستی ۹ بندی علیه این دو نفر منتشر کرد.
بر اساس این کیفرخواست، آنها در نفوذهای رایانهای بین فوریه ۲۰۲۰ تا ژوئن ۲۰۲۱، از جمله کارزار گسترده هافنیوم، مشارکت داشتهاند؛ عملیاتی که هزاران رایانه در سراسر جهان، از جمله در آمریکا، را به خطر انداخت.
دادستانها مدعیاند این دو نفر به دستور نهادهای اطلاعاتی چین، از جمله وزارت امنیت دولتی و اداره امنیت دولتی شانگهای، حملات را اجرا میکردند.
آنها همچنین گزارش فعالیتهای خود را به مقامهای مافوق ارائه میدادند.
در یکی از این موارد، شو زوی تأیید کرده بود که به شبکه یک دانشگاه پژوهشی در منطقه جنوبی تگزاس نفوذ کرده است.
برت لیترمن، معاون مدیر بخش سایبری افبیآی (FBI)، سال گذشته اعلام کرد که کارزار هافنیوم بیش از ۶۰ هزار نهاد آمریکایی را هدف قرار داده و اطلاعات بیش از ۱۲ هزار و ۷۰۰ نهاد با موفقیت در معرض دسترسی مهاجمان قرار گرفته است.
هدف این عملیات، سرقت اطلاعات حساس از سازمانها و مراکز پژوهشی عنوان شده است.