

about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
نقد
1405/04/06 - 17:47- جنگ سایبری

نقد و بررسی فیلم سینمایی قمارباز | فیلمی درباره هک شدن بانک سپه در جنگ دوازده روزه

قمار باز یک تریلر ایرانی محصول سال ۱۴۰۴ است که توسط محسن بهاری کارگردانی شده است. تهیه کنندگی این فیلم را سجاد نصراللهی نسب بر عهده داشته و بهجت شریف اصفهانی هم نگارش فیلمنامه را انجام داده است. کوروش تهامی، آرمین رحیمیان، امیر نوروزی و شبنم قربانی از باز

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

یک تیم رایانه‌ای اوکراینی مدعی است یک کمپین هکری جدید شناسایی کرده که به کمک بدافزار IcedID دولت اوکراین را هدف قرار می‌دهد.

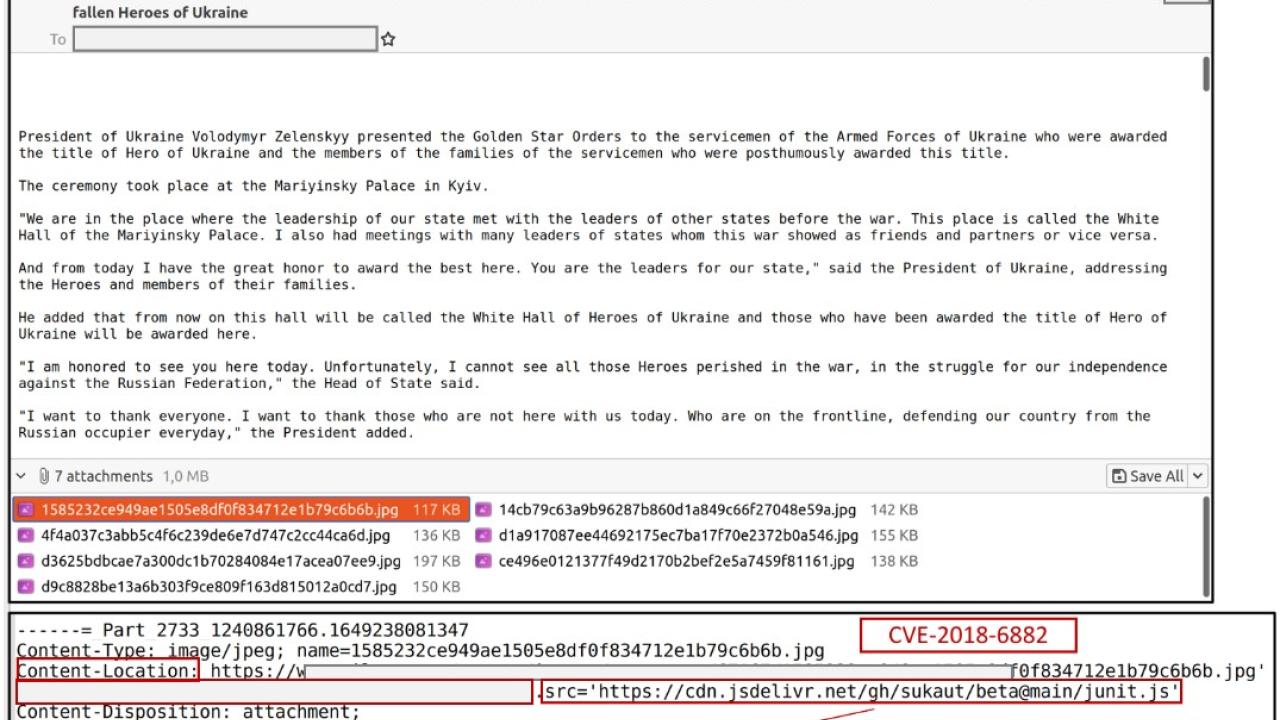
به گزارش کارگروه حملات سایبری سایبربان؛ تیم واکنش اضطراری رایانه‌ای اوکراین (CERT-UA) نسبت به موج جدیدی از کمپین‌های مهندسی اجتماعی که بدافزار IcedID را ارائه می‌دهند و از آسیب‌پذیری‌های زیمبرا (Zimbra) با هدف سرقت اطلاعات حساس استفاده می‌کنند، هشدار داده است.

این آژانس با نسبت دادن حملات فیشینگ IcedID به یک گروه هکری به نام UAC-0041، گفت که روند آلودگی با یک ایمیل حاوی یک سند مایکروسافت اکسل (Мобілізаційний реєстр.xls یا Mobilization Register.xls) شروع می‌شود که پس از باز شدن، از کاربران می‌خواهد تا ماکروها را فعال کنند که درنتیجه منجر به استقرار بدافزار IcedID می‌شود.

این بدافزار سرقت اطلاعات که با نام بوک بات (BokBot) نیز شناخته می‌شود، از مسیری مشابه TrickBot، Emotet و ZLoader پیروی کرده و از ریشه‌های قبلی خود به‌عنوان یک تروجان بانکی به یک سرویس جرم افزار تمام‌عیار تبدیل شده است که بازیابی بدافزارهای مرحله بعدی مانند باج افزار را تسهیل می‌کند.

Paragraphs
BokBot

مجموعه دوم نفوذهای هدفمند مربوط به یک گروه هکری جدید به نام UAC-0097 است که ایمیلی حاوی تعدادی تصویر با سربرگ Content-Location ارسال می‌کند که به یک منبع وب میزبان کد جاوا اسکریپت پیوند می‌خورد که باعث سوءاستفاده از آسیب‌پذیری  CVE-2018-6882 نرم‌افزار زیمبرا می‌شود.

جاوا
جاوا اسکریپت تزریق‌شده ایمیل‌های قربانیان را به یک ایمیل تحت کنترل هکر ارسال می‌کند

در مرحله آخر زنجیره حمله، جاوا اسکریپت تزریق‌شده ایمیل‌های قربانیان را به یک ایمیل تحت کنترل هکر ارسال می‌کند که نشان‌دهنده یک کمپین جاسوسی سایبری است.

منبع:

تازه ترین ها
رشد
1405/06/31 - 11:04- هوش مصنوعي

رشد امنیت هوش مصنوعی در سرزمین‌های اشغالی

رژیم صهیونیستی با داشتن نزدیک به ۱۰۰ شرکت، پس از ایالات متحده در صدر صنعت امنیت هوش مصنوعی قرار دارد.

درخواست
1405/06/31 - 10:50- آمریکا

درخواست اوپن‌اِی‌آی از ایالات متحده برای تدوین استانداردهای هوش مصنوعی

شرکت اوپن‌اِی‌آی از ایالات متحده خواست تا در تلاش‌های جهانی برای تدوین استانداردهای فنی، پیش‌گام شود.

مشارکت
1405/06/31 - 09:28- آسیا

مشارکت چین و ماداگاسکار برای مقابله با کلاهبرداری‌های مخابراتی

چین و ماداگاسکار نخستین عملیات مشترک خود را علیه کلاهبرداری‌های مخابراتی آغاز کردند.