


به گزارش کارگروه بین الملل خبرگزاری سایبربان، وی در ادامه افزود که همکاری میان واحدهای مختلف سازمان اهمیت بیشتری پیدا کرده است.
اَن بارون-دیکامیلو (Ann Barron-DiCamillo)، معاون اجرایی و مدیر ارشد امنیت اطلاعات بانک یواس، در گفتوگویی درباره تغییر نقش مدیران امنیت اطلاعات توضیح داد که امنیت سایبری دیگر محدود به یک حوزه فناوری نیست.
به گفته او، اختلال در یک شرکت طرف قرارداد میتواند به مسئلهای برای تابآوری سازمان تبدیل شود، استفاده از هوش مصنوعی پرسشهای جدیدی درباره حاکمیت و نظارت ایجاد میکند و روشهای کلاهبرداری نیز همزمان با تهدیدهای سایبری تغییر میکنند.
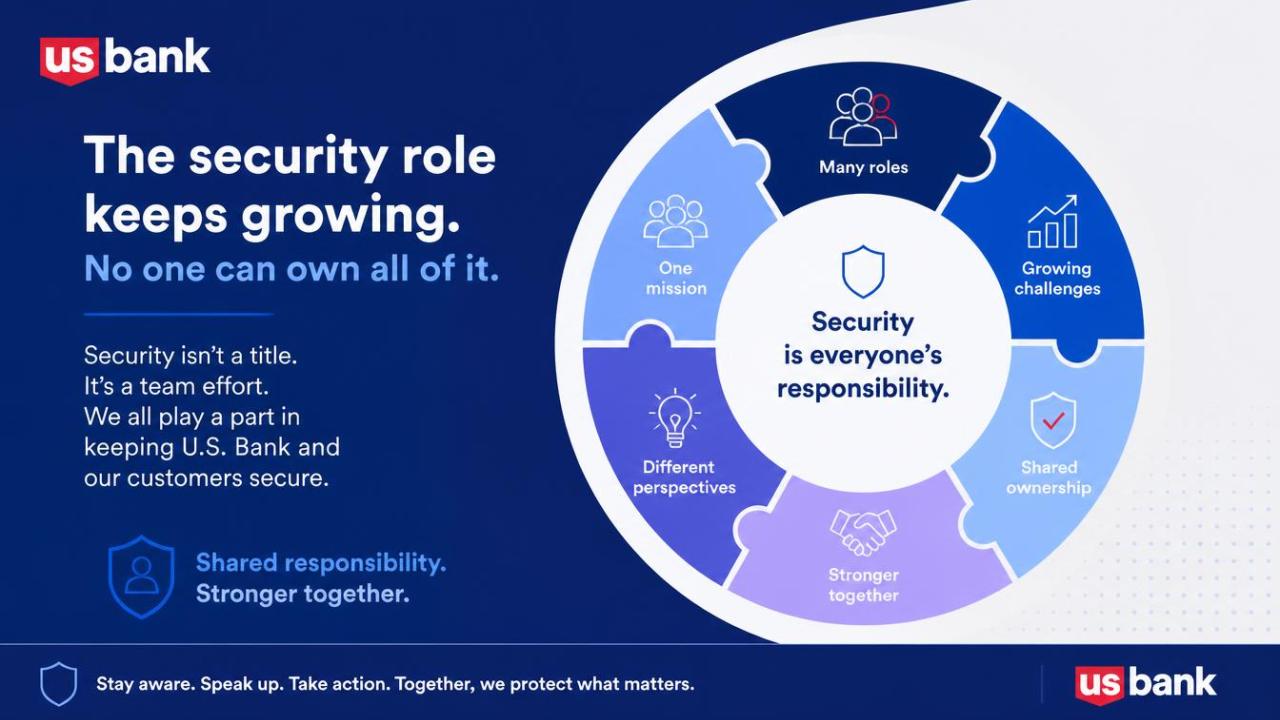
او تأکید کرد مدیران امنیت اطلاعات مؤثر نباید تلاش کنند در تمام این حوزهها متخصص شوند، بلکه باید میان واحدهای فناوری، مدیریت ریسک، حقوقی، مقابله با کلاهبرداری، انطباق مقررات و بخشهای تجاری سازمان همکاری ایجاد کنند.
از دید او، موفقیت در این جایگاه بیشتر به هماهنگسازی ذینفعان، تعیین اولویتها و ایجاد سازوکار مشترک برای مدیریت ریسک وابسته است تا افزایش اختیارات یک مدیر.
بارون-دیکامیلو درباره کوتاهتر شدن مهلت گزارشدهی حوادث سایبری نیز گفت اطلاعرسانی سریع میتواند به دولتها و سایر شرکتها برای شناسایی حملات گسترده کمک کند، اما در ساعات ابتدایی حادثه معمولاً اطلاعات ناقص است.
بنابراین گزارشهای اولیه باید سریع باشند، اما بر واقعیتهای تأییدشده تکیه کنند، نه فرضیات؛ زیرا نتیجه تحقیقات ممکن است در ادامه تغییر کند.
او همچنین معتقد است سازمانها نباید بخش زیادی از بودجه امنیتی خود را صرف فعالیتهای انطباقی کنند که صرفاً وجود کنترلهای امنیتی را اثبات میکنند.
به گفته او، سرمایهگذاری بیشتر باید به حوزههایی مانند خودکارسازی، مشاهدهپذیری داراییها، مدیریت هویت و آسیبپذیری و مهندسی امن از ابتدا اختصاص یابد؛ یعنی اقداماتی که مستقیماً میزان ریسک و سطح مواجهه سازمان را کاهش میدهند.
در مورد حملات به شرکتهای ارائهدهنده فناوری نیز او همکاری میان بانکها را ضروری دانست.
به گفته وی، هر بانک باید ارزیابی مستقلی از خطر خود انجام دهد، اما اشتراکگذاری اطلاعات تهدید، شاخصهای فنی و روشهای مقابله از طریق نهادهایی مانند اِفاِس-آیاِساِیسی (FS-ISAC) و همکاریهای دولتی-خصوصی میتواند از انجام تحقیقات تکراری جلوگیری کند.
بارون-دیکامیلو که پیشتر در دانشگاه آمریکایی (American University) درباره مدیریت و حاکمیت ریسک سایبری تدریس کرده است، گفت بسیاری از دانشجویان ابتدا تصور میکنند امنیت سایبری عمدتاً یک مسئله فناوری است.
آنها در نخستین سال کاری خود متوجه میشوند چالشهای اصلی اغلب به افراد، فرایندها و تصمیمگیری مربوط است.
او در نهایت تأکید کرد امنیت سایبری مسئولیتی مشترک است و کاهش پایدار ریسک تنها زمانی امکانپذیر است که تیمهای فناوری، کسبوکار، مدیریت ریسک و امنیت در کنار یکدیگر فعالیت کنند.