


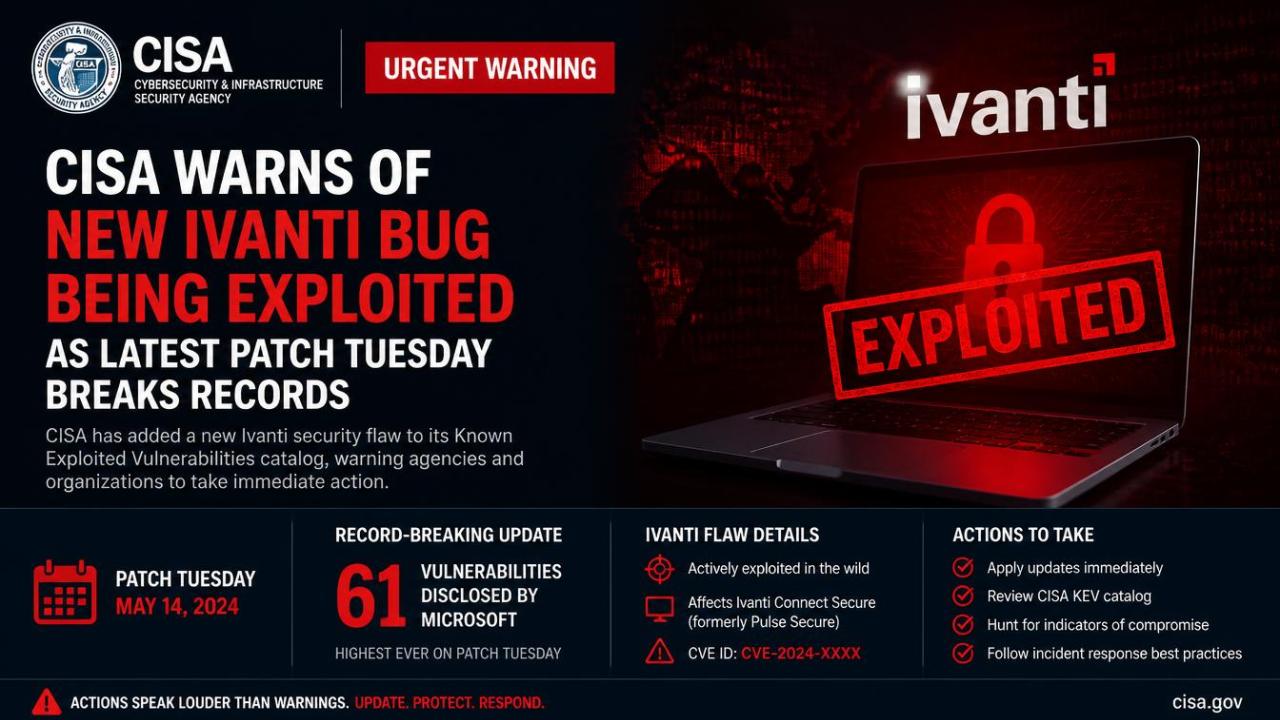
به گزارش کارگروه امنیت خبرگزاری سایبربان، این آسیبپذیری با شناسه «CVE-2026-104935» دارای شدت امنیتی ۸٫۶ از ۱۰ است و میتواند امکان اجرای دستورات دلخواه از راه دور، بدون نیاز به احراز هویت، را فراهم کند.
این آژانس به تمامی سازمانهای غیرنظامی دولت فدرال آمریکا مهلت داد تا روز جمعه سامانههای خود را در برابر این آسیبپذیری وصله کنند.
این آژانس به تمامی سازمانهای غیرنظامی دولت فدرال آمریکا مهلت داد تا روز جمعه سامانههای خود را در برابر این آسیبپذیری وصله کنند.
شرکت آیونتی نیز تأیید کرد که مهاجمان از این نقص امنیتی سوءاستفاده کردهاند.
شرکت امنیت سایبری وُلِکسیتی (Volexity) اعلام کرد بررسی فعالیتهای مخرب را از پنجم اکتبر آغاز کرده است؛ تحقیقاتی که به شناسایی یک دستگاه شبکه خصوصی مجازی (VPN) آیونتی با وجود نصب آخرین وصلههای موجود منجر شد.
بررسیها از وجود سه آسیبپذیری روزصفر پرده برداشت که دو مورد از آنها روز سهشنبه وصله شدند.
آیونتی همچنان در حال آمادهسازی اصلاحیه برای آسیبپذیری سوم است.
به گفته وُلِکسیتی، مهاجمان در مراحل اولیه بر سرقت اطلاعات ورود، خارجسازی دادهها، دستکاری گزارشهای ثبت رویداد و شناسایی شبکه تمرکز داشتند.
این شرکت با اطمینان پایین احتمال داده است که انگیزه مهاجمان بیشتر مجرمانه بوده باشد تا جاسوسی.
آیونتی نیز اعلام کرد در حال رسیدگی به تعداد محدودی از مشتریانی است که هدف این حمله قرار گرفتهاند.
این ششمین آسیبپذیری آیونتی در سال ۲۰۲۶ است که به فهرست نقصهای امنیتی مورد بهرهبرداری آژانس امنیت سایبری آمریکا افزوده میشود.
همزمان، این آژانس درباره آسیبپذیری دیگری در ویندوز با شناسه «CVE-2026-96951» هشدار داد.
این نقص که امکان دور زدن برخی قابلیتهای امنیتی پوسته ویندوز را فراهم میکند، شدت ۸٫۸ از ۱۰ دارد.
مهاجم باید قربانی را ترغیب کند فایلی مخرب را باز کند یا روی پیوندی آلوده کلیک کند.
سازمانهای فدرال تا جمعه برای نصب وصله امنیتی این نقص فرصت دارند.
در همین حال، بهروزرسانی امنیتی ماه اکتبر مایکروسافت رکورد تازهای ثبت کرد.
این شرکت در مجموع ۱۴۰۷ آسیبپذیری را اصلاح کرد؛ رقمی بیشتر از رکورد قبلی ۹۷۳ آسیبپذیری در ماه سپتامبر و حتی بالاتر از مجموع ۱۲۶۱ آسیبپذیری اصلاحشده در کل سال رکوردشکن ۲۰۲۰.
به گفته کارشناسان شرکت تنیبل (Tenable)، شمار آسیبپذیریهای ثبتشده و اصلاحشده مایکروسافت از ابتدای سال نیز از مرز ۴۰۰۰ مورد عبور کرده است؛ درحالیکه هنوز دو ماه تا پایان سال باقی مانده است.