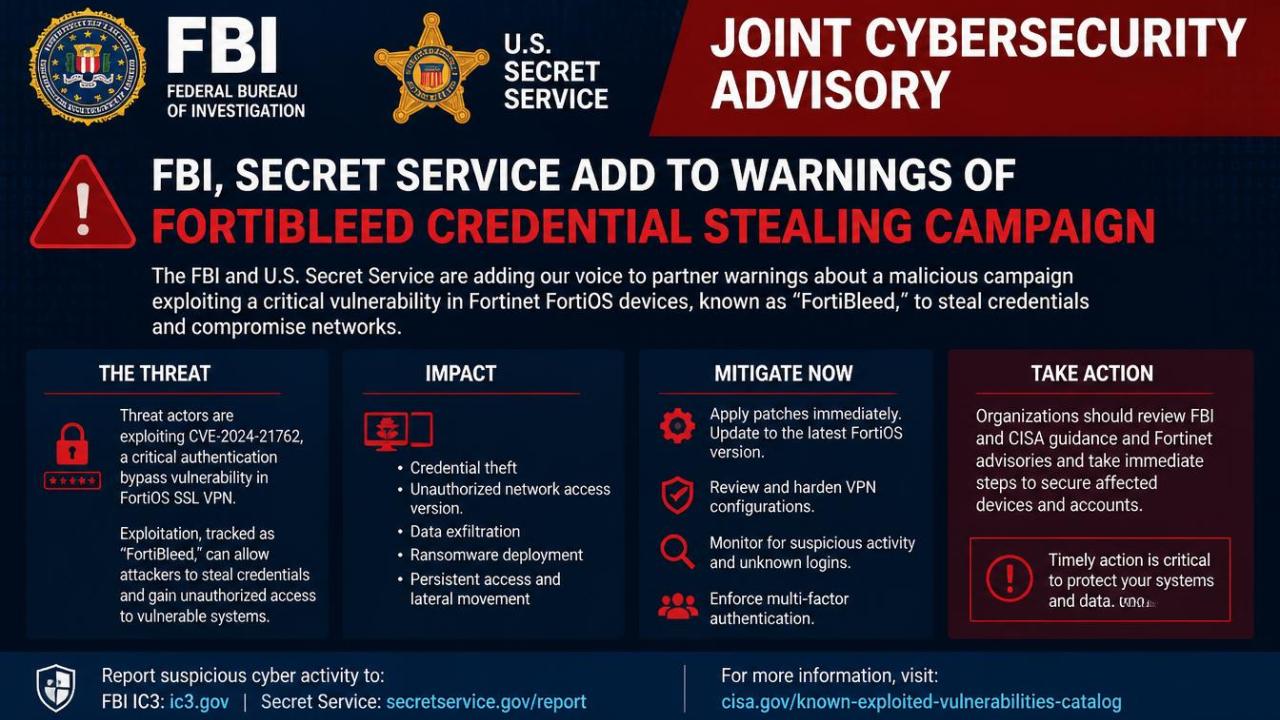



به گزارش کارگروه حملات سایبری خبرگزاری سایبربان، این کارزار سرقت اطلاعات ورود کاربران را هدف قرار داده و طی ماههای گذشته در ۱۹۴ کشور ادامه داشته است.
این دو نهاد روز سهشنبه با انتشار اطلاعیهای اعلام کردند مهاجمان از اطلاعات ورود افشاشده یا استفادهشده در حملات قبلی بهره میگیرند تا دادههای احراز هویت را در مقیاسی گسترده جمعآوری و رمزگشایی کنند.
بررسیهای اولیه نشان میدهد مهاجمان همچنان با استفاده از اطلاعات ورود سرقتشده، فایروال فورتینت را که از طریق اینترنت قابل دسترسی هستند، اسکن میکنند.
سازمانهای آسیبدیده ممکن است در صورت غیرفعالشدن حسابهای کاربری یا تغییر گذرواژهها از دسترسی به سامانههای خود محروم شوند.
در چنین شرایطی، رفع مشکل به اقداماتی فراتر از نصب وصلههای امنیتی و تغییر گذرواژهها نیاز دارد.
همچنین، مشاهده شده است که مهاجمان از زنجیره حمله فورتبِلید بهعنوان نقطه ورود اولیه برای اجرای حملات باجافزاری استفاده میکنند.
کارگزاران دسترسی اولیه نیز در این کارزار مشارکت دارند و دسترسیهای بهدستآمده را به گروههای وابسته به باجافزارهای آیانسی (INC)، لینکس (Lynx) و پیلود (Payload) عرضه میکنند.
به گفته مقامهای آمریکایی، فعالیت این شبکه پس از آن شناسایی شد که مهاجمان ناخواسته سرور پشتیبان خود را افشا کردند و در نتیجه، شیوه فعالیت داخلی آنها برای شرکتهای امنیت سایبری و نهادهای مجری قانون آشکار شد.
ابزارها و مجموعهدادههای بازیابیشده، تصویر نسبتاً کاملی از نحوه شناسایی اهداف، اعتبارسنجی اطلاعات ورود سرقتشده و گسترش دسترسی در شبکه قربانیان ارائه کردهاند.
مهاجمان ابتدا درگاههای شبکه خصوصی مجازی مبتنی بر پروتکل لایه سوکتهای امن (SSL VPN) فورتیتیگیت را در اینترنت جستوجو میکردند.
سپس با اسکریپتهای خودکار، دستگاههای در دسترس را شناسایی و از طریق حملات استفاده مکرر از اطلاعات ورود سرقتشده و آزمودن گذرواژههای رایج، حجم زیادی از اطلاعات ورود و دادههای احراز هویت را جمعآوری میکردند.
اطلاعات سرقتشده پس از جمعآوری، اعتبارسنجی و دستهبندی میشدند.
مهاجمان همچنین بر اساس درآمد سازمان قربانی یا ساختار شبکه آن، دسترسیها را اولویتبندی میکردند.
ایجاد حسابهای جدید روی فایروال نیز به آنها امکان میداد دسترسی خود را حفظ کنند.
این دسترسیها گاهی به دیگران فروخته میشد و گاهی مهاجمان شخصاً از آنها استفاده میکردند.
کارشناسان امنیت سایبری ماههاست درباره این کارزار هشدار میدهند.
شرکت امنیتی اساوسیرادار (SOCRadar) نیز در ماه ژوئیه گزارشی مفصل درباره مشارکت وابستگان گروههای باجافزاری آیانسی و لینکس منتشر کرد.
یک پرونده رهگیری داخلی نشان داد بیش از ۲۰ عضو وابسته، با نقشهای مشخص، هزاران درگاه فورتیتیگیت را در بیش از ۱۵۰ کشور اسکن کردهاند.
دستکم ۱۲ سازمان نیز مورد نفوذ قرار گرفته و دادههای آنها با باجافزار رمزگذاری شده است.
این گروه همچنین هزینه زیادی صرف ابزارهای هوش مصنوعی کرده است تا بتواند از محدودیتهای ایمنی مدلها عبور کند و قابلیتهای خود را افزایش دهد.
آژانس امنیت سایبری و امنیت زیرساخت آمریکا (CISA) سه ماه پیش، همزمان با مقامهای بریتانیا، هشدار جداگانهای درباره این کارزار صادر کرد.
همچنین گزارشهایی منتشر شده که هکرهای روس از این روش برای نفوذ به حسابهای ایمیل مقامهای دولتی بریتانیا استفاده کردهاند.
افبیآی و سرویس مخفی آمریکا از سازمانها خواستهاند مدیریت از راه دور دستگاهها را از طریق اینترنت محدود کنند یا دسترسی مدیریتی اینترنتی را بهطور کامل حذف کنند.
این نهادها همچنین بر تغییر اطلاعات ورود و خاتمهدادن به تمام نشستهای مدیریتی شبکه خصوصی مجازی تأکید کردهاند.