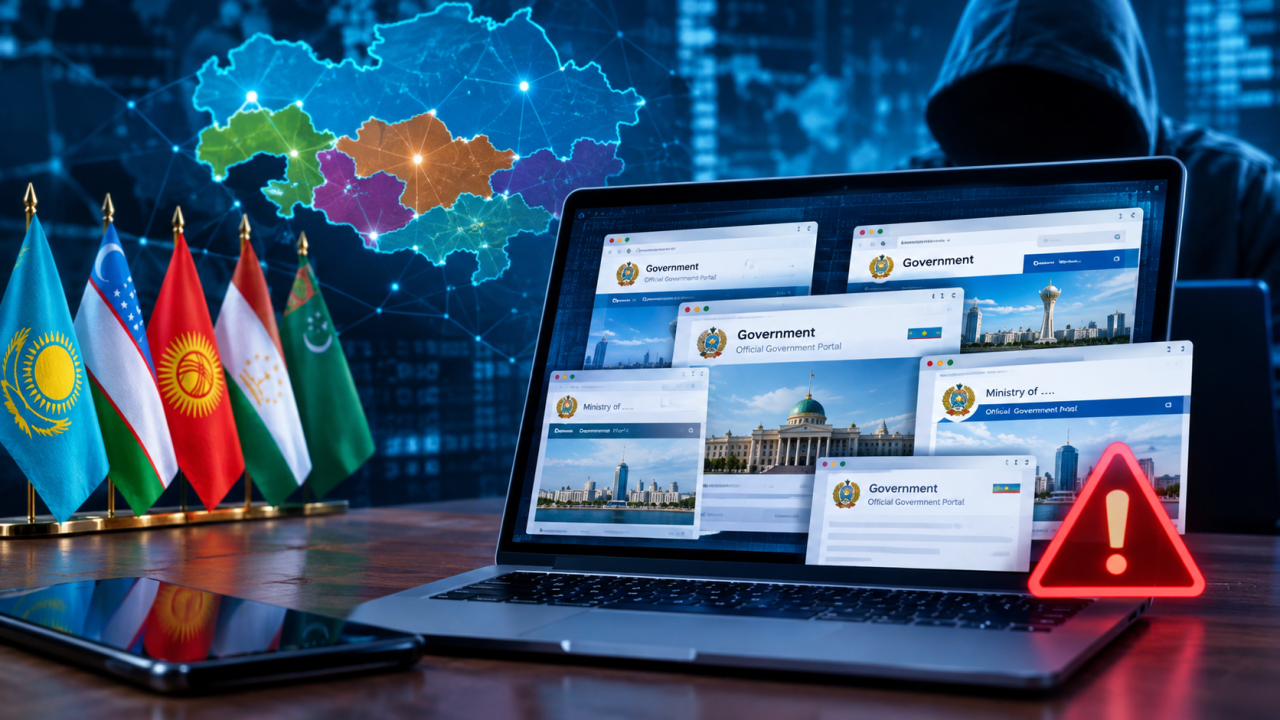

به گزارش کارگروه حملات سایبری سایبربان؛ مجرمان سایبری صدها وبسایت جعلی دولتی و خبری ایجاد کردهاند تا با ارائه پیشنهادهای دروغینِ پرداخت نقدی یا کسب درآمد غیرفعال، مردم کشورهای ازبکستان، بلاروس و تاجیکستان را هدف قرار دهند.
پژوهشگران شرکت امنیت سایبری «F6» بیش از ۳۶۰ دامنه کلاهبرداری مرتبط با این کمپین را شناسایی کردهاند. این وبسایتها برای جمعآوری اطلاعات تماس قربانیان طراحی شدهاند؛ اطلاعاتی که کلاهبرداران سپس از آنها برای تماس تلفنی یا ارسال ایمیل به قربانیان جهت سرقت پول، اطلاعات شخصی یا دسترسی به دستگاههای آنها استفاده میکنند.
به گفته محققان، این وبسایتها با سوءاستفاده از اعتماد مردم به برنامههای اجتماعی دولت، به بازدیدکنندگان میگویند که واجد شرایط دریافت کمکهزینه مالی هستند یا میتوانند از طریق برنامههای تحت حمایت دولت، درآمد غیرفعال کسب کنند؛ برای مثال، در ازبکستان این سایتهای جعلی به ساکنان وعده پرداخت هفتگی ۱۵ میلیون سوم ازبکستان، معادل حدود ۱۳۰۰ دلار، را میدهند. کاربران برای دریافت این پول، در ابتدا تنها ملزم به ارائه نام و شماره تلفن خود هستند.
برخی از این سایتها صرفاً صفحات فرود سادهای هستند که مزایای ادعایی را تبلیغ کرده و از بازدیدکنندگان میخواهند فرمی را پر کنند. اما برخی دیگر پیچیدهتر هستند و با تقلید از ظاهر وبسایتهای خبری منطقه و انتشار اخبار جعلی درباره برنامههای حمایتی دولت، خوانندگان را به سمت تکمیل پرسشنامه هدایت میکنند.
پس از آنکه کاربران اطلاعات خود را ثبت کردند، کلاهبرداران معمولاً با جعل عنوان «مدیر شخصی» با آنها تماس میگیرند. آنها ممکن است از قربانیان بخواهند برای دریافت پول وعدهدادهشده، مبلغی را به عنوان کمیسیون یا هزینه پردازش پرداخت کنند، یا تلاش کنند اطلاعات شخصی بیشتری به دست آورند و به دستگاههای آنها نفوذ کنند.
در برخی موارد، از قربانیان خواسته شد تا اپلیکیشن موبایلی را نصب کنند که ادعا میشود برای ثبتنام در برنامه یا تأیید هویت ضروری است. شرکت F6 اعلام کرد که این اپلیکیشن در واقع نوعی بدافزار است که به مهاجمان امکان کنترل دستگاه را میدهد و میتواند زمینه را برای سرقت پول از حسابهای قربانیان فراهم کند.
همچنین ممکن است از برخی قربانیان خواسته شود تا به عنوان بخشی از فرآیند ادعاییِ تأیید هویت، اسکن گذرنامه خود را ارائه دهند. کلاهبرداران سپس میتوانند از این اسناد سرقتی برای کلاهبرداریهای بیشتر، از جمله دریافت وام به نام قربانیان یا انجام حملات فیشینگ، استفاده کنند.
پژوهشگران F6 اظهار داشتند:
«کلاهبردارانِ دخیل در این طرحها، از اعتماد شهروندان به برنامههای دولتی و طرحهای اجتماعی سوءاستفاده میکنند. آنها با دقت سبک بصری و لحن پورتالهای دولتی و رسانههای خبری را کپیبرداری میکنند تا وبسایتها تا حد امکان واقعی و قابلاعتماد به نظر برسند.»
شرکت F6 هنوز گروه پشتپرده این کمپین را شناسایی نکرده است. همچنین مشخص نیست که چه تعداد از افراد قربانی این طرح کلاهبرداری شدهاند.