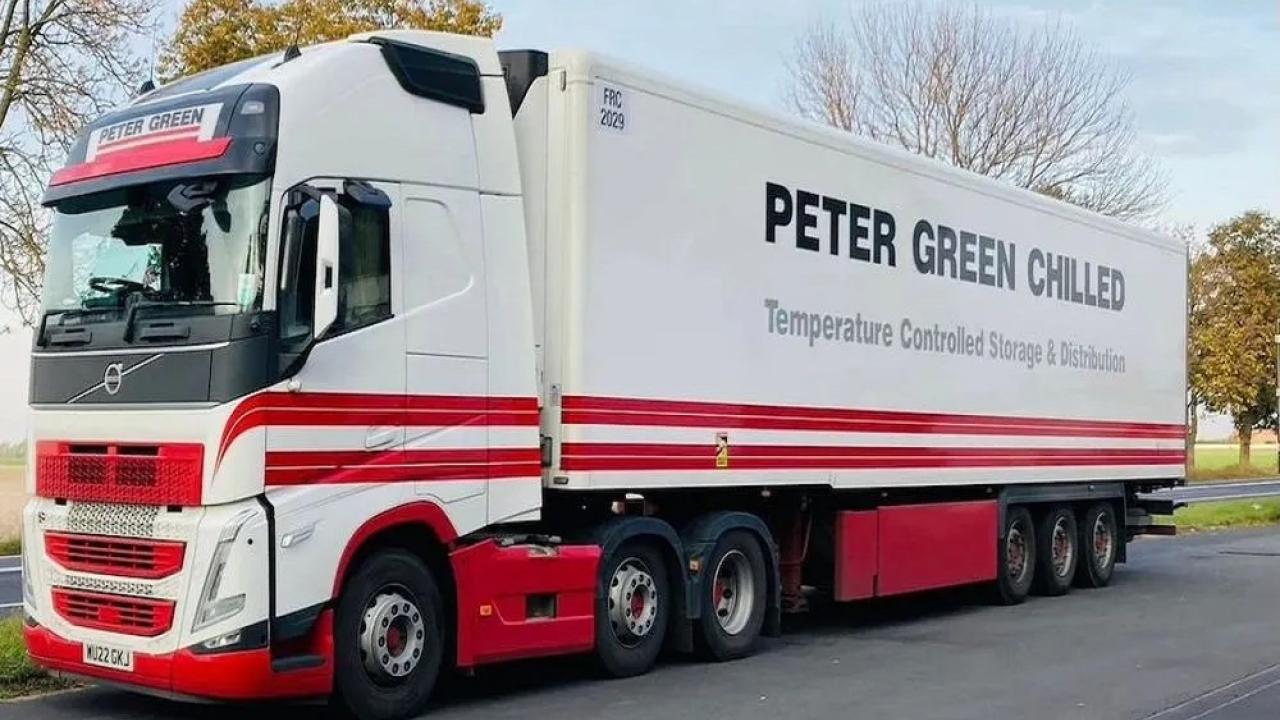




به گزارش کارگروه حملات سایبری خبرگزاری سایبربان، بر اساس گزارش خبرگزاری بیبیسی، این شرکت در ایمیلی که پنجشنبه گذشته برای مشتریان خود ارسال کرد که عمدتاً تولیدکنندگان کوچکی هستند که به فروشگاههای منطقهای در سامرست از جمله آلدی، تسکو و سینزبری مواد غذایی میرسانند، اعلام کرده که به دلیل حمله سایبری، قادر به پردازش برخی از سفارشها نخواهد بود.
شرکت پیتر گرین چیلد (Peter Green Chilled) به بیبیسی گفت که حمله در چهارشنبه هفته گذشته رخ داده، اما فعالیتهای حملونقل شرکت تحت تأثیر قرار نگرفتهاند.
با این حال، این شرکت از ارائه توضیح درباره تأثیر حادثه بر سیستمهای فناوری اطلاعات که سفارشها از طریق آنها ثبت میشود، خودداری کرد.
این حمله در ادامه سلسله حملات مشابهی است؛ از جمله حملهای که چند سال پیش شرکت رید بوردال (Reed Boardall)، یکی از بزرگترین شرکتهای حملونقل مواد غذایی منجمد در بریتانیا را هدف قرار داده بود.
با اینکه پیتر گرین چیلد در مقایسه با رید بوردال تأمینکنندهای کوچکتر است، اما برخی از مشتریان آن هشدار دادهاند که اگر نتوانند محصولات خود را بهموقع به خردهفروشیها برسانند، کالاها فاسد خواهند شد.
این حمله جدیدترین رویداد در زنجیره حملات سایبری به بخش خردهفروشی بریتانیا است.
پیش از این، فروشگاههای مارکس اند اسپنسر (Marks & Spencer)، کوآپ (Co-op) و هارودز (Harrods) نیز هدف حملات مشابه قرار گرفته بودند.
سلسله حملات اخیر از جمله حملهای که این هفته تأیید شد و احتمال دارد اطلاعات شخصی قربانیان خشونت خانگی را در معرض سوءاستفاده قرار دهد، موجب شده درخواستها برای اتخاذ رویکردی تهاجمیتر از سوی دولت بریتانیا در مقابله با تهدیدات باجافزاری افزایش یابد.
گرت موت، پژوهشگر اندیشکده رویال یونایتد سرویس (Royal United Services Institute) بیان کرد:
واکنش ایدهآل در برابر اخاذی دادهای توسط گروههای باجافزاری، زمانی که دادهها را میدزدند و تهدید به انتشار آن میکنند مگر اینکه مبلغی به صورت رمزارز پرداخت شود، این است که نهادهای امنیتی سیستمهای آنها را هک و از کار بیاندازند.
موت اذعان کرد که این کار ساده نیست.
اگرچه آژانس مبارزه با جرایم ملی بریتانیا (NCA) موفقیتهایی در مقابله با گروههایی مانند لاکبیت (LockBit) داشته، اما او تردید دارد که این نهاد در حال حاضر توانایی شناسایی و نابودی هدفمند خطرناکترین نفوذها را داشته باشد.
طبق بهترین دادههای موجود، حملات باجافزاری در بریتانیا طی پنج سال گذشته هر سال افزایش یافتهاند، اما مقامات هشدار دادهاند که نگرانند بسیاری از قربانیان حملات را پنهان کنند، بهطوری که آمار رسمی تنها تصویر ناقصی از عمق واقعی بحران ارائه میدهد.
در دسامبر ۲۰۲۳، یک کمیته پارلمانی در حوزه امنیت ملی هشدار داده بود که ناتوانی دولت بریتانیا در مقابله با باجافزارها، کشور را در معرض «خطر بالای وقوع حملهای فاجعهبار» قرار داده است.
با اینکه پس از انتشار آن گزارش، حزب کارگر اداره دولت را بر عهده گرفته، اما هیچ بودجه قابل توجهی برای مقابله عملیاتی با حملات باجافزاری اختصاص نیافته است.
اوایل امسال، دولت بریتانیا پیشنهادی برای بازنگری گسترده در نحوه واکنش به حملات باجافزاری ارائه داد که شامل ممنوعیت پرداخت باج توسط نهادهای دولتی و الزام همه قربانیان به گزارش حملات میشود؛ اگرچه این طرحها مشابه همانهایی هستند که دولت قبلی تنظیم کرده بود.
شرکت پیتر گرین چیلد برای اظهارنظر در دسترس نبود و پاسخ خودکار ایمیل آن اعلام کرده که شرکت در حال حاضر فقط پیامهایی را از فرستندگان مجاز دریافت میکند.