
about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

حمله
1405/05/20 - 15:30- جنگ سایبری

حمله سایبری به زیرساخت آب مینه‌سوتا

بررسی قرائن نشان می‌دهد عامل حمله اسرائیل است و سناریوی ایران فاقد وجاهت منطقی است

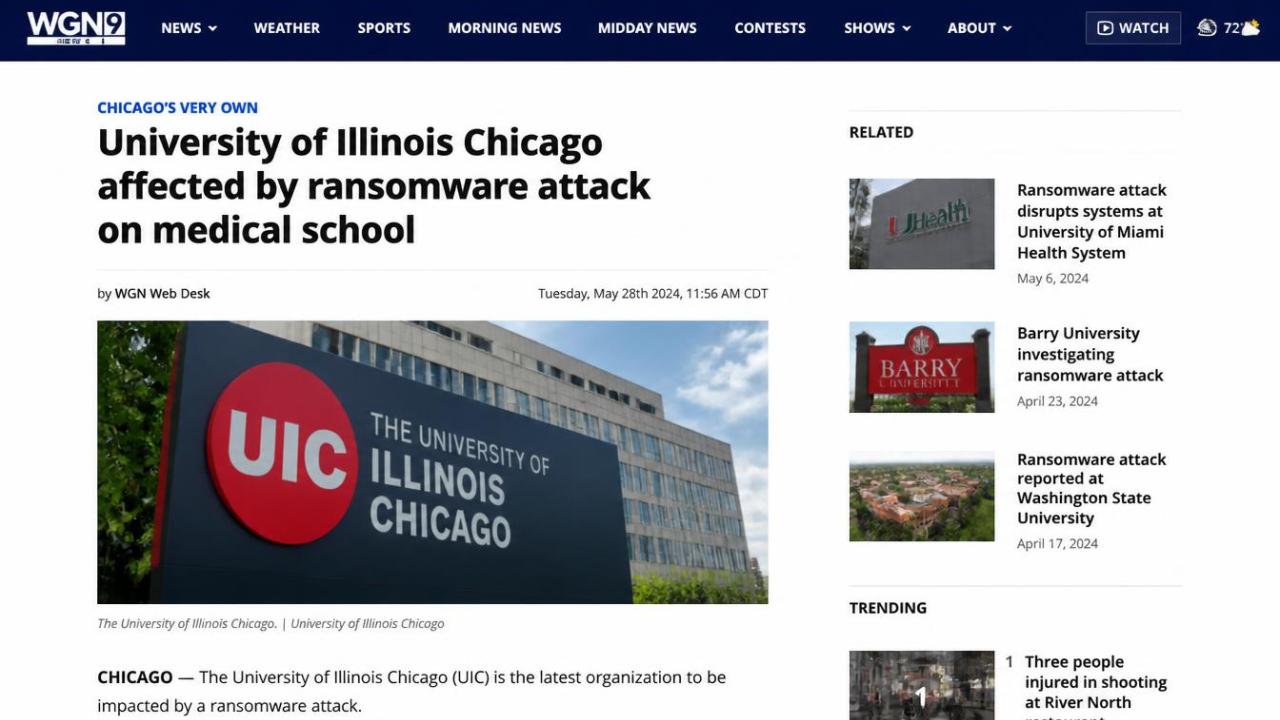
دانشگاه ایلینوی شیکاگو اعلام کرد اخیراً هدف یک حمله باج‌افزاری قرار گرفته که دسترسی به برخی سامانه‌های دانشکده پزشکی این دانشگاه را برای مدتی محدود کرده است.

به گزارش کارگروه حملات سایبری خبرگزاری سایبربان، مهاجمان همچنین موفق شده‌اند به بخشی از اطلاعات ذخیره‌شده روی سرورهای این دانشکده دسترسی پیدا کنند.

سخنگوی دانشگاه گفت تحقیقات برای مشخص شدن اینکه آیا اطلاعات شخصی، پژوهشی یا آموزشی در این حمله به خطر افتاده است، همچنان ادامه دارد.
 

Paragraphs
1

به گفته دانشگاه، برخی سامانه‌های دانشکده پزشکی به‌طور موقت از دسترس خارج شدند، اما تمامی سامانه‌های آسیب‌دیده اکنون بازیابی شده‌اند.

شبکه اصلی دانشگاه تحت تأثیر این حمله قرار نگرفته و ارائه خدمات درمانی به بیماران در مرکز درمانی یو‌آی هلث (UI Health) نیز با اختلال مواجه نشده است.

دانشگاه همچنین حادثه را به نیروهای انتظامی گزارش کرده و روند بازیابی را با همکاری نهادهای مربوطه انجام داده است.

در صورت مشخص شدن افرادی که اطلاعاتشان به سرقت رفته، دانشگاه آنها را مطلع خواهد کرد.

دانشگاه ایلینوی شیکاگو بزرگ‌ترین دانشگاه شهر شیکاگو است و بیش از ۳۵ هزار دانشجو در ۱۶ دانشکده دارد.

دانشکده پزشکی نیز حدود یک هزار و ۳۰۰ دانشجو دارد.

گروه باج‌افزاری بوبـا (Booba) هفته گذشته مسئولیت این حمله را بر عهده گرفت و مدعی شد ۳۴۴ گیگابایت اطلاعات از دانشگاه سرقت کرده است.

این گروه فعالیت خود را از اواخر ژوئیه آغاز کرده و تاکنون مسئولیت ۴۹ حمله را پذیرفته است.

برت ویلیامز از شرکت امنیت سایبری سنتینل‌وان (SentinelOne) معتقد است بوبا احتمالاً نسخه تغییرنام‌یافته گروه باج‌افزاری فراگ (Frag) است؛ زیرا طراحی سایت افشای اطلاعات و شیوه مذاکره این دو گروه شباهت زیادی دارد.

فایل‌های رمزگذاری‌شده نیز با پسوند .booba تغییر نام می‌دهند و به نظر می‌رسد نسخه‌هایی از این باج‌افزار برای سیستم‌های لینوکس و ویندوز وجود دارد.

این گروه پیش‌تر چند شرکت و دولت محلی کوچک، از جمله شهرستان مریکمک (Merrimack) در نیوهمپشایر، را نیز هدف قرار داده است.
 

2

منبع:

تازه ترین ها

بررسی قابلیت اینستاگرام اینستنتس توسط نهاد ناظر بر ارتباطات بریتانیا

نهاد ناظر بر ارتباطات بریتانیا، شرکت متا را به دلیل خطرات احتمالی قابلیت اینستاگرام اینستنتس مورد بررسی قرار می‌دهد.

هشدار
1405/07/14 - 11:57- آمریکا

هشدار مدیر امنیت بانک آمریکایی درباره امنیت سایبری

مدیر ارشد امنیت اطلاعات بانک یو‌اس (U.S. Bank) می‌گوید با گسترش مسئولیت‌های امنیت سایبری به حوزه‌هایی مانند مقابله با کلاهبرداری، تاب‌آوری عملیاتی، ریسک طرف‌های ثالث و حاکمیت هوش مصنوعی، دیگر نمی‌توان تمام این وظایف را بر عهده یک مدیر واحد گذاشت.

تسریع
1405/07/14 - 11:50- هوش مصنوعي

تسریع به‌کارگیری هوش مصنوعی صنعتی در عربستان با مشارکت آرامکو

فناوری‌های دِل و آرامکو دیجیتال با هدف شتاب‌بخشی به هوش مصنوعی صنعتی در عربستان با یکدیگر مشارکت کردند.