


هکرها با آسیبپذیری خطرناک اندروید میتوانند اطلاعات نمایشگر گوشی را ببینند [تماشا کنید]
به گزارش کارگروه امنیت سایبربان ؛ محققان امنیتی نوعی حمله جدید و خطرناک به نام «Pixnapping» را کشف کردهاند که به اپلیکیشنهای مخرب اجازه میدهد تا بدون نیاز به هیچگونه مجوزی، محتوای صفحه نمایش سایر اپلیکیشنها، از جمله برنامههای احراز هویت دو عاملی (2FA)، پیامهای خصوصی و اطلاعات حساس دیگر را به سرقت ببرند.
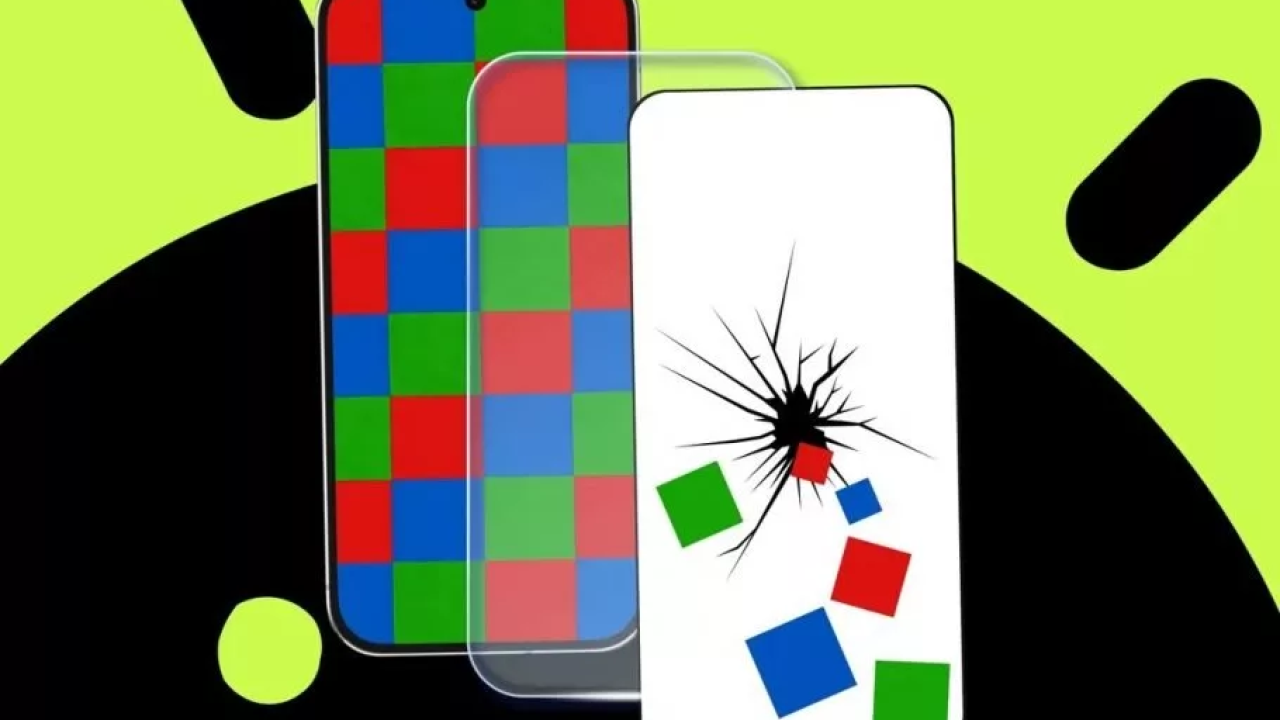
محققان میگویند وقتی حمله Pixnapping صورت میگیرد، مانند این است که یک اپلیکیشن مخرب بتواند اسکرینشاتی نامرئی از صفحه نمایش شما بگیرد. این تکنیک برپایه یک آسیبپذیری سختافزاری در پردازشگرهای گرافیکی کار میکند و نوعی «حمله کانال جانبی» محسوب میشود.
هکرها چگونه میتوانند کدهای دو عاملی را ببینند؟
در ابتدا یک اپلیکیشن مخرب، با استفاده از APIهای استاندارد اندروید، اپلیکیشن مورد نظر هکرها مانند Google Authenticator را در پسزمینه باز میکند. این کار باعث میشود که کد ۶ رقمی روی نمایشگر «رندر» شود (یعنی آماده نمایش دادهشدن توسط سختافزار شود) حتی اگر شما آن را نبینید.
در مرحله بعد اپلیکیشن مخرب شروع به انجام کاری به ظاهر بیخطر میکند: به پردازشگر گرافیکی دستور میدهد تا پنجرههای بسیار کوچک و شفافی را به سرعت روی پیکسلهای مشخصی از نمایشگر بکشد؛ دقیقاً همان نقاطی که میداند کد ۶ رقمی باید در آنجا نمایش داده شود. این پنجرهها شفاف هستند و شما آنها را نمیبینید.
زمان لازم برای اینکه GPU یک پنجره شفاف را روی یک پیکسل سفید (پسزمینه) بکشد، با زمان لازم برای کشیدن همان پنجره بر روی یک پیکسل رنگی (بخشی از عدد کد) تفاوت بسیار ناچیزی در حد نانوثانیه دارد.
درنهایت اپلیکیشن مخرب با تکرار سریع این فرایند برای تمام پیکسلهای موجود در ناحیه کد ۶ رقمی، یک نقشه از زمانهای رندرشدن ایجاد میکند. نقاطی که زمان رندر طولانیتری داشتهاند، پیکسلهای رنگی (بخشی از اعداد) و نقاطی که زمان کمتری داشتهاند، پیکسلهای سفید (پسزمینه) هستند. با کنار هم قراردادن این نقاط، اپلیکیشن مخرب میتواند تصویر اعداد را پیکسل به پیکسل بازسازی کند و سرانجام کد ۶ رقمی را بخواند.
روش جدید هکرها چقدر خطرناک است؟
از نظر تئوری، هر چیزی که روی صفحه نمایش شما قابل مشاهده باشد، با این روش قابل سرقت است؛ از پیامهای شما در اپلیکیشن Signal و ایمیلهایتان در جیمیل گرفته تا اطلاعات حساس در اپلیکیشنهای بانکی.
البته محققان این حمله را بهطور خاص روی سرقت کدهای احراز هویت دو عاملی از Google Authenticator آزمایش کردهاند. از آنجایی که این کدها فقط ۳۰ ثانیه معتبر هستند، سرعت حمله بسیار مهم است. نتایج نشان داد که این حمله روی گوشیهای گوگل پیکسل با موفقیت انجام شده و در مدل پیکسل ۶ توانسته است در ۷۳ درصد موارد کد ۶ رقمی را در کمتر از ۱۵ ثانیه استخراج کند. بااینحال، این روش روی گوشی سامسونگ گلکسی S25 به دلیل نویز زیاد به اندازه کافی سریع نبوده است.
نگرانکنندهترین جنبه این حمله این است که اپلیکیشن مخرب برای انجام آن، به هیچگونه مجوز خاصی در فایل مانیفست خود نیاز ندارد و میتواند به راحتی از مکانیسمهای امنیتی گوگل پلی عبور کند.
براساس گزارش 9to5Google، گوگل این آسیبپذیری را (که با کد CVE-2025-48561 شناخته میشود) تأیید کرده و به آن اولویت بالا داده است. این شرکت یک وصله امنیتی جزئی را در بهروزرسانی امنیتی ماه سپتامبر منتشر کرده است. بااینحال، خود محققان اعلام کردهاند که یک راه گریز برای این وصله پیدا کردهاند که هنوز به صورت عمومی فاش نشده است.
گوگل اعلام کرده است که درحال کار روی یک وصله کامل و نهایی برای این آسیبپذیری است و آن را در بهروزرسانی امنیتی ماه دسامبر منتشر خواهد کرد. این شرکت همچنین تأکید کرده است که تاکنون هیچ شواهدی مبنیبر استفاده از این حمله در دنیای واقعی مشاهده نشده است.