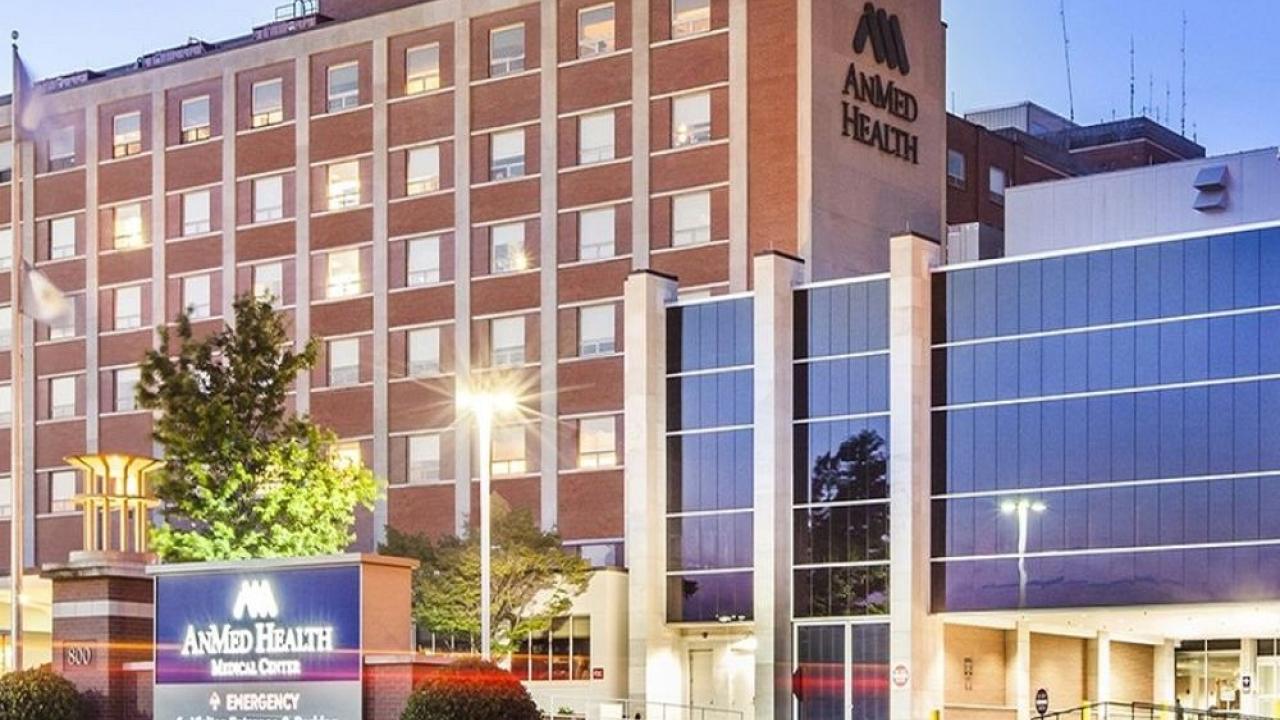



به گزارش کارگروه حملات سایبری خبرگزاری سایبربان، این صفحه روز سهشنبه با انتشار پیامهایی از سوی مهاجمان احتمالی، شاهد درخواست باج بود.
صفحه این مجموعه پزشکی که دارای چهار بیمارستان و چندین کلینیک در ایالتهای جورجیا و کارولینای جنوبی است، مدت کوتاهی پس از آنکه مجموعهای از پیامها با نام گروه باجافزاری جنتلمن (The Gentlemen) در آن منتشر شد، از فیسبوک حذف شد.
هکرها مدعی شدند که ۶ ترابایت داده را از این مرکز سرقت کردهاند؛ دادههایی که به گفته آنها شامل اطلاعات بسیار حساس پزشکی، از جمله سوابق مربوط به تعرض جنسی، سلامت روان، سقط جنین و موارد آزار جنسی بوده است.
با این حال، مهاجمان هیچ مدرکی برای اثبات این ادعاها ارائه نکردند.
انمد (AnMed) همچنان در وبسایت خود اعلام کرده است که هنوز «دامنه هرگونه تأثیر احتمالی بر اطلاعات بیماران را تأیید نکرده است» و مشخص نکرده که آیا اطلاعات بیماران تحت تأثیر قرار گرفتهاند یا خیر.
سخنگوی انمد در بیانیهای اعلام کرد:
اوایل امروز، انمد پستهای غیرمجاز را در حسابهای شبکههای اجتماعی خود شناسایی کرد. محتوای غیرمجاز حذف شد، دسترسی از طریق این پلتفرم غیرفعال شده و ما با ارائهدهنده خدمات برای ایمنسازی حسابها همکاری میکنیم.
وی افزود ادعاهای مطرحشده در این پستها هنوز تأیید نشدهاند.
این سخنگو همچنین گفت:
انمد و متخصصان امنیت سایبری آن در حال بررسی این موضوع بهعنوان بخشی از واکنش مستمر سازمان به حادثه سایبری شناساییشده در ۲۶ ژوئیه هستند.
هنگامی که این شرکت برای نخستین بار از حادثه خبر داد، اعلام کرد که با یک «اختلال سایبری ناشی از بدافزار» مواجه شده و در حال تلاش برای بازگرداندن سامانههاست.
از آن زمان، انمد هر روز فهرستی از مراکز باز و تعطیل خود منتشر کرده و تا روز دوشنبه، ۱۰ مرکز همچنان برای پذیرش بیماران تعطیل بودند.
گروه باجافزاری جنتلمن از زمان ظهور خود در نیمه دوم سال ۲۰۲۵ به یکی از فعالترین گروههای باج افزار به عنوان سرویس (RaaS) تبدیل شده است.
گفته میشود این گروه توسط یکی از اعضای سابق گروه باجافزاری کیلین (Qilin) با نام مستعار «hastalamuerte» ایجاد شده است.
بر اساس اعلام شرکت امنیت سایبری چک پوینت (Check Point)، باجافزار این گروه تنها در پنج ماه نخست سال جاری برای اخاذی از ۳۳۲ قربانی مورد استفاده قرار گرفته است.
شرکت امنیت فناوری عملیاتی دراگوس (Dragos) نیز اعلام کرده که این گروه در سهماهه دوم سال ۲۰۲۶ مسئولیت ۱۲۵ حمله علیه سازمانهای صنعتی را بر عهده گرفته که این رقم، آن را در رتبه سوم میان گروههای باجافزاری قرار میدهد.
بررسی فایلهای داخلی افشاشده توسط چک پوینت نشان داده است که این گروه ساختار پرداختی غیرمعمول و جذابی برای همکاران خود دارد؛ بهگونهای که ۹۰ درصد مبالغ باج به وابستگانی میرسد که حملات را اجرا میکنند.
هکرها معمولاً از طریق تجهیزات مرزی شبکه مانند فایروالها، تجهیزات وی پی ان (VPN) و سایر سامانههای متصل به اینترنت وارد شبکه قربانی میشوند.
چک پوبنت اعلام کرد:
آنها برای دستیابی به این هدف از روشهای مختلفی استفاده میکنند؛ از جمله آزمودن گسترده اعتبارنامهها علیه پنلهای وب یا وی پی ان، سوءاستفاده از آسیبپذیریهای شناختهشده و خرید دسترسی از کارگزاران شخص ثالث موسوم به بات (bot) یا دسترسی بروکر (access broker).
پس از ورود به شبکه، مهاجمان تلاش میکنند به حسابهای دارای دسترسی مدیریتی دست پیدا کنند و ابزارهای امنیتی را غیرفعال کنند؛ سپس دادهها را خارج کرده و باجافزار را مستقر میکنند.
این گروه همچنین به دلیل ارائه ابزارهای پیشرفته برای غیرفعالسازی فناوری تشخیص و پاسخ به تهدیدات نقاط پایانی (EDR) مورد توجه قرار گرفته است.
شرکت امنیتی اکسپل (Expel) در یکی از موارد مشاهده کرد که مهاجمان از یک آسیبپذیری در درایور یک شرکت شخص ثالث و کمتر شناختهشده برای غیرفعال کردن تهدیدات نقاط پایانی قربانی استفاده کردند.
مارکوس هاچینز، پژوهشگر اکسپل، در ماه ژوئن نوشت:
آنچه در اینجا قابل توجه است، خود تکنیک نیست، بلکه پیچیدگی مجموعه ابزارهایی است که آنها در اطراف این تکنیک ایجاد کردهاند.