



به گزارش کارگروه حملات سایبری سایبربان؛ مقامات روسی گزارش دادهاند که پس از حمله سایبری به یک رستوران زنجیرهای محبوب که منجر به افشای حجم زیادی از اطلاعات مشتریان شد، سه عضو مظنون گروه هکری «DataSuckers» را بازداشت کردهاند.
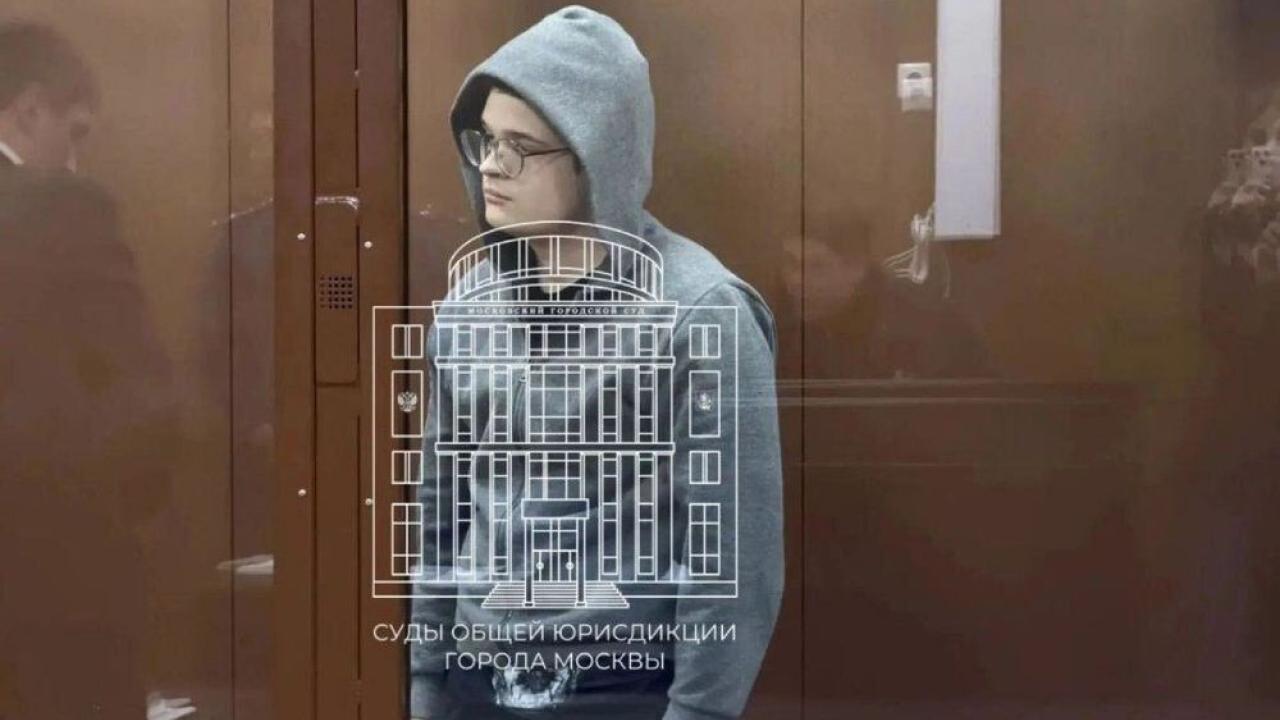
دادگاهی در مسکو دنیس فریدمن (Denis Fridman) ۱۹ ساله را تا ۸ دسامبر در ارتباط با نقض امنیتی «Dodo Pizza»، که گفته میشود شامل سرقت سوابق مربوط به صدها میلیون سفارش ثبت شده در طول ۱۵ سال بوده، تحت بازداشت خانگی قرار داد. او با اتهاماتی در ارتباط با دستکاری غیرقانونی اطلاعات رایانهای حاوی دادههای شخصی روبرو است.
فریدمن یکی از چهار عضو ادعایی DataSuckers، یک گروه هکری با انگیزه مالی است که مسئولیت حملات اخیر به مشاغل بزرگ در روسیه و اوکراین را بر عهده گرفته است. به گزارش روزنامه روسی کومرسانت و پایگاه خبری تلگرام بازا، دو مظنون دیگر بازداشت شدهاند در حالی که نفر چهارم همچنان متواری است. طبق گزارش بازا، مظنونان شامل شهروندان روسیه، قزاقستان و بلاروس هستند.
به گفته بازا (Baza)، پلیس پس از آنکه فریدمن به طور تصادفی آدرس آیپی خود را هنگام دسترسی به دادههای سرقت شده از Dodo Pizza فاش کرد، هکرهای مظنون را شناسایی کرد و به مقامات اجازه داد تا او را تا خانهاش در شهر بارنائول روسیه ردیابی کنند. طبق گزارشها، این حمله زمانی آغاز شد که هکرها اطلاعات محرمانهی شرکت دودو پیتزا را کشف کردند که در گیتهاب منتشر شده بود. گفته میشود مهاجمان با استفاده از این اطلاعات محرمانه، به سیستمهای بههمپیوستهی شرکت، از جمله فضای ذخیرهسازی ابری و پایگاههای داده و همچنین رمزهای عبور ذخیرهشده، دسترسی پیدا کردهاند.
کامرسانت گزارش داد که پایگاه دادهی سرقتشده در دارک وب برای فروش عرضه شده و هکرها 100 هزار دلار برای این آرشیو دریافت کردهاند و پول به یک کیف پول ارز دیجیتال مشترک منتقل شده است. طبق گزارشها، رمز عبور کیف پول پس از دستگیری فریدمن تغییر کرده است.
دودو پیتزا، یک زنجیرهی فستفود روسی که تقریباً ۱۵۰۰ رستوران در ۲۸ کشور دارد، پیش از این اذعان کرده بود که مهاجمان ممکن است به اطلاعات مشتریان، از جمله نام، آدرس، شماره تلفن، آدرس ایمیل، تاریخ تولد و جزئیات سفارش، دسترسی پیدا کرده باشند.
گروه هکری DataSuckers در ماههای اخیر ظهور کرده و مسئولیت حملات به مشاغل بزرگ در روسیه و اوکراین را بر عهده گرفته است. در ماه سپتامبر قبل، این گروه مسئولیت نفوذ به شرکت گردشگری روسی تِز تور (Tez Tour) را بر عهده گرفت و اعلام کرد که حدود دو هفته در سیستمهای این شرکت حضور داشته و حجم زیادی از اطلاعات مشتریان را به دست آورده است.
هکرها همچنین ظاهر وبسایت این شرکت را تغییر دادند. تِز تور وقوع اختلال را تأیید کرد، اما ادعای به خطر افتادن اطلاعات مشتریان را رد نمود و اظهار داشت که پیش از دسترسی مهاجمان، سیستمهای داخلی خود را ایزوله کرده است.
به گزارش روزنامه کومرسانت، فردی به نام فریدمن در این حمله مشارکت داشته است. این روزنامه نوشت که او پیش از پیوستن به گروه دیتاساکرز وبسایتهای اوکراینی را هدف قرار داده بود.
اوایل ماه جاری، این گروه مسئولیت حمله به ایتیبی (ATB)، بزرگترین فروشگاه زنجیرهای مواد غذایی در اوکراین، را بر عهده گرفت. آنها ضمن درخواست ۴۰۰ هزار دلار، تهدید کردند که اطلاعاتی را که مدعی بودند از میلیونها مشتری به سرقت بردهاند، منتشر خواهند کرد.
هکرها پیامی با مضمون اخاذی و یک تایمر معکوس در وبسایت این فروشگاه قرار دادند؛ وبسایتی که پس از آن از دسترس خارج شد. ایتیبی ضمن تکذیب به خطر افتادن اطلاعات مشتریان، اعلام کرد که برخی خدمات آنلاین را بهطور موقت و برای انجام تعمیرات فنی از دسترس خارج کرده است.
گروه دیتاساکرز مدعی شد که به سوابق ۷.۹ میلیون مشتری ایتیبی شامل نامها، اطلاعات تماس، آدرسها و هشِ رمزهای عبور و همچنین اطلاعات گذرنامه کارکنان و بیش از ۱۱ میلیون سابقه سفارش دست یافته است. این ادعاها هنوز بهطور مستقل تأیید نشدهاند.
این گروه خود را نه دارای جهتگیری سیاسی، بلکه با انگیزههای مالی معرفی کرد. آنها عمدتاً به زبان روسی ارتباط برقرار میکنند و از یک کانال عمومی در تلگرام برای اعلام حملات، انتشار جزئیات نفوذها و دعوت از قربانیان، روزنامهنگاران و نهادهای مجری قانون برای تماس با اعضای گروه استفاده میکنند.
دیتاساکرز در پیامی که آخر هفته گذشته منتشر شد، اعلام کرد که به فعالیتهای خود ادامه میدهد، اما از سطح فعالیتهای عمومیاش خواهد کاست.
این گروه نوشت:
«ما طبق روال معمول به کار خود ادامه میدهیم، اما فعالیتهای عمومی کمتری از ما خواهید دید. در حال حاضر، بر اهداف خاصی متمرکز شدهایم و روی آنها کار میکنیم.»
از زمان انتشار آن بیانیه، این گروه پیام دیگری در کانال تلگرام خود منتشر نکرده است.