



به گزارش کارگروه حملات سایبری خبرگزاری سایبربان، مایکروسافت در ماه جاری با دریافت مجوز از دادگاه فدرال آمریکا و در همکاری با سازمان غیرانتفاعی Health-ISAC، علیه این سرویس اقدام حقوقی انجام داد.
همزمان، واحد جرایم سایبری پلیس متروپولیتن لندن نیز تحقیقات خود را آغاز کرد.
در نتیجه این عملیات، دو مرد ۳۲ و ۳۸ ساله بازداشت شدند.
پلیس اعلام کرده این افراد به ظن تولید ابزارهایی برای استفاده در کلاهبرداری و جرایم پولشویی دستگیر شدهاند.
هر دو نفر با قرار وثیقه آزاد شدهاند و تحقیقات ادامه دارد.
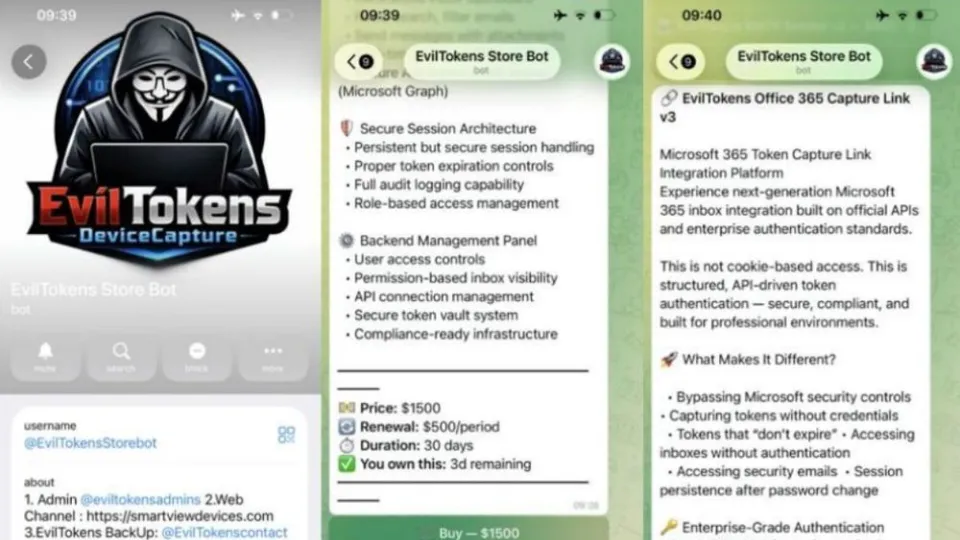
اویل توکنز (EvilTokens) از فوریه ۲۰۲۶ فعالیت خود را آغاز کرده بود و از طریق تلگرام با دریافت ۱۵۰۰ دلار هزینه اولیه و ۵۰۰ دلار اشتراک ماهانه به مجرمان سایبری خدمات ارائه میکرد.
این پلتفرم با استفاده از چند مدل هوش مصنوعی، بخشهای مختلف فرایند حمله را خودکار میکرد؛ از تحلیل صندوقهای ایمیل هکشده گرفته تا شناسایی قربانیان مناسب، کشف فرصتهای کلاهبرداری و طراحی پیامهایی برای فریب آنها.
بر اساس بررسی فنی مایکروسافت، اویل توکنز به بیش از ۱۲ هزار صندوق ایمیل هکشده در بیش از ۱۰ هزار سازمان در سراسر جهان مرتبط بوده است.
قربانیان عمدتاً در آمریکا، کانادا، انگلیس، استرالیا، هند و فرانسه قرار داشتند.
این سرویس میتوانست ایمیلها را خلاصه و ترجمه کند، مکالمات مالی را شناسایی کرده، نقشهای سازمانی را مشخص کند و روابط افراد مورد اعتماد را استخراج کند.
همچنین با شناسایی افرادی که مسئول انتقال پول یا پرداخت فاکتورهای فروشندگان بودند، به مهاجمان پیشنهاد میداد چه کسی را هدف قرار دهند و چه فردی را جعل هویت کنند.
یکی از قابلیتهای مهم اویل توکنز، فیشینگ کد دستگاه (Device Code Phishing) بود.
در این روش، مهاجم قربانی را وادار میکرد یک کد احراز هویت جعلی را وارد کند و بدون نیاز به دانستن رمز عبور، به حساب ایمیل او دسترسی پیدا میکرد.
این دسترسی حتی در برخی موارد پس از تغییر رمز عبور نیز میتوانست باقی بماند.
مایکروسافت اعلام کرد مجرمان پیش از این برای بررسی یک صندوق ایمیل هکشده و پیدا کردن فرصتهای کلاهبرداری به روزها یا هفتهها زمان نیاز داشتند، اما اویل توکنز این فرایند را ظرف چند دقیقه خودکار میکرد.
در جریان عملیات، مایکروسافت با همکاری چندین شرکت، ۵۰ وبسایت مورد استفاده این سرویس را توقیف و ۱۵۰ دامنه دیگر مرتبط با زیرساخت آن را غیرفعال کرد.
این اقدام، چهلمین عملیات مختلسازی قضایی واحد جرایم دیجیتال مایکروسافت و نخستین عملیات آن علیه یک سرویس «جرایم سایبری سرتاسری مبتنی بر هوش مصنوعی» عنوان شده است.