


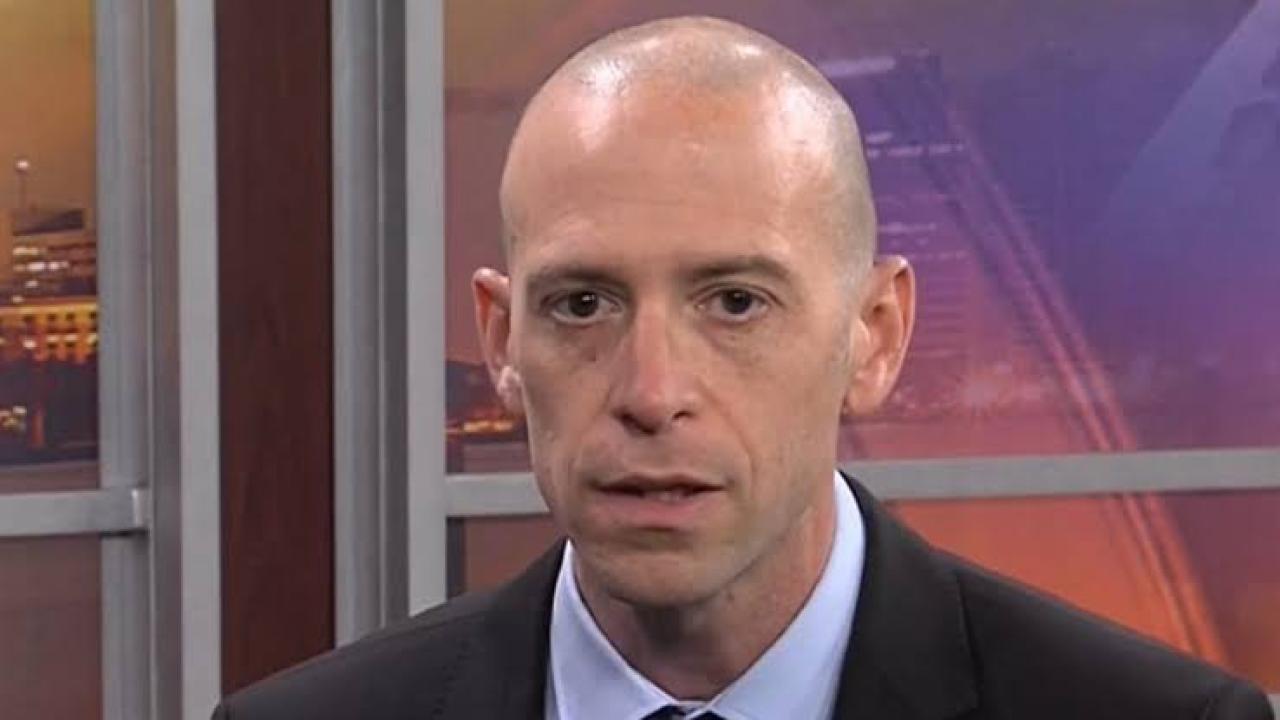
به گزارش کارگروه تروریسم سایبری سایبربان؛ یک متخصص امنیت سایبری دارای تابعیت دوگانه اسرائیلی-آمریکایی، در دادگاهی در نیویورک به جرم کلاهبرداری بانکی به دلیل پرداخت پول به مجرمان سایبری و در عین حال ادعای دروغین مبنی بر اینکه شرکتش، مانسترکلاود، میتواند باجافزار را رمزگشایی کند، متهم شد.
به گفته وزارت دادگستری ایالات متحده، زوهر پینهاسی (Zohar Pinhasi)، ۵۰ ساله ساکن فلوریدا، که با نامهای زک سیلور (Zack Silver) یا زک گرین (Zach Green) نیز شناخته میشود، صاحبان مشاغل قربانی هکرها و مهاجمان باجافزار را هدف قرار داده است.
او ادعا کرد که خدماتی ارائه میدهد که دادهها را به عنوان جایگزینی برای پرداخت پول به هکرها رمزگشایی میکند و در حالی که ظاهراً از ابزارهای اختصاصی و تکنیکهای پیشرفته رمزگشایی برای بازیابی اطلاعات قربانیان استفاده میکند، هزینههای زیادی از مشتریان دریافت میکند.
برای ارائه خدمات قانونی این شرکت، وبسایت مانسترکلاود شامل توضیحات بود که برخی از آنها از سخنگویان استخدامشده بودند.
به گفته محققان، پینهاسی هیچ فناوری خاصی نداشته و در عوض با مجرمان سایبری که مشتریان را هدف قرار میدادند، تماس گرفته و به آنها برای کلیدهای رمزگشایی مورد نیاز برای رفع حملات سایبری پول داده است.
طبق گفته وزارت دادگستری آمریکا، در سال ۲۰۱۹، یک سخنگوی حقوقبگیر با پینهاسی تماس گرفت تا بپرسد که آیا مانسترکلاود واقعاً از نرمافزار اختصاصی برای رمزگشایی دادهها استفاده میکند یا خیر. ظاهراً پینهاسی پاسخ داد که مانسترکلاود هیچ فناوری اختصاصی برای رمزگشایی دادههای باجافزار ندارد.
پینهاسی در مجموع ۱۹ میلیون دلار از مشتریان جمعآوری و ۸ میلیون دلار به هکرها پرداخت کرد.
پینهاسی متهم شد که به طور قابل توجهی بیشتر از هزینه پرداخت باج به مهاجمان سایبری از مشتریان دریافت کرده و بقیه هزینه را برای خود نگه داشته است.
در یک حادثه در سال ۲۰۲۳ که توسط وزارت دادگستری ایالات متحده ذکر شده، پینهاسی تقریباً 150 هزار دلار برای خدمات مانسترکلاود از یک مشتری دریافت و تنها ۸۲۰۰ دلار از آن را برای پرداخت به مجرم سایبری که مشتری را هدف قرار داده بود، استفاده کرد.
از زمان شروع طرح کلاهبرداری در سال ۲۰۲۳، گفته میشود پینهاسی بیش از ۱۹ میلیون دلار کارمزد از مشتریان دریافت و بیش از ۸ میلیون دلار به مجرمان سایبری پرداخت کرده است.
در صورت محکومیت به دو فقره کلاهبرداری مخابراتی (wire fraud) و یک فقره تبانی برای ارتکاب این جرم، پینهاسی با حداکثر مجازات ۲۰ سال زندان برای هر یک از این موارد روبرو خواهد بود.
پینهاسی اتهامات وارده را نپذیرفت و با قرار وثیقه ۲ میلیون دلاری آزاد شد.
وی پیشتر توصیه کرده بود که به عاملان حملات سایبری پولی پرداخت نشود.
بر اساس شرححالی از پینهاسی، او در اراضی اشغالی متولد و بزرگ شده و در حوزه اطلاعات امنیتی ارتش رژیم صهیونیستی خدمت کرده است. او پس از پایان خدمت، کسبوکاری را با هدف مقابله با کلاهبرداریهای مخابراتی راهاندازی کرد.
او به میامی نقل مکان کرد و پیش از تأسیس شرکت مانسترکلاود (MonsterCloud)، یک شرکت فناوری اطلاعات (IT) را بنیان نهاد. پینهاسی سرانجام به عنوان کارشناس حملات باجافزاری شناخته شد.
طبق شرححالی که در سال ۲۰۱۷ منتشر شد، شرکت مانسترکلاود در مقطعی ۷۰ کارمند و ۷۰۰۰ مشتری در سراسر جهان داشت.
پینهاسی پیشتر به قربانیان حملات سایبری هشدار داده بود که به هکرها پولی نپردازند؛ از جمله در مصاحبهای که سال ۲۰۲۱ با روزنامه جروزالم پست درباره موجی از حملات سایبریِ گروه هکری بلک شدو (Black Shadow) انجام داد.