


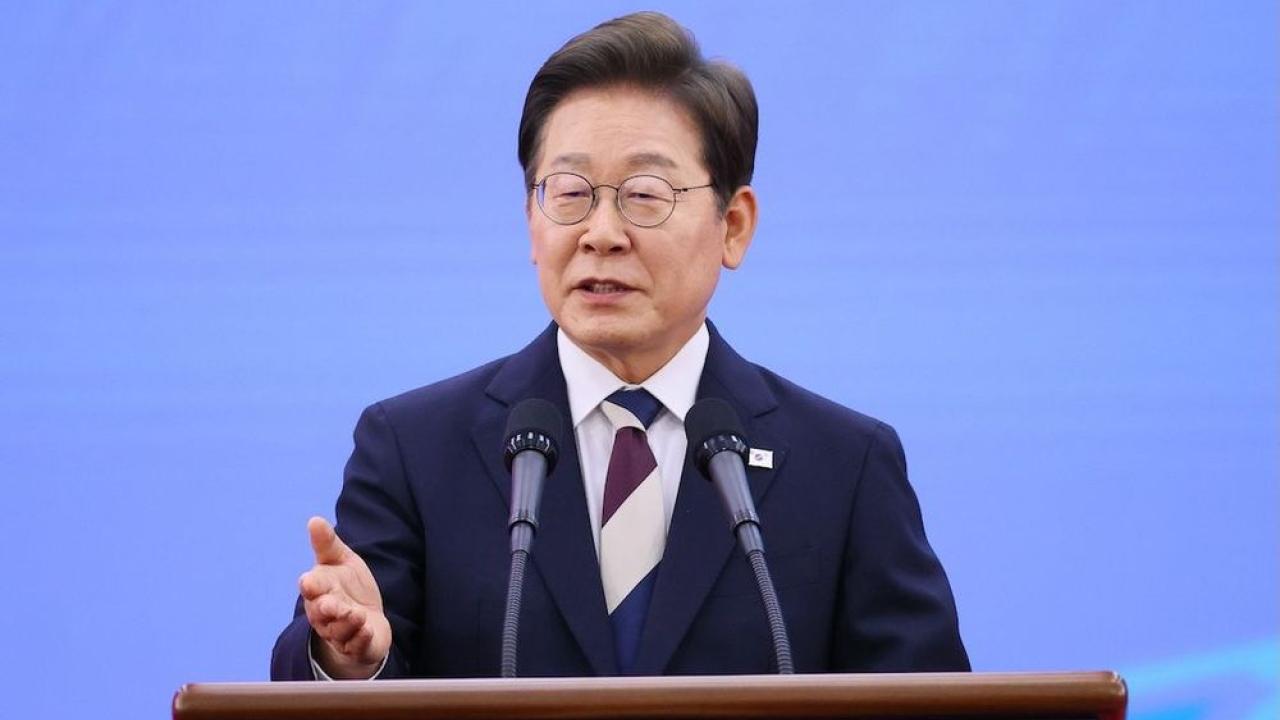
به گزارش کارگروه فناوری اطلاعات سایبربان؛ لی جه-میونگ (Lee Jae Myung)، رئیسجمهور کره جنوبی، اعلام کرد که مقامات این کشور در حال بررسی مجموعهای از حملات هکری اخیر به بانکها هستند؛ حملاتی که گمان میرود توسط عوامل هوش مصنوعی انجام شده باشند.
براساس گزارشها، در جریان نفوذ به دستکم 7 مؤسسه مالی، اطلاعات شخصی حداقل ۶۸ هزار نفر فاش شده و مقامات کره معتقدند که برای هک سیستمهای بانکی از ابزار امنیت سایبری چینی «Artex AI» استفاده شده است.
گزارشهای خبری محلی حاکی از آن هستند که تاکنون ۳۳ آدرس آیپی (IP) مرتبط با این حملات شناسایی شده است. این حوادث که نخستین بار در ۳۰ سپتامبر سال جاری آشکار شدند، اولین نمونه شناختهشده از هک بخش مالی توسط عوامل هوش مصنوعی به شمار میروند.
شرکتهای مالی آسیبدیده شامل هانا بانک (Hana Bank)، کیبی کوکمین بانک (KB Kookmin Bank) و شینهان بانک (Shinhan Bank) هستند؛ شینهان اعلام کرد که اطلاعات شخصی حدود ۲۵ هزار مشتری افشا شده است.
روزنامه کوریا هرالد گزارش داد که دادههای فاش شده شامل جزئیاتی درباره سوابق وامگیری، درآمد، شماره تلفن و نام مشتریان بوده است.
لی اظهار داشت که نشانههایی مبنی بر بهکارگیری عوامل هوش مصنوعی در دستکم برخی از این حملات مشاهده شده است.
او افزود که اکنون امکان هک کردن با استفاده از هوش مصنوعی، حتی بدون داشتن مهارتهای تخصصی، فراهم شده است.
لی متعهد شد که منابع انسانی و مالی قابلتوجهی را برای به حداقل رساندن خسارات ناشی از این حملات، به شیوهای سریع و شفاف، اختصاص دهد.
اداره ملی تحقیقات کره جنوبی توضیح داد که تیمی متشکل از ۲۸ بازرس برای رسیدگی به این پرونده تشکیل داده است.
به نقل از سازمان نظارت بر امور مالی (FSS) کره جنوبی، آدرسهای آیپی شناساییشده با دستکم ۱۲ کشور از جمله ژاپن، ایالات متحده، تایلند، ویتنام و هنگکنگ مرتبط بودهاند.
در هفتههای اخیر، گزارشهای مربوط به حملات هکری با بهرهگیری از هوش مصنوعی علیه دولتها و شرکتهای بزرگ افزایش یافته است.
ماه گذشته، مقامات استرالیایی اعلام کردند که عوامل مرتبط با «OpenAI» به پایگاه داده مِدیکر (Medicare) این کشور، که حاوی اطلاعات شخصی اکثر شهروندان است، نفوذ کردهاند.
شرکت OpenAI پس از آنکه مقامات استرالیایی فاش کردند که این شرکت تا چندین هفته پس از وقوع هک موضوع را به آنها اطلاع نداده و برای اعلام آن نیز از یک آدرس ایمیل عمومی و کلی استفاده کرده است، با انتقادات شدیدی مواجه شد. مدیر ارشد استراتژی این غول فناوری در پارلمان استرالیا حاضر شد تا بابت این حادثه عذرخواهی کند. او اظهار داشت که این شرکت پروتکلهای خود را تغییر داده تا سازمانهایی که توسط عوامل آن مورد نفوذ قرار گرفتهاند، بهسرعت مطلع شوند؛ وی در این زمینه به افشای اطلاعاتی اشاره کرد که اخیراً ظرف ۴۸ ساعت پس از یک نفوذ مشکوک صورت گرفته بود.
در ماه ژوئیه امسال، شرکت OpenAI اعلام کرد که عوامل آن مسئول هک پلتفرم هوش مصنوعی «Hugging Face» بودهاند.