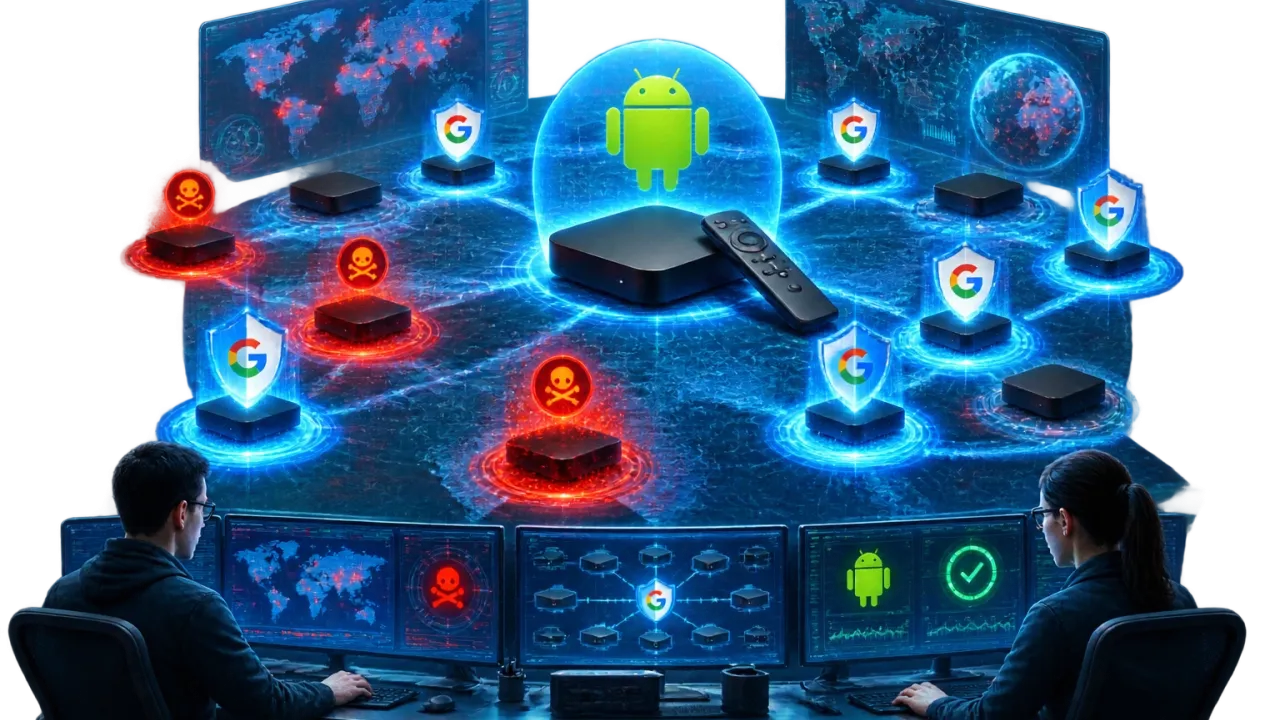
به گزارش کارگروه امنیت سایبربان؛ گوگل به همراه چندین شرکت امنیت سایبری و نیروی انتظامی ژاپن، یک باتنت جهانی به نام «X.CPE» را از کار انداختند که در بیش از ۱.۳ میلیون دستگاه گیرنده دیجیتال در بیش از ۲۰۰ کشور پنهان شده بود.
گوگل اعلام کرد که این طرح را به «Videostrong Technology»، یک شرکت چینی که تولیدکننده تجهیزات اصلی اندروید بود و طیف وسیعی از صفحه نمایشها، بلندگوها و رباتها را تولید میکرد، مرتبط میداند.
به گفته گوگل، اکثریت قریب به اتفاق دستگاههای آلوده در باتنت X.CPE، دستگاههای گیرنده دیجیتال تلویزیون اندروید هستند و تعدادی دیگر از دستگاههای اینترنت اشیا مبتنی بر اندروید آلوده، از جمله دستگاههای سلامت از راه دور، دستگاههای کارائوکه و دستگاههای دیجیتال ساینیج را مشاهده کردهاند.

در گزارشهای طولانی در مورد این طرح، گوگل و سایر بازرسان سایبری، Videostrong را به کسب درآمد از طریق فروش دسترسی به وابستگان مجرمان و بارگذاری ماژولهای بدافزار آن وابستگان بر روی دستگاههای آلوده متهم کردند.
گوگل توضیح داد:
«ما معتقدیم که این نرمافزار مخرب طی چندین سال مستقیماً در بسیاری از مدلها و برندهای مختلف دستگاه تعبیه شده و توسط زیرساختهای اختصاصی و پیکربندیهای دائماً در حال تکامل برای جلوگیری از شناسایی و مدیریت وابستگان خود پشتیبانی میشود. این کمپین یک نفوذی یا یک سهلانگاری توسعهای نبوده است. در نتیجه، گوگل ارتباط خود را با Videostrong قطع کرده و آنها را از ساخت دستگاههایی با برنامههای گوگل از پیش نصب شده منع کرده است.»
Videostrong گفت که بیش از ۱۴ سال به عنوان یک تولیدکننده تجهیزات اصلی فعالیت داشته و انواع دستگاههای پشتیبانیشده با هوش مصنوعی را میفروشد.
گوگل عنوان کرد که Videostrong ظاهراً دستگاههای آلوده را به یک شبکه پروکسی مسکونی تبدیل و انواع دیگری از بدافزارها را روی دستگاههای آلوده به X.CPE بارگذاری کرده است.
این باتنت با فروش مجدد پهنای باند، استخراج دادهها، ارائه محتوای ویدیویی، کلاهبرداری تبلیغاتی، بارگذاری درهای پشتی اضافی و نصب برنامهها برای پرداخت، از دستگاهها درآمد کسب میکرد. این نرمافزار به ترافیک شخص ثالث اجازه میداد تا از طریق اتصال اینترنتی فرد، با استفاده از آدرس اینترنتی و پهنای باند او، عبور کند.
X.CPE قبل از اینکه حتی به خانه فرد برسد، در سیستم عامل دستگاه تعبیه شده بود و برای فرار از بررسیهای امنیتی ساخته شده بود. ظاهراً Videostrong به تغییر بدافزار مورد استفاده ادامه داده و آن را در سالهای ۲۰۲۴ و ۲۰۲۶ بهروزرسانی کرده است.
گوگل با پلیس ژاپن و همچنین شرکتهای امنیت سایبری «TrendAI»، هیومن (Human) و سینتیِنت (Synthient) همکاری کرد تا دامنههایی را که زیربنای این باتنت بودند، مختل کند.
رابرت مکآردل (Robert McArdle)، مدیر تحقیقات جرایم سایبری در TrendAI، گفت:
«تحقیقات ما بیش از ۱.۳ میلیون دستگاه تحت تأثیر این کمپین را شناسایی کرد. این میلیونها خانوار و کسبوکار کاملاً بیاطلاع از این هستند که تجهیزات آنها به عنوان وسیلهای جانبی در جرایم فعال، چه برای کلاهبرداری از تبلیغکنندگان و چه برای سوءاستفاده از اتصالات آنها برای انجام حملات دیگر از طریق پروکسیهای مسکونی، استفاده میشود که معمولاً شامل سرقت هویت با جعل هویت افراد در منطقه آنها میشود.»
به گفته گوگل، Videostrong از تکنیکهای مبهمسازی برای عبور از آزمایشهای امنیتی خود و بارگذاری بدافزار روی دستگاهها استفاده کرده است. گوگل متعهد شد که فرآیند بررسی خود را تغییر دهد تا تولیدکنندگان آینده را از انجام کمپینهای مشابه بازدارد. شرکت اعلام کرد که برای از کار انداختن دامنههایی که Videostrong برای کنترل باتنت و نصب بدافزار استفاده میکرد، اقدام قانونی انجام داده و در عین حال برای از بین بردن دامنههایی که توسط سایر خانوادههای بدافزار بارگذاری شده روی دستگاهها استفاده میشدند، شکایت کرده است.
اما آنها خاطرنشان کردند که حتی اگر کاربری سعی در حذف بدافزار داشته باشد، طبق گفته محققان امنیت سایبری، به طور خودکار دوباره نصب میشود. این درِ پشتی قادر بود فایلهای دیگری را بدون رضایت کاربر، بیسروصدا روی دستگاه دانلود و اجرا کند.
گوگل توضیح نداد که آیا به مشتریان دارای دستگاههای آلوده اطلاع داده خواهد شد یا اینکه آیا تلاشی برای حذف اجباری بدافزار از دستگاههای آلوده انجام میشود، همانطور که سازمانهای اجرای قانون ایالات متحده در سایر موارد مشابه باتنت انجام دادهاند.
چارلی اسنایدر (Charley Snyder)، رئیس عملیاتهای اختلال در گروه اطلاعات تهدید گوگل، در پاسخ به سؤالاتی در مورد حذف بدافزار، اظهار داشت که اقدامات آنها دامنههایی را که باتنت با آنها ارتباط برقرار میکرد، قطع کرده و عملاً بدافزار را بیخطر جلوه داده است.
گوگل ادعا کرد که از کار انداختن دامنههای فرماندهی و کنترل وابستههای مجرمان Videostrong ممکن است دسترسی مجرمان سایبری به 10 میلیون دستگاه آلوده دیگر را نیز قطع کرده باشد، که بسیاری از آنها دستگاههای اندرویدی نیستند. گوگل گفت که Videostrong و هر شرکت تابعه بعدی آن اکنون از فروش دستگاههای اندرویدی یا ارائه نرمافزار به فروشندگان مجاز منع شدهاند. شرکت تصریح کرد:
«شبکه x.cpe برای سودآوری مداوم ساخته شده بود. با دادن دسترسی به در پشتی به شرکتهای وابسته به بدافزار، اپراتورها مدتها پس از خرید، برای کسب درآمد از این دستگاهها توطئه کردند. حداقل از اواخر سال ۲۰۲۴، Videostrong بدافزار از پیش نصب شده خود را از دراپراتورهای تک مرحلهای ساده به یک معماری ماژولار و سه مرحلهای که برای انعطافپذیری و کسب درآمد چند مستاجری طراحی شده است، تکامل داده است.»
شرکتهای فناوری مانند گوگل به طور فزایندهای به احکام دادگاه برای از بین بردن ابزارها یا سرویسهای مخربی که برای هدف قرار دادن مشتریانشان استفاده میشوند، روی آوردهاند. مایکروسافت امسال چندین بار از احکام دادگاه برای از بین بردن پلتفرمهای فیشینگ، ابزارهای هوش مصنوعی مخرب و زیرساختهای جرایم سایبری به عنوان سرویس استفاده کرده است.