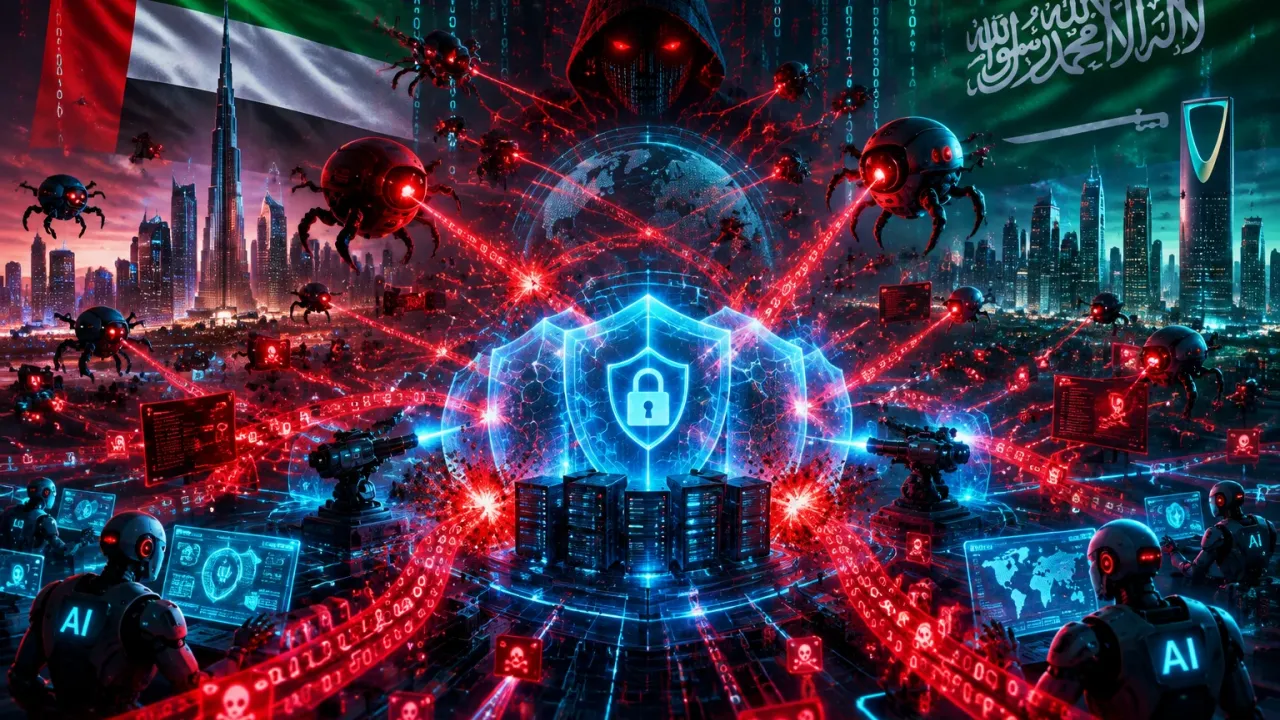




به گزارش کارگروه بینالملل سایبربان؛ براساس دادههای گردآوریشده توسط منابع اطلاعات تهدید، در نیمه نخست سال ۲۰۲۶، امارات متحده عربی و عربستان سعودی مجموعاً با حدود ۵۰ درصد از کل فعالیتهای حملات سایبری ثبتشده در منطقه خلیج فارس مواجه شدند. این حملات به عنوان حملاتی با پیچیدگی فزاینده و اتوماسیون بالا توصیف شدهاند که طیف گستردهای از بخشها را هدف قرار میدهند.
اهمیت موضوع برای اطمینان از اعتماد و کنترل
کارشناسان معتقدند که این افزایش ناگهانی، ضرورت وجود یک برنامه مدیریت ریسک مستمر را برجسته میسازد؛ برنامهای که قادر به شناسایی، ارزیابی و مستندسازی تهدیدات در حال تحول، تقریباً بهصورت سریع باشد.
نمایش پایش مداوم کنترلها و جمعآوری شواهد، الزامات مربوط به هدف کنترلی مدیریت ریسک و پایش مستمر را برآورده میکند؛ هدفی که با بسیاری از چارچوبها (مانند NIST CSF 2.0) مطابقت دارد.
قابلیت قوی در نگاشت کنترلها (Control Mapping)، مسیر حسابرسی (Audit Trail) مستدل و قابلدفاعی را فراهم میکند که سازمانها برای اثبات مدیریت فعالانه فضای تهدیداتِ تشدیدشده، به آن نیاز دارند.
به گفته محققان، عمدتاً سازمانهای دولتی، اپراتورهای زیرساختهای حیاتی و شرکتهای بزرگی که در منطقه خلیج فارس فعالیت میکنند، تحت تأثیر حملات سایبری بودهاند.
کارشناسان براین باورند که بازنگری در تناوب ارزیابی ریسک، اطمینان از فعال بودن قابلیت ثبت وقایع و هشداردهی خودکار برای داراییهای باارزش بالا و نگاشت این کنترلها به یک چارچوب مشترک جهت تولید شواهد مستمر برای حسابرسان، اقدامات پیشنهادی برای مقابله با حملات سایبری هستند.
این حملات به عنوان حملاتی خودکار و پیچیده گزارش شدهاند که نشاندهنده استفاده از بدافزارهای پیشرفته و احتمالاً بهرهبرداری از آسیبپذیریهای زنجیره تأمین است. هیچگونه شناسه آسیبپذیری (CVE) یا خانواده بدافزاری خاصی در این گزارشها فاش نشده است.