
به گزارش کارگروه حملات سایبری خبرگزاری سایبربان، این ادعا در حالی مطرح شده که نهادهای غربی پیشتر نیز بارها اتهاماتی مشابه را علیه ایران مطرح کردهاند.
مرکز ملی امنیت سایبری انگلیس (NCSC)، پلیس فدرال آمریکا (FBI) و سرویس اطلاعات و امنیت عمومی هلند (AIVD) اعلام کردند این کارزار دستکم از سال ۲۰۲۵ قربانیانی در هر سه کشور داشته است.
بر اساس این گزارش، مهاجمان پس از اجرای عملیات مهندسی اجتماعی و جلب اعتماد افراد، فایلهای مخرب را برای آنها ارسال میکردند.
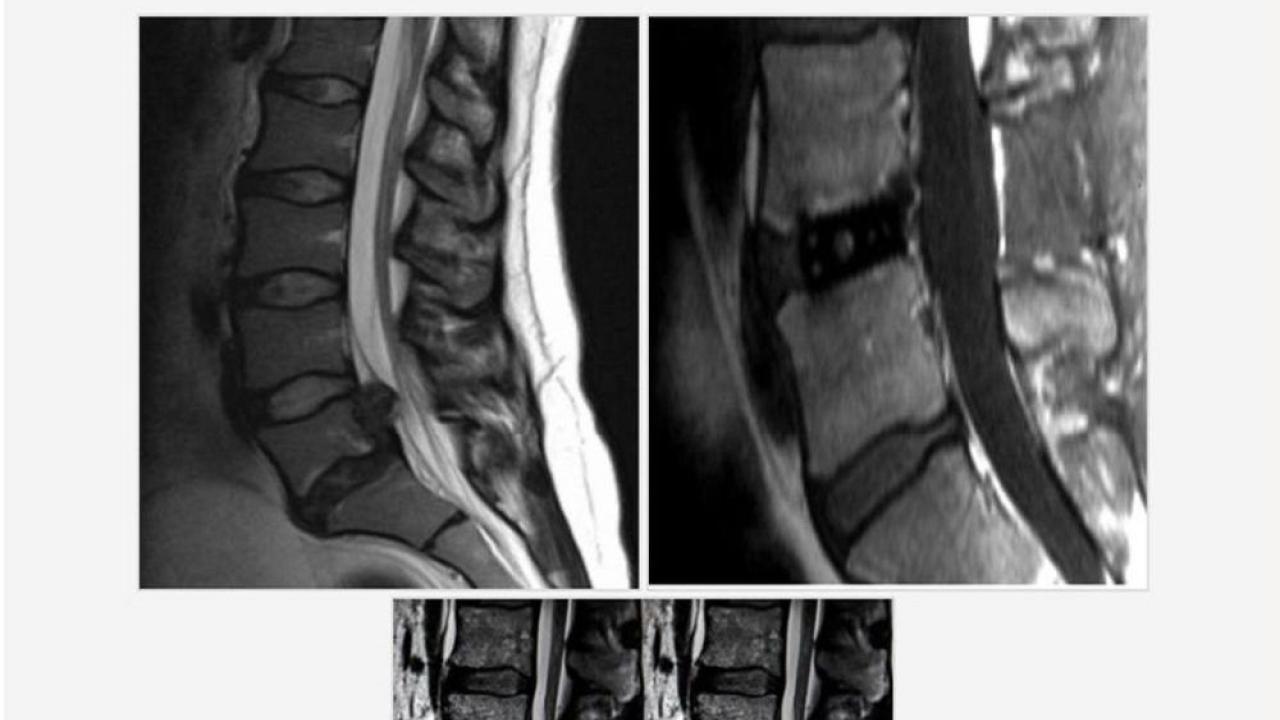
یکی از شگردهای ادعایی مهاجمان، ارسال یک تصویر جعلی از نتیجه اسکن امآرآی مربوط به دیسک کمر بوده است.
همچنین مهاجمان فایلهای مخرب را در قالب نرمافزارها و خدمات شناختهشدهای مانند پیکتوری، رانویامال، نورتون آنتیویروس، تلگرام، ادوبی فلش پلیر و کیپس عرضه میکردند تا قربانی تصور کند با یک فایل معتبر مواجه است.
بر اساس این گزارش، ارتباط اولیه مهاجمان معمولاً از طریق پیامرسانهایی مانند واتساپ و تلگرام برقرار میشد و مهاجمان گاهی خود را جای یکی از آشنایان قربانی یا پشتیبانی فنی جا میزدند.
پس از ایجاد اعتماد، فایل آلوده ارسال میشد.
چوزن بریک (CHOSEN BRICK) قادر است اطلاعات گستردهای از رایانه قربانی استخراج کند؛ از جمله فهرست مخاطبان، صندوقهای ایمیل و پیامهای شبکههای اجتماعی.
این بدافزار همچنین امکان ثبت محتوای صفحه نمایش و فعالکردن میکروفون دستگاه را دارد.
نهادهای امنیتی غربی مدعیاند اطلاعات سرقتشده میتواند برای ایجاد تصویری از الگوی زندگی افراد، شامل موقعیت مکانی، ارتباطات و برنامه روزانه آنها، مورد استفاده قرار گیرد.
آنها همچنین ادعا کردهاند بخشی از اطلاعات شخصی قربانیان در وبسایتهای افشای اطلاعات مرتبط با ایران منتشر شده است.
این بدافزار تنها روی سیستمعامل ویندوز فعالیت میکند و با اجرای مجدد هنگام ورود کاربر به سیستم، پس از راهاندازی مجدد رایانه نیز فعال باقی میماند.
همچنین با ایجاد استثنا در مایکروسافت دیفندر، تلاش میکند احتمال شناسایی خود را کاهش دهد.
به گفته این نهادها، بدافزار پس از نصب از تلگرام برای ارتباط با سرور فرماندهی و کنترل استفاده میکند و برای هر قربانی یک ربات تلگرامی مجزا اختصاص میدهد.
نسخههای جدیدتر نیز از پروکسی برای مخفیکردن ترافیک خود استفاده میکنند.
مرکز ملی امنیت سایبری انگلیس، بدون معرفی یک نهاد مشخص از دولت ایران بهعنوان عامل این کارزار، مدعی شده است شیوه اجرای این عملیات با فعالیتهایی که افبیآی پیشتر به عوامل وابسته به وزارت اطلاعات ایران نسبت داده، شباهت دارد.
افبیآی نیز مدعی شده بود بدافزارهای مبتنی بر تلگرام از پاییز ۲۰۲۳ برای هدف قرار دادن مخالفان و روزنامهنگاران ایرانی مورد استفاده قرار گرفتهاند.
در همین چارچوب، مقامهای آمریکایی پیشتر گروههایی مانند «حنظله هک» و «هوملند جاستیس» را به ساختارهای اطلاعاتی ایران مرتبط دانسته بودند؛ ادعاهایی که بخشی از فضای تقابلی و اتهامزنیهای مستمر میان ایران و کشورهای غربی در حوزه امنیت سایبری محسوب میشود.
این هشدار همچنین ادعاهایی درباره ارتباط فعالیتهای سایبری با تهدیدهای فیزیکی علیه مخالفان ایران مطرح کرده است.
با این حال، بخش عمده این گزارش بر ارزیابی و انتساب نهادهای امنیتی غربی استوار است و جزئیات فنی ارائهشده، بهتنهایی اثباتکننده مسئولیت مستقیم یک نهاد مشخص ایرانی نیست.