about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
نقد
1405/04/06 - 17:47- جنگ سایبری

نقد و بررسی فیلم سینمایی قمارباز | فیلمی درباره هک شدن بانک سپه در جنگ دوازده روزه

قمار باز یک تریلر ایرانی محصول سال ۱۴۰۴ است که توسط محسن بهاری کارگردانی شده است. تهیه کنندگی این فیلم را سجاد نصراللهی نسب بر عهده داشته و بهجت شریف اصفهانی هم نگارش فیلمنامه را انجام داده است. کوروش تهامی، آرمین رحیمیان، امیر نوروزی و شبنم قربانی از باز

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

انتشار شده در تاریخ

یافتن آسیب‌پذیری در RunC

طبق تحقیقات صورت گرفته مشخص شد که در ران‌تایم سامانه‌های کوبرنتیز (Kubernetes) آسیب‌پذیری وجود دارد.

به گزارش کارگروه امنیت سایبربان؛ طبق اعلام کارشناسان امنیت سایبری عملکرد سامانه‌های کوبرنتیز (Kubernetes) دچار مشکل شده و این آسیب‌پذیری در بخش RunC بوده است.

کوبرنتیز (Kubernetes) سامانه‌ای متن‌باز برای خودکارسازی دیپلوی، مقیاس و مدیریت برنامه‌های کانتینرسازی (Container) شده است. این سامانه در ابتدا توسط گوگل توسعه داده شد و سپس به بنیاد لینوکس هدیه داده شد.

کانتینرسازی که در ادامه خبر زیاد از آن استفاده خواهد شد به معنی شبیه‌سازی سطح سیستم‌عامل است. شبیه‌سازی سطح سیستم‌عامل یک شیوه مجازی‌سازی سرور است که در آن هسته یک سیستم‌عامل اجازه فعالیت چندین فضای کاربری مجازی را فراهم می‌کند. چنین نمونه‌هایی گاهی کانتینر، کانتنرهای نرم‌افزاری نیز خوانده می‌شوند.

دریکی از بدترین سناریوها یک آسیب‌پذیری در ران‌تایم کانتینر به نام RunC  وجود داشته که توسط داکر Docker ،Kubernetes و دیگر سیستم‌های کانتینرسازی مورد استفاده قرار می‌گیرد، شناسایی شده است. آسیب‌پذیری مشابهی در بسته‌های نرم‌افزاری  LXC و Apache Mesos نیز شناسایی شده است. به این آسیب‌پذیری شناسه‌ی CVE-2019-5736 اختصاص داده شده و به موجب بهره‌برداری از این آسیب‌پذیری، به تمامی میزبان‌هایی که بر روی فناوری کانتینرسازی قرار دارند، دسترسی‌های ریشه اعطا می‌شود.

با بهره‌برداری از این آسیب‌پذیری یک کانتینر می‌تواند باینری RunC را بازنویسی کرده و با کمترین تعامل، با دسترسی به امتیازات ریشه به اجرای کدهای دلخواه بپردازد. به دلیل اینکه بخش زیادی از کانتینرها بر اساس تصاویر موجود و ارائه‌شده توسط نهادهای شخص ثالث ایجادشده‌اند، به همین دلیل به کاربران توصیه می‌شود در صورت مشکوک بودن به تصاویر کانتینر و یا دریافت آن از منابع نامعتبر، هرچه سریع‌تر برای وصله‌ی این آسیب‌پذیری اقدام کنند. وصله‌ی این آسیب‌پذیری توسط پروژه‌ی RunC منتشرشده و توسط بسیاری از شرکت‌های ارائه‌کننده‌ی سیستم‌عامل، در حال توزیع است.

تازه ترین ها
گسترش
1405/06/31 - 22:49- جنگ سایبری

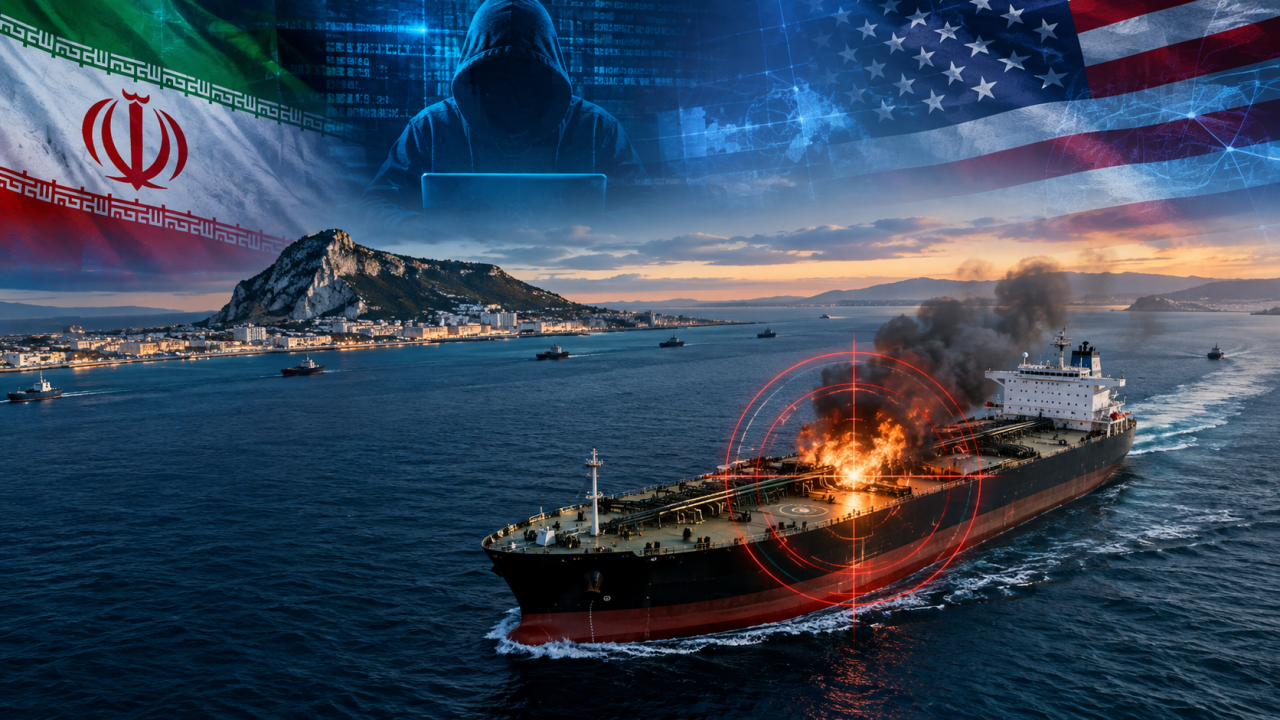
گسترش نبرد سایبری ایران و آمریکا به اقیانوس اطلس

نبرد سایبری ایران و آمریکا به اقیانوس اطلس گسترش یافت و نفتکش آمریکایی در تنگه جبل‌الطارق هدف قرار گرفت.

نگرانی
1405/06/31 - 16:00- آمریکا

نگرانی آمریکایی‌ها از عملکرد ضعیف شرکت‌های هوش مصنوعی

از هر چهار آمریکایی، سه نفر گفتند که شرکت‌های هوش مصنوعی برای جلوگیری از فاجعه اقدامات کافی انجام نمی‌دهند.

هشدار
1405/06/31 - 14:38- هوش مصنوعي

هشدار بانک‌ها در مورد ربات‌های خرید مبتنی بر هوش مصنوعی

بانک‌ها هشدار دادند که ربات‌های خرید مبتنی بر هوش مصنوعی، خطرات کلاهبرداری، تقلب و نقض حریم خصوصی داده‌ها را افزایش می‌دهند.