about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
نقد
1405/04/06 - 17:47- جنگ سایبری

نقد و بررسی فیلم سینمایی قمارباز | فیلمی درباره هک شدن بانک سپه در جنگ دوازده روزه

قمار باز یک تریلر ایرانی محصول سال ۱۴۰۴ است که توسط محسن بهاری کارگردانی شده است. تهیه کنندگی این فیلم را سجاد نصراللهی نسب بر عهده داشته و بهجت شریف اصفهانی هم نگارش فیلمنامه را انجام داده است. کوروش تهامی، آرمین رحیمیان، امیر نوروزی و شبنم قربانی از باز

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

انتشار شده در تاریخ

وصله آسیب‌پذیری سیستم‌عامل IOE XE سیسکو

شرکت سیسکو به‌منظور رفع آسیب‌پذیری اختلال سرویس سیستم‌عامل خود وصله امنیتی ارائه کرده است.


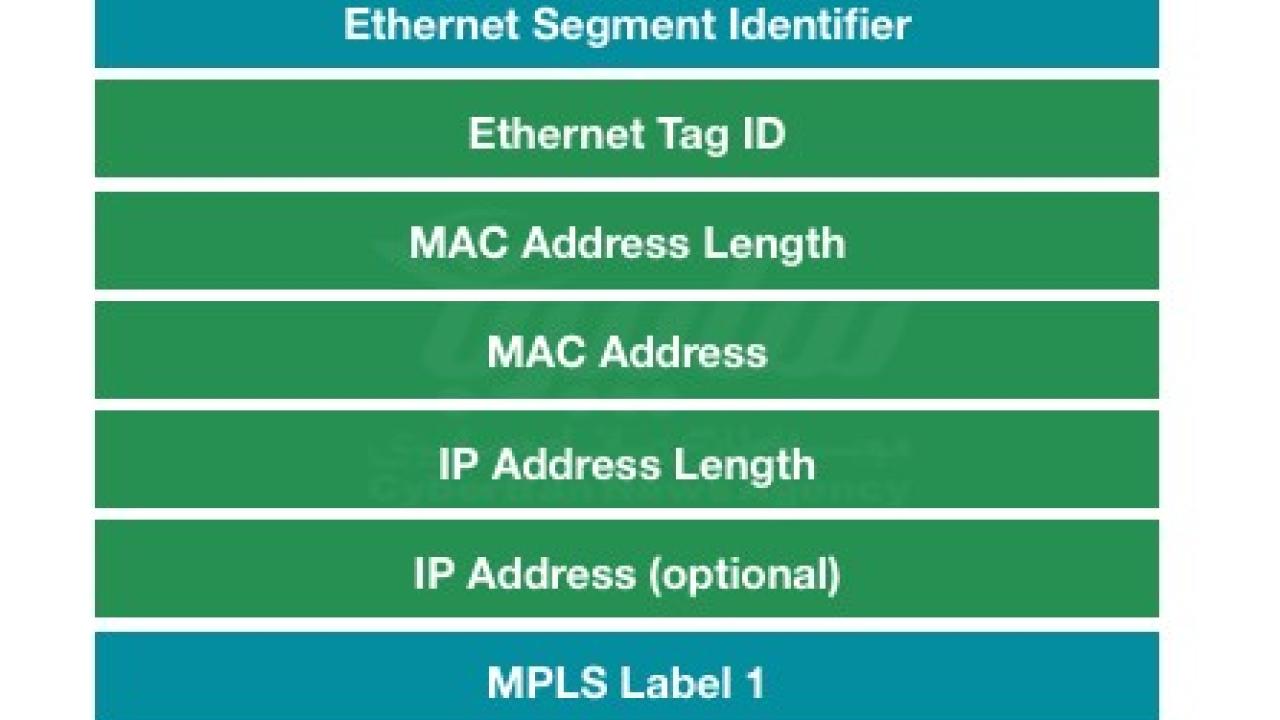
به گزارش کارگروه امنیت سایبربان، شرکت سیسکو وصله‌ای به‌منظور رفع آسیب‌پذیری اختلال سرویس در سیستم‌عامل IOE XE ارائه کرد. این آسیب‌پذیری به دلیل تغییری بود که در نحوه پیاده‌سازی پروتکل بی.جی.پی (BGP) بر روی اترنت وی.پی.ان (Ethernet VPN) اعمال‌شده بود.

سیستم‌عامل IOE XE در خودکارسازی و مدیریت عملیات موردنیاز شبکه در بسترهای بی‌سیم و کابلی نقش دارد. آسیب‌پذیری این سیستم‌عامل با کد CVE-2017-12319 شناخته می‌شود که از نوع اختلال سرویس توزیع‌شده است. مهاجم با استفاده از این آسیب‌پذیری می‌تواند از راه دور و بدون احراز هویت، حمله اختلال سرویس را پیاده‌سازی کند؛ این حمله با استفاده از آلوده سازی یا از کار انداختن (Crash) جدول مسیریابی بی.جی.پی انجام می‌شود.

هنگامی‌که پروتکل بی.جی.پی به‌روزرسانی مسیریابی در BGP EVPN MAC/IP را اعلام می‌کند یا پروتکل بی.جی.پی شامل  Multicast Ethernet Tag Route می‌شود، در این صورت طول بخش آدرس آی.پی، به‌صورت اشتباه محاسبه می‌شود. مهاجم با استفاده از آسیب‌پذیری، یک بسته (Packet) مخرب را به سامانه‌ای که نشست (Session) بی.جی.پی در آن برقرارشده است، ارسال می‌کند؛ سپس مهاجم جدول مسیریابی بی.جی.پی را از کار می‌اندازد یا آن را دوباره بارگذاری (reload) می‌کند؛ بدین ترتیب حمله اختلال سرویس بر روی سامانه آسیب‌پذیر پیاده‌سازی می‌شود.


Paragraphs
وصله
وصله آسیب‌پذیری سیستم‌عامل سیسکو

البته باید به این نکته توجه کرد که بسته مخرب باید از سوی یک سامانه از قبل جفت شده (Peer) با سامانه قربانی، ارسال شود؛ به همین دلیل از قبل هکر، خود را به‌عنوان تجهیز قابل‌اعتماد، جا می‌زند، به‌عبارت‌دیگر هکر ابتدا حمله spoofing را پیاده‌سازی کرده است.

تازه ترین ها
نگرانی
1405/07/01 - 11:40- آفریقا

نگرانی کسب و کارهای آفریقایی از ضررهای ناشی از جرایم سایبری

ضرر ۳ میلیارد دلاری جرایم سایبری، نگرانی‌های امنیتی کسب و کارها را در سراسر آفریقا افزایش داده است.

برگزاری
1405/07/01 - 11:28- بین الملل

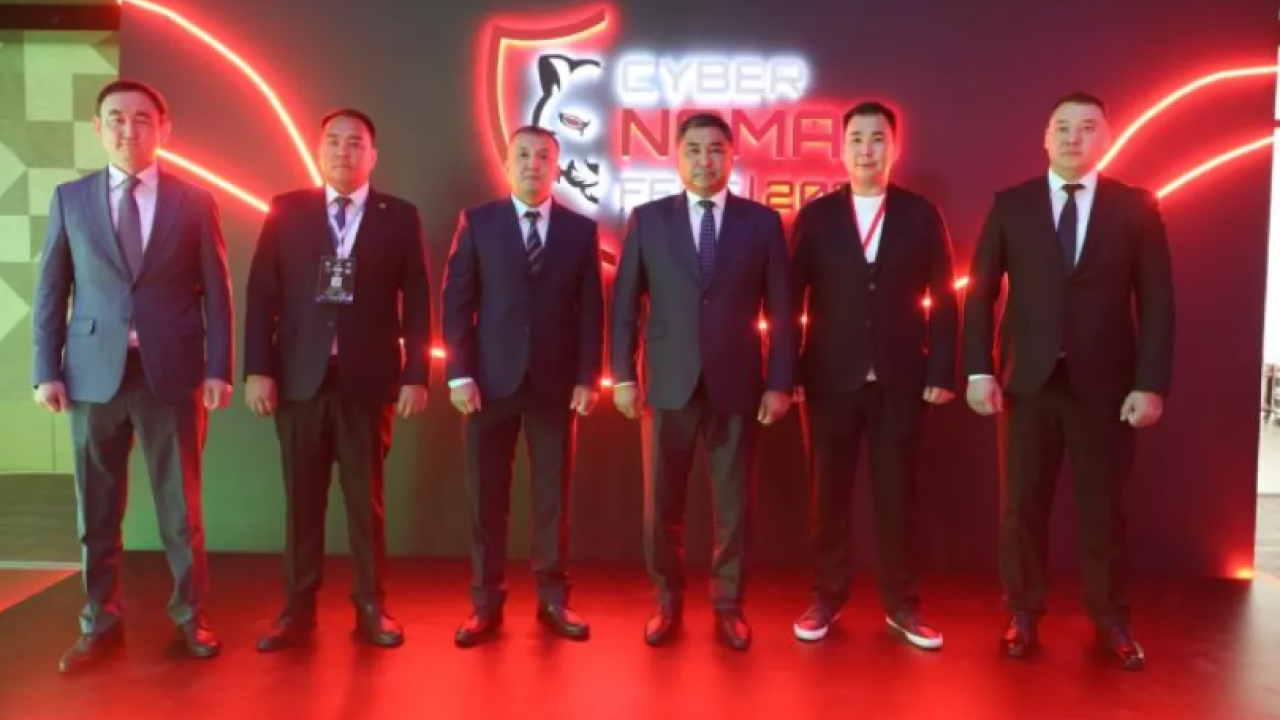
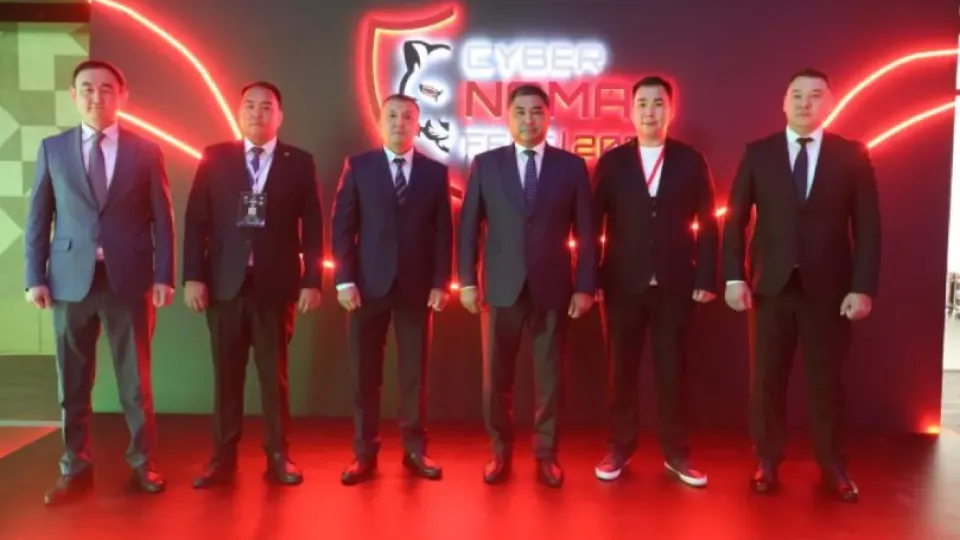
برگزاری نخستین نشست کمیسیون بین‌سازمانی امنیت سایبری در بیشکِک

بیشکِک میزبان نخستین نشست کمیسیون بین‌سازمانی امنیت سایبری در چارچوب جشنواره ملی «CYBERNOMAD FEST 2026» بود.

آسیب‌پذیری
1405/07/01 - 11:22- آسیا

آسیب‌پذیری بالای سایبری در بخش دریایی آذربایجان

به گفته شرکت آمریکایی هانی‌وِل (Honeywell)، بخش دریایی با آسیب‌پذیری بالای سایبری فناوری عملیاتی مواجه است.