


about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
حمله
1405/07/19 - 19:06- جرم سایبری

حمله هکری به پلتفرم ارتباطات دفاعی استرالیا

هکرهای باج‌افزار به پلتفرم ارتباطات دفاعی استرالیا موسوم به سرویس «ForceNet» حمله کردند.

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

انتشار شده در تاریخ

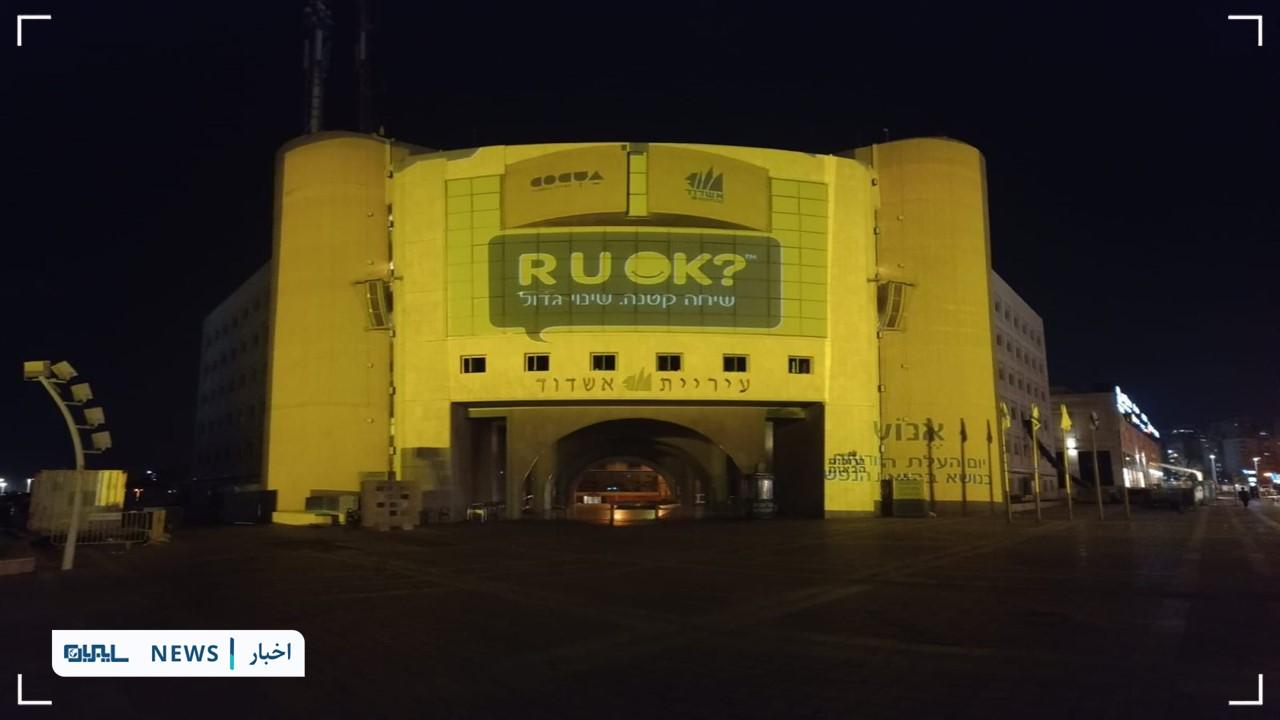
هک وب‌سایت شهرداری اسرائیلی اشدود

به گفته کارشناسان، هکرها با نفوذ به وب‌سایت شهرداری اشدود، یک وب‌سایت فیک ساخته‌اند.

به گزارش کارگروه حملات سایبری سایبربان؛ کارشناسان اعلام کردند که هکرها با هک وب‌سایت شهرداری اشدود (Ashdod) موفق شدند در سرور و تحت نام دامنه آن، «ashdod.muni.il»، یک وب‌سایت جعل هویت بیت (Bit) راه‌اندازی کنند. وب‌سایت جعل هویت نه تنها اطلاعات کارت اعتباری را جمع‌آوری می‌کند، بلکه خود را به جای شرکت اعتباری جا می‌زند تا یک کد تأیید برای مشتری ارسال شود و از آنها در خود وب‌سایت سؤال می‌کند؛ این وب‌سایت جعلی ظاهر و آدرس قابل اعتمادی دارد.

کشف وب‌سایت جعل هویت از سوی روزنامه‌نگار ران بارزیک (Ran Bar-Zik) صورت گرفت که به شهرداری هشدار داد.

پس از موفقیت‌آمیز بودن و به دست آوردن اطلاعات اعتباری و کد، سایت مخرب مشتری را به سایت واقعی بیت هدایت می‌کند. شخصی که وسوسه شده، ممکن است وقتی که می‌خواهد پولی را که از او دزدیده شده است پس بگیرد، با شرکت کارت اعتباری مشکل پیدا کند.

به گفته کارشناسان، مهاجمانی که می‌خواهند اطلاعات کارت اعتباری را بگیرند، معمولاً از آدرس‌های شناخته شده و قابل اعتماد استفاده می‌کنند، همانطور که با وب‌سایت شهرداری اشدود این کار را انجام دادند.

محققان معتقدند که پیامک‌های هرزنامه و کلاهبرداری به یک دردسر روزانه تبدیل شده‌اند. آنها به‌وسیله صدها و هزاران نفر ارسال می‌شوند و با یک اشتباه تایپی مشکوک، یک غلط املایی در نام شرکت یا یک «URL» عجیب و غریب می‌توان فعالیت مخربی ترتیب داد.

به عنوان مثال، آدرسی مانند «http://63.8.20.20» نشان دهنده یک سایت مشکل‌ساز و همچنین آدرس‌های عجیب در کشورهای عجیب و غریب مانند «evil-site.kp» است. اما در نبرد بی‌پایان بین کلاهبرداران و مردم و مجریان قانون، مجرمان سایبری همیشه به پیشرفت خود ادامه می‌دهند. درنتیجه، محققان توصیه می‌کنند که همیشه باید بدانید و مراقب باشید.

منبع:

تازه ترین ها
انهدام
1405/07/22 - 10:35- جرم سایبری

انهدام مزارع لپ‌تاپ کره شمالی در آمریکا

وزارت دادگستری آمریکا اعلام کرد در عملیاتی علیه شبکه‌ای که با استفاده از مزارع لپ‌تاپ به کره شمالی امکان کسب درآمد از شرکت‌های آمریکایی را می‌داد، چندین محل در ایالت تگزاس را هدف قرار داده است.

شوک
1405/07/22 - 10:33- تروریسم سایبری

شوک کروداسترایک به XM Cyber؛ اخراج ۲۵۰ کارمند اسرائیلی

شرکت «XM Cyber» در پی قرارداد ۶۰۰ میلیون دلاری با کروداسترایک، تعداد ۲۵۰ نفر از ۳۰۰ کارمند خود در اراضی اشغالی را تعدیل کرد.

اختلال
1405/07/22 - 10:27- جرم سایبری

اختلال سایبری در فروشگاه‌های زنجیره‌ای مواد غذایی آمریکا و اروپا

شرکت چندملیتی خرده‌فروشی آهلد دِلهایزه (Ahold Delhaize) روز دوشنبه اعلام کرد در پی وقوع یک حادثه امنیت سایبری، اقدامات احتیاطی را برای محافظت از سامانه‌های خود آغاز کرده است.