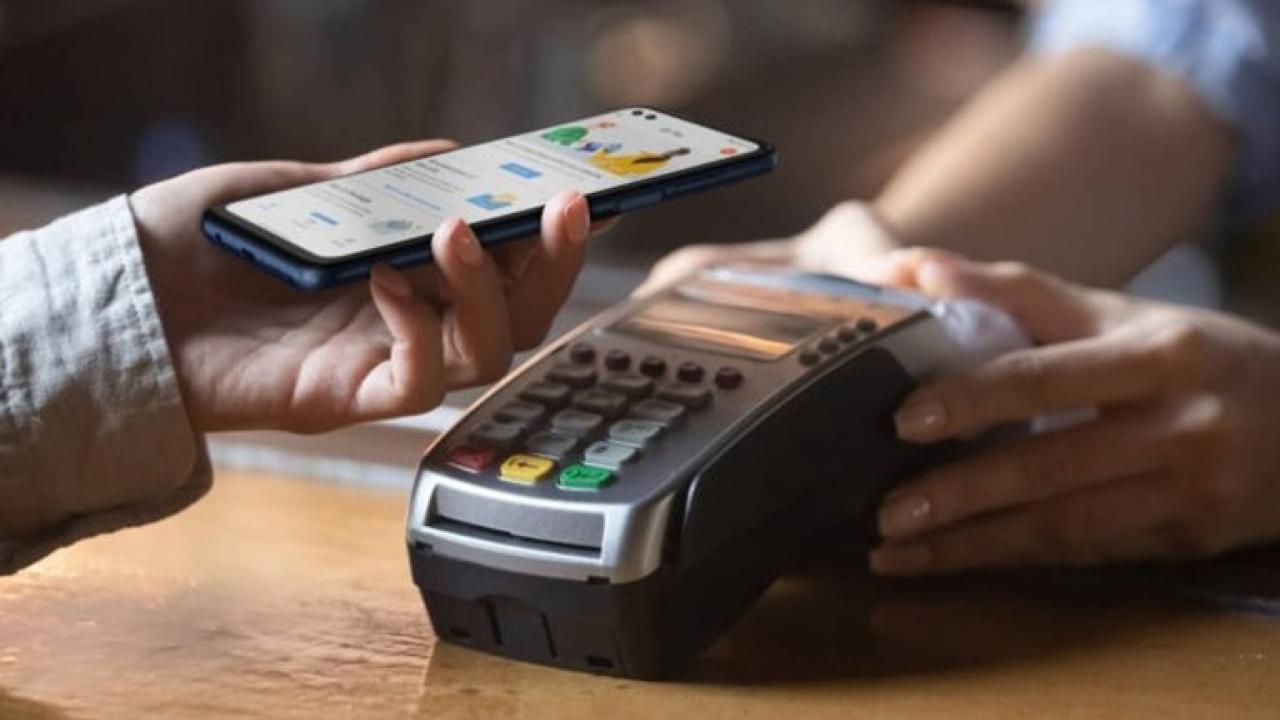



به گزارش کارگروه امنیت سایبربان ، بر اساس گزارشها، یک محقق امنیتی به نام جوزف رودریگز با بهرهگیری از نقص سیستمهای NFC در دستگاههای خودپرداز و POS که عموماً در تمام فروشگاهها و مغازهها یافت میشوند، از سد امنیتی آنها عبور کرد و موفق به هک کردن آنها شد. او اپلیکیشنی برای آلوده کردن چیپ NFC این دستگاهها طراحی کرد تا با استفاده از باگهای متعدد باعث کرش کردن آنها، هک شدن و جمعآوری داده کارتهای اعتباری، تغییر نامحسوس مقادیر تراکنشها و حتی برداشت پول از ATM شود.
رودریگز دراینباره به Wired گفت:
این امکان وجود دارد که با تغییر فرمور، رقمی که روی صفحهنمایش داده میشود تغییر داد. مثلاً حتی در صورتی که ۵۰ دلار پرداخته باشید، نمایشگر به شما عدد ۱ دلار را نشان میدهد. میتوان دستگاه را کاملا از دسترس خارج یا روی آن نوعی باجافزار نصب کرد. در مجموع سناریوهای زیادی قابل پیادهسازی هستند. اگر حملات بهصورت زنجیرهای انجام و در کنار آن، نوع خاصی از تراکنش به سرور ATM فرستاده شود، امکان این به وجود میآید که تنها با یک اشارهی تلفن همراه، دستگاه را وادار به پرداخت پول کرد.
رودریگز تحقیق خود برای هک کردن دستگاههای خودپرداز را با خرید NFC-خوانها و دستگاههای POS از ebay شروع کرد. او بهسرعت متوجه شد که بسیاری از این دستگاهها حجم دادههایی که با کارت اعتباری و از طریق NFC به آنها فرستاده میشود، اعتبارسنجی نمیکنند. بر همین مبنا، او با استفاده از یک اپلیکیشن اندروید، بسته دادهای بسیار بزرگتر از حجم مورد انتظار دستگاه برای آن فرستاد تا «سرریز بافر» شکل بگیرد. این پدیده که نوعی آسیبپذیری نرمافزاری قدیمی است، باعث میشود حملهکننده قادر به انجام خرابکاری در حافظه دستگاه و اجرای کد مورد نظر باشد.
رودریگز این باگ امنیتی را حدود یک سال پیش به اطلاع سازندگان و تأمینکنندهها رسانده بود؛ اما تعداد دستگاههایی که نیاز به پچ فیزیکی دارند زیاد است و به همین خاطر زمان زیادی صرف برطرف کردن این مشکل خواهد شد. در کنار اینها، آپدیت نشدن دستگاههای POS بهصورت منظم به این مشکل دامن میزند.







