به گزارش کارگروه بینالملل سایبربان؛ تیم واکنش اضطراری رایانهای (CERT) در اوکراین در اطلاعیهای کوتاه اعلام کرد که ایمیلهای فیشینگ جعلی را کشف کرده که گویی از سوی «سرویس مطبوعاتی ستاد کل نیروهای مسلح اوکراین» ارسال شدهاند.
اگر گیرندگان مورد کلاهبرداری قرار گیرند و روی پیوند موجود در ایمیل کلیک کنند، به یک صفحه وب منتقل میشوند و از آنها خواسته میشود نسخه جدیدی از «PDF Reader» را دانلود کنند. تیم واکنش اضطراری رایانهای اوکراین هشدار داد که انجام این کار یک فایل اجرایی مخرب را راهاندازی میکند.
با اجرای فایل مذکور، فایل «rmtpak.dll» رمزگشایی و اجرا میشود. دومین مورد به عنوان بدافزار «RomCom» طبقهبندی میشود.
RomCom اولین بار بهوسیله شبکههای پالو آلتو (Palo Alto Networks) در ماه اوت امسال کشف شد.
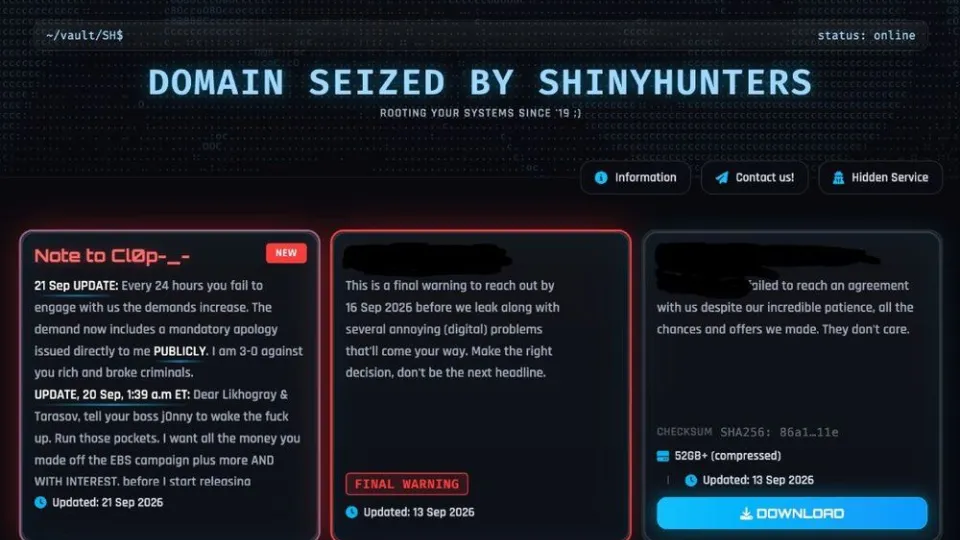
این کلاهبرداری، تروجان دسترسی از راه دور (RAT) را به یک باجافزار جدید وابسته به باجافزار کوبا به نام «Stropical Scorpius» مرتبط و اشاره کرد که این بدافزار به عوامل تهدید کمک میکند تا طیف وسیعی از عملکردهای پس از نفوذ از جمله استخراج دادهها را انجام دهند.
به نظر میرسد که این شرکت وابسته یکی از محرکهای اصلی حملات باجافزاری کوبا بوده و تقریباً نیمی از قربانیانی را تشکیل میدهند که بین سالهای 2019 تا تابستان 2022 در سایت فاش شده این گروه قرار گرفتند.
پالو آلتو در آن زمان گفت که از ژوئیه سال جاری، Tropical Scorpius از باجافزار کوبا برای تأثیرگذاری بر 27 سازمان دیگر در چندین بردار مانند خدمات حرفهای و قانونی، دولت محلی و ایالتی، تولید، حملونقل و تدارکات، عمدهفروشی و خردهفروشی، املاک و مستغلات، خدمات مالی، مراقبتهای بهداشتی، فناوری پیشرفته، خدمات برق و انرژی، ساخت و ساز و آموزش استفاده کرده است.
به گفته کارشناسان، کمپین کنونی در اوکراین به جای هماهنگی با اهداف دولت روسیه، در درجه اول انگیزه مالی دارد.
تیم واکنش اضطراری رایانهای اوکراین اظهار داشت :
«با توجه به استفاده از درب پشتی RomCom و همچنین سایر ویژگیهای فایلهای مرتبط، ما معتقدیم که میتوان فعالیت شناسایی شده را با فعالیت گروه Tropical Scorpius با نام مستعار «UNC2596»، مسئول توزیع باجافزار کوبا، مرتبط کرد.»
حمله باجافزار کوبا به کشور کوچک بالکان مونته نگرو در پایان ماه اوت ابتدا از سوی دولت این کشور به گردن کرملین افتاد. با این حال، به نظر میرسد که عضو ناتو متعاقباً از این ادعاها عقبنشینی کرده است.