


نفوذ نرمافزارهای جاسوسی به دستگاههای اندرویدی
به گزارش کارگروه امنیت سایبربان ؛ با بررسیهای شرکت ESET مشخصشده است که لیست ویژگیهای این بدافزار بانام APT-C-۲۳ ، شامل امکان بیصدا کردن اعلانهای برنامههای امنیتی با دستگاههای سامسونگ ، شیائومی و هواوی است که اجازه میدهد حتی در صورت شناسایی فعالیت آن، مخفی بماند.
علاوه بر این، بدافزار میتواند اعلانهای برنامههای پیامرسانهای WhatsApp ، Facebook ، Telegram ، Instagram ، Skype ، Messenger وViber را بخواند و بهطور مؤثر پیامهای دریافتی را به سرقت ببرد.
به گزارش روابط عمومی مرکز مدیریت راهبردی افتای ریاست جمهوری،بدافزار جاسوسی APT-C-۲۳ میتواند صفحهنمایش (فیلم و تصویر) و همچنین تماسهای ورودی و خروجی را از طریق واتس اپ ضبط کند و نیز قادر است با ایجاد یک تداخل روی صفحه سیاه از یک تلفن غیرفعال، به صورت مخفی تماس برقرار کند.
گروهی هکری پیشرفته APT-C-۲۳ در سال ۲۰۱۵ از این بدافزار برای جاسوسی از مؤسسات نظامی و آموزشی استفاده کردهاند.
جاسوسافزار APT-C-۲۳ بانامهای مختلف Big Bang APT وTwo-tailed Scorpion توسط برخی شرکتهای امنیت سایبری ردیابی میشود.
گروه هکری APT-C-۲۳ بدافزارهایی را برای سیستمعاملهای ویندوز (KasperAgent ، Micropsia) و اندروید GnatSpy ، Vamp ، FrozenCell به کار گرفته که به اهدافی در خاورمیانه حمله کنند.
در مقایسه با نرمافزارهای جاسوسی قبلی برای Android، آخرین نسخه از APT-C-۲۳ قابلیت فراتر از ضبط صدا ، سرقت گزارشهای تماس ،پیام کوتاه ، مخاطبین و انواع پروندههای خاص مانندPDF ، DOC ، DOCX ، PPT ، PPTX ، XLS ، XLSX ، TXT ، JPG ، JPEG ، PNG را دارد.
نسخه بهروز شده این نرمافزار جاسوسی به آن اجازه میدهد تا آن دسته از اعلان راهحلهای امنیتی را رد کند که در دستگاههای سامسونگ، شیائومی و هواوی اجرا میشوند، بنابراین بدافزار میتواند بدون جلبتوجه، جاسوسی کند.
شیوه پنهان شدن در برنامههای جعلی
پایگاه اینترنتی bleepingcomputer نوشت: یک از محققان امنیتی، توییتی را آوریل سال جاری، منتشر و افشا کرد: قطعهای از نرمافزارهای جاسوسی از اندروید وجود دارد که میزان تشخیص آن در VirusTotal بسیار پایین است؛ با بررسی این نمونه، محققان شرکت ESET دریافتند که این بخشی از جعبهابزار بدافزار است که توسط عامل تهدیدگر APT-C-۲۳ استفاده میشود.
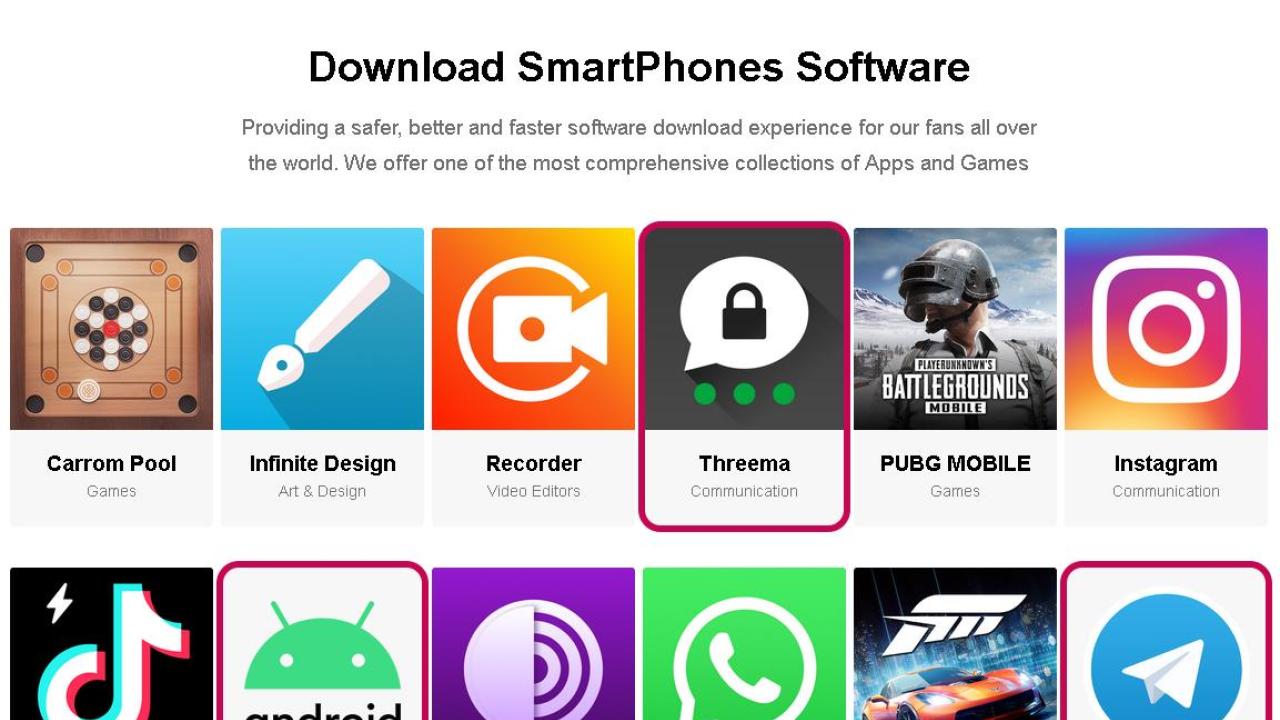
این محقق، حدود دو ماه بعد، نمونه جدیدی از همان بدافزار را پیدا کرد که در فایل نصب برنامه پیامرسان تلگرام موجود درDigitalApps (فروشگاه غیررسمی اندروید) پنهانشده بود.
پسازآن، کارشناسان شرکت ESET دریافتند که بدافزار جاسوس در Threema یک پلت فرم پیامرسان ایمن و همچنین AndroidUpdate ، برنامهای که بهعنوان بهروزرسانی سیستم برای پلت فرم تلفن همراه ظاهر میشود، به صورت پنهان، وجود دارد.
کارشناسان معتقدند: استفاده از فروشگاه DigitalApps تنها یکی از روشهای توزیع عوامل تهدیدگر برای آلوده کردن قربانیان است زیرا برنامههای دیگری نیز وجود دارد که در فروشگاه موجود نیستند اما حاوی همان نرمافزار جاسوسی هستند، لذا کاربران سیستمهای اندرویدی همچنان باید برنامههای موردنیاز خود را از فروشگاههای معتبر دانلود کنند.