


about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
نقد
1405/04/06 - 17:47- جنگ سایبری

نقد و بررسی فیلم سینمایی قمارباز | فیلمی درباره هک شدن بانک سپه در جنگ دوازده روزه

قمار باز یک تریلر ایرانی محصول سال ۱۴۰۴ است که توسط محسن بهاری کارگردانی شده است. تهیه کنندگی این فیلم را سجاد نصراللهی نسب بر عهده داشته و بهجت شریف اصفهانی هم نگارش فیلمنامه را انجام داده است. کوروش تهامی، آرمین رحیمیان، امیر نوروزی و شبنم قربانی از باز

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

بازیگر مخرب سایبری به نام Orange توانسته است گذرواژه و نام های لاگین حدود 500 هزار حساب مربوط به وی پی ان شرکت فورتی نت را در یک فروم هکری نشت دهد.

به گزارش کارگروه امنیت سایبربان؛ یک بازیگر مخرب سایبری توانسته است لیست تقریبا 500 هزارتایی از گذر واژه ها و نام های لاگین وی پی ان فورتی نت را نشت دهد. این داده ها تابستان گذشته از دستگاه های قابل بهره برداری استخراج شده بود.

طبق گفته بازیگران مخرب با وجود اطلاح شدن آسیب پذیری فورتی نت، بسیاری از ابزار احراز هویت وی پی ان هنوز معتبر هستند. 

این نشت می تواند یک رویداد جدی باشد چرا که ابزار احراز هویت وی پی ان این امکان را به مهاجمین می دهند تا با هدف استخراج داده، نصب بدافزار و اجرای حملات باج افزاری، به شبکه دسترسی پیدا کنند. 

لیست ابزار یا همان اطلاعات احراز هویت فورتی نت به صورت رایگان توسط یک بازیگر مخرب به نام " Orange " در فروم هکری تازه تاسیس RAMP نشت داده شد. Orange یکی از اعضای گروه باج افزاری بابوک بود که پس از جدایی از بابوک ادمین فروم هکری RAMP و نماینده گروه باج افزاری جدید Groove ( گروو ) شد. 

این بازیگر مخرب پستی حاوی یک لینک را در فروم هکری خود منتشر کرد. با ورود به این لینک می توان به هزاران حساب از وی پی ان فورتی نت دسترسی پیدا کرد. 

در همان زمان، پستی در ارتباط با همین موضوع، در سایت افشاگری گروو منتشر شد. 

هر دوی این پست ها به فایلی منتهی می شدند که بر روی سرور ذخیره سازی Tor مورد استفاده گروه گروو قرار داشت. 

بررسی های صورت گرفته بر روی این فایل، نشان از آن دارد که فایل مذکور شامل اطلاعات احراز هویت وی پی ان 498 هزار و 908 کاربر بر روی 12 هزار و 856 دستگاه است. 

تحقیقات شرکت اینتل نیز نشان می دهد که نشانی های آی پی، متعلق به دستگاه های کشورهای مختلف دنیا می باشد. 2 هزار و 959 دستگاه متعلق به آمریکا می باشد. 

طبق گفته محققین، برای جمع آوری این اطلاعات، آسیب پذیری CVE-2018-13379 مورد بهره برداری قرار گرفته است. 

مشخص نیست بازیگران مخرب به چه دلیل این اطلاعات را افشا کردند. این در حالی است که آن ها می توانستند از این داده ها در جهت منافع خود استفاده کنند. تصور می شود هدف از این کار، تبلیغ فروم هکری RAMP و گروه باج افزاری Groove باشد.

منبع:

تازه ترین ها
اختلال
1405/07/01 - 22:35- جنگ سایبری

اختلال در هشدار حملات پهپادی با قطعی اینترنت در روسیه

محدودیت‌های فزاینده روسیه بر اینترنت همراه و شبکه‌های تلفن همراه، دریافت هشدارهای مربوط به حملات پهپادی و موشکی اوکراین را برای شهروندان دشوار کرده است.

کمک
1405/07/01 - 22:29- هوش مصنوعي

کمک بیشتر هوش مصنوعی به مهاجمان سایبری

یک مقام ارشد مرکز ملی امنیت سایبری انگلیس هشدار داده است که هوش مصنوعی در شرایط کنونی می‌تواند بیش از مدافعان سایبری، به مهاجمان کمک کند.

بازداشت
1405/07/01 - 22:19- جرم سایبری

بازداشت دو مجرم سایبری در انگلیس

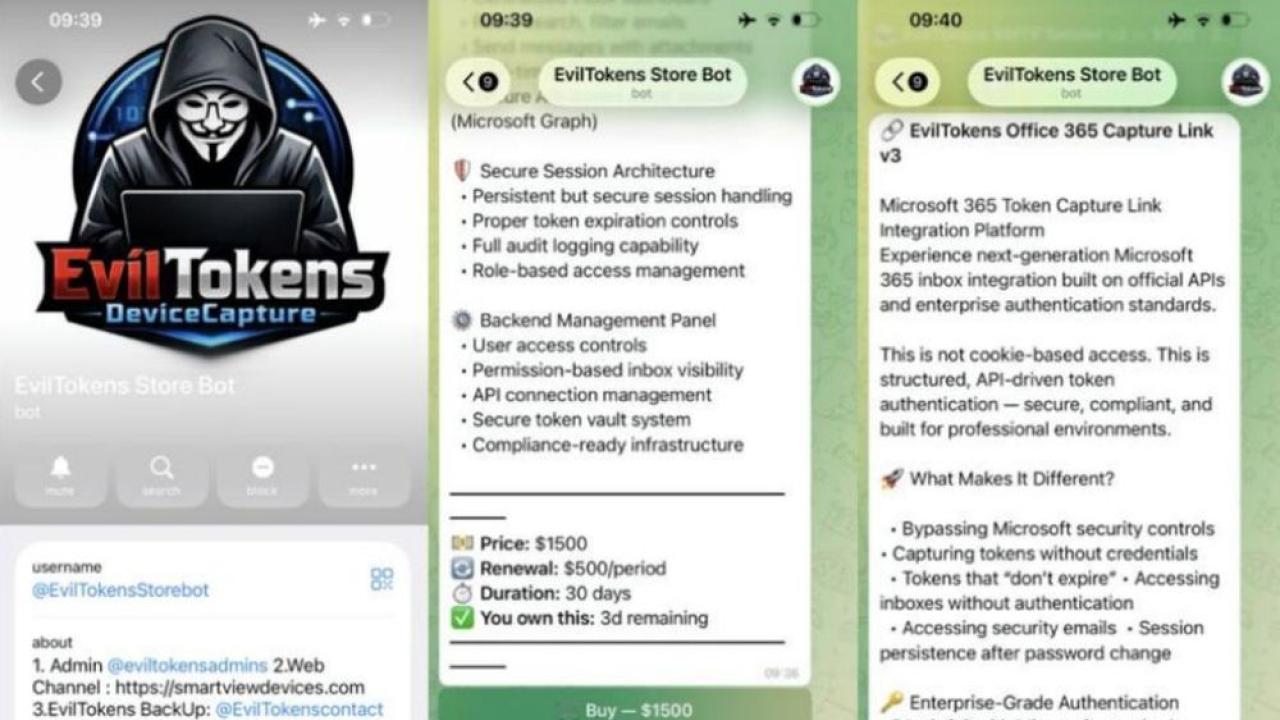
مایکروسافت با همکاری پلیس بریتانیا یک پلتفرم مبتنی بر هوش مصنوعی به نام اویل توکنز را که برای کمک به مجرمان سایبری در اجرای حملات فیشینگ و کلاهبرداری مالی استفاده می‌شد، از کار انداخت و دو مظنون را در انگلیس بازداشت کرد.

مطالب مرتبط

در این بخش مطالبی که از نظر دسته بندی و تگ بندی مرتبط با محتوای جاری می باشند نمایش داده می‌شوند.