به گزارش کارگروه امنیت سایبربان؛ شرکت امنیت سایبری «Group-IB» با انتشار گزارشی اعلام کرد در سال 2019 به فعالیت بیش از 14 هزار منابع فیشینگ پایان داده که نسبت به سال 2018 سه برابر بوده است.
به گفته کارشناسان این شرکت، در سال 2019 حملات سایبری روی سرویسهای ذخیرهساز ابری B2C و B2B متمرکز بوده و فیشرها به جای ساخت صفحات جعلی مجزا اقدام به ایجاد شبکهای از سایتهای جعلی مختلف کرده و به عملکرد منابع فیشینگ تداوم بخشیدند و مسدودسازی آنها را دشوار و پیچیده ساختند.
کارشناسان گروپآیبی در نیمه دوم سال 2019، بیش از 8 هزار منبع فیشینگ و در سال 2018 درمدت زمان مشابه 2567 سایت را مسدود کردند. درمجموع در سال 2019، قریب به 14093 منبع فیشینگ و در سال 2018، 4494 سایت توسط این شرکت مسدود شدند.
در سال 2019 زیرساختهای حملات فیشینگ پیچیده و گسترش یافت و بسیاری از صفحات فیشینگ روی خدمات آنلاین (29.3%) و سرویسهای ذخیرهساز ابری (25.4%) و سازمانهای مالی (17.6%) متمرکز شدند.
طبق گزارش گروپآیبی، مهاجمان در گذشته پس از مسدود شدن منابع فیشینگ به کمپین خود خاتمه میدادند و بلافاصله سراغ ترفندها و موضوعات دیگر میرفتند، اما اکنون با ایجاد هرچه بیشتر صفحات جدید بهجای صفحات مسدود شده همچنان به فعالیت خود ادامه میدهند و مدتزمان حملات فیشینگ را افزایش میدهند.
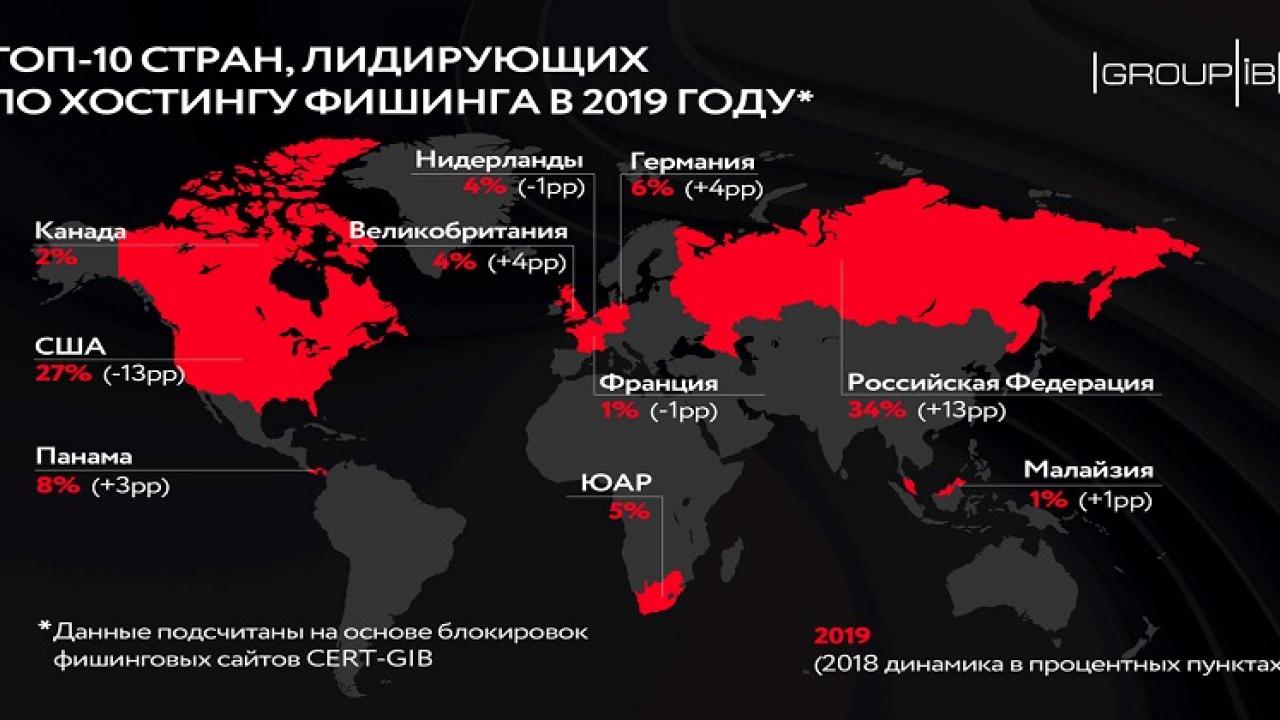
در سال 2019 جایگاه کشورهای برتر و میزبان منابع فیشینگ تغییر کرد. ایالاتمتحده (27%) که طی سالهای گذشته در مقام نخست قرار داشت، جایگاه خود را به روسیه (34%) واگذار کرد. پاناما (8%) نیز همچنان جایگاه سوم خود را حفظ کرد. کشورهای آلمان (6%)، آفریقای جنوبی (5%)، بریتانیا (4%)، هلند (4%)، کانادا (2%)، مالزی (1%) و فرانسه (1%) در جایگاههای بعدی قرار گرفتند.
در نیمه دوم سال 2019 ایمیل همچنان کانال اصلی انتشار رمزنگارها، تروجانهای بانکی و درپشتیها بود و مهاجمان در 94 درصد موارد حملات خود را با ایمیل آغاز میکردند. بدافزارها در 98 درصد حملات با پیوست ارسال میشدند و 2 درصد ایمیلهای فیشینگ حاوی لینک دانلود برنامههای مخرب بوده است.
در نیمه اول سال 2019، 23 درصد از ایمیلهای فیشینگ حاوی لینک مخرب بوده است. این آمار نشان میدهد ایمیلهای حاوی پیوست مخرب برای مهاجمان از اهمیت بالایی برخوردار است.
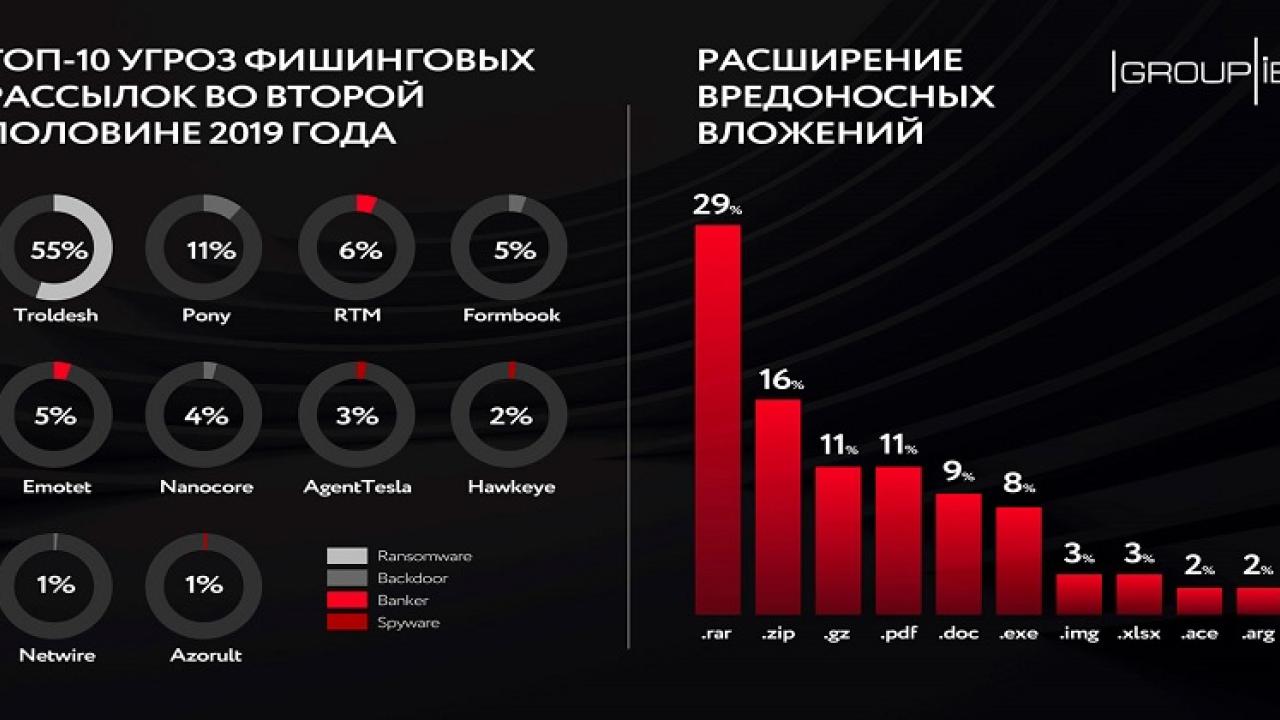
رمزنگارها در نیمه دوم سال 2019، در 47 درصد از پیوستهای مخرب استفاده میشدند. تروجانهای بانکی محبوبیت خود را ازدستداده و تنها در 9 درصد از کمپینهای مخرب مورداستفاده قرار گرفتند و در مقابل جاسوسافزارها و در پشتیها در 35 درصد حملات به کارگرفته شدند. علت این تغییر قابلیت بالای در پشتیها در سرقت اطلاعات مالی بوده است.
در نیمه دوم سال 2019، مهاجمان در حملات فیشینگ از بدافزارهای Troldesh ،Pony ،Formbook ،Nanocore ،Netwire ،RTM ،Emotet ،AgentTesla ،Hawkeye ،Azorult بیشترین استفاده را داشتهاند.
ییراسلاف کارگالیِف (Yaroslav Kargalev)، کارشناس گروپ آیبی در خصوص حملات فیشینگ اعلام کرد:
در نیمه دوم سال 2019 شاهد افزایش مدتزمان حملات فیشینگ بودیم و مهاجمان با گسترش منابع خود رویکرد خود در راهاندازی کمپینهای مخرب را تغییر دادند. سرویسهای ذخیرهساز ابری و خدمات آنلاین به علت دارا بودن حجم زیادی از اطلاعات شخصی همچنان اهداف اصلی اپراتورهای حملات فیشینگ باقی خواهند ماند. چنین اهدافی به مهاجمان این امکان را میدهند در ابتدا اطلاعات حساس را استخراج کرده و با تهدید به افشای آنها باج طلب کنند.