


موج جدید حملات گروه Platinum با بدافزار مخرب
به گزارش کارگروه حملات سایبری سایبربان؛ بهتازگی کارشناسان آزمایشگاه کسپرسکی با انتشار گزارشی اعلام کردند گروه هکری پلاتینیوم (Platinum) که در مناطق آسیا و اقیانوس آرام فعالیت میکرد، مجدداً حملات خود را به نمایش گذاشته و این بار از بدافزار و درب پشتی جدیدی به نام تیتانیوم (Titanium) استفاده میکند. پسورد یکی از آرشیوهای SFX شناساییشده توسط کارشناسان به همین نام رمزنگاریشده بوده است.
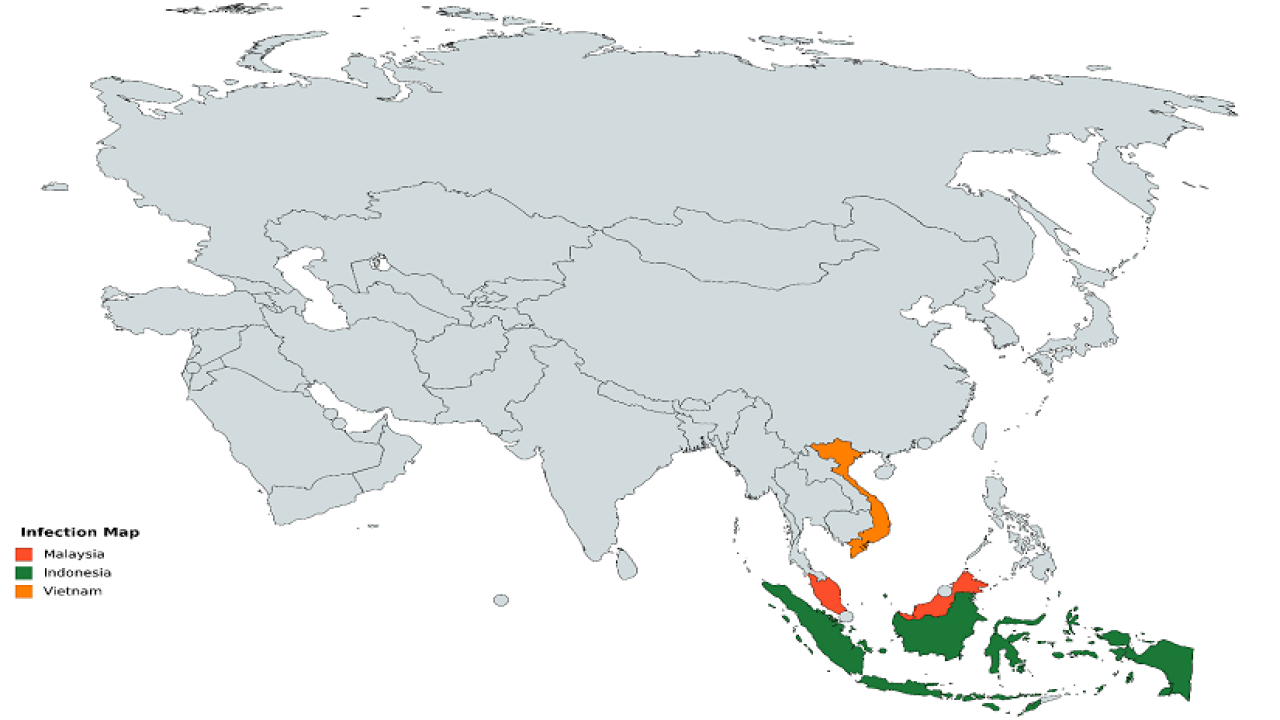
گروه یادشده از سال 2009 فعال بوده و توسط کارشناسان شرکت مایکروسافت در سال 2016 شناساییشده است. پلاتینیوم سازمانهای کشورهای آسیای جنوبی و آسیای جنوب شرقی را هدف قرار میدهد. کشورهایی که این گروه در آنها حملاتی تدارک دیده است، در تصویر زیرنمایان است:
کلیه مراحل آلودهسازی در سیستم قربانی به صورت نامرئی اجرا می شوند و هرکدام در نقش یک نرمافزار محبوب منجمله، محصولات آنتیویروس، برنامههای توزیع درایورهای صوتی، نرمافزارهای ایجاد فیلمهای دیویدی ظاهر میشوند. تیتانیوم در آخرین مرحله از یک عملیات آلوده سازی چند مرحله ای و پیچیده به کار گرفته می شود. در هر حالت، معمولاً از بدافزارهای زیر برای تهاجم استفاده میشود:
• اکسپلویتی که امکان اجرای کد مخرب با امتیازات SYSTEM را فراهم میسازد.
• شلکدی (Shellcode) که در سیستم هدف مرحله بعدی نفوذ را ممکن میسازد.
• بوت لودری (BootLoader) که آرشیو SFX حاوی نصب کننده درب پشتی و محافظتشده با پسورد را از سرور کنترل بارگیری میکند. این آرشیو دارای فایلهای موردنیاز برای افزودن یک وظیفه به زمانبندی وظایف ویندوز است. با این وظیفه اضافهشده بدافزار در سیستم ماندگار میگردد.
• آرشیو SFX حاوی نصب کننده درب پشتی و محافظتشده با پسورد
• اسکریپت نصب کننده درب پشتی در سیستم یا PowerShell
• کتابخانه پیوند پویا (DLL) برپایه مدل COM یا Component Object Model
• خود درب پشتی تیتانیوم
برخی دستوراتی که درب پشتی تیتانیوم پس از نفوذ به سیستم دریافت میکند، عبارتاند از:
• خواندن هرگونه فایل سیستم قربانی و ارسال به سرور کنترل و فرمان
• بارگذاری، حذف یا اجرای یک فایل در سیستم قربانی
• راهاندازی یک خط فرمان جهت ارسال نتایج به سرور کنترل
• بهروزرسانی پارامترهای پیکربندی (بهاستثناء کلید رمزنگاری ترافیک)