about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

نفوذ
1405/05/01 - 19:43- تروریسم سایبری

نفوذ به قلب زیرساخت‌های صنعتی آمریکا؛ جزئیات عملیات «شبکه‌های خاموش»

ایالات متحده رسماً اعلام کرد که ایران در جنگ سایبری، ابتکار عمل را در دست گرفته است.

انتشار شده در تاریخ

شناسایی کمپین سایبری TA551

محققان امنیتی کمپین جدیدی به نام «TA551» شناسایی کردند. 

به گزارش کارگروه امنیت سایبربان؛ محققان امنیتی به تازگی کمپینی به نام «TA551» شناسایی کردند که کاربران انگلیسی زبان را هدف قرار می‌دهد.

این کمپین که از اوایل سال 2020 آغاز شده مبتنی بر ایمیل و حملات فیشینگ است. مهاجمان در آن از بدافزارهای مختلفی از جمله «Ursnif» و «Valak» بهره می‌برند. 

هکرها در این کمپین از اواسط جولای تا نوامبر 2020 بدافزار سارق اطلاعات به نام «IcedlID» منتشر کرده‌اند. از قرار معلوم عامل کمپین مذکور گروهی به همان نام «TA551» بوده و هم اکنون نیز در حال استفاده گسترده از این بدافزار است. این کمپین به «Shathak» نیز معروف است. 

مهاجمان برای پیشبرد فعالیت‌های مخرب خود از ایمیل به عنوان طعمه استفاده می‌کنند. این ایمیل‌ها شامل یک آرشیو ZIP و یک پیام حاوی رمز می‌باشند که برای باز کردن آرشیو از آن استفاده می‌شود. 

فایل زیپ حاوی یک سند مایکروسافت ورد به همراه دستورات ماکرو است. ماکروها یکی از قابلیت‌های کاربردی ورد و دستورات و عملیات ضبط شده‌ای هستند که در مواقع نیاز با یک کلیک فراخوانی می‌شوند.

کمپین مذکور تا 27 اکتبر 2020 علیه کاربران انگلیسی زبان متمرکز بوده و چندی بعد روی کاربران ژاپنی نیز هدف گذاری شده است. در قالب این کمپین بدافزار «ElectroRAT» برای ویندوز، لینوکس و مک‌او‌اس نیز منتشر شده است. 

منبع:

تازه ترین ها
تشدید
1405/07/06 - 06:22- آسیا

تشدید برخورد با جرایم سایبری در پاکستان

محسن نقوی، وزیر کشور پاکستان، دستور تشدید برخورد با جرایم سایبری را صادر کرد.

تأکید
1405/07/06 - 06:08- آسیا

تأکید امارات بر مقابله با کلاهبرداری سایبری و پولشویی

امارات در دوران ریاست خود بر گروه ویژه اقدام مالی خاورمیانه و شمال آفریقا، مطالعه منطقه‌ای درباره کلاهبرداری سایبری و پولشویی را آغاز کرد.

هشدار
1405/07/05 - 23:00- آسیب پذیری

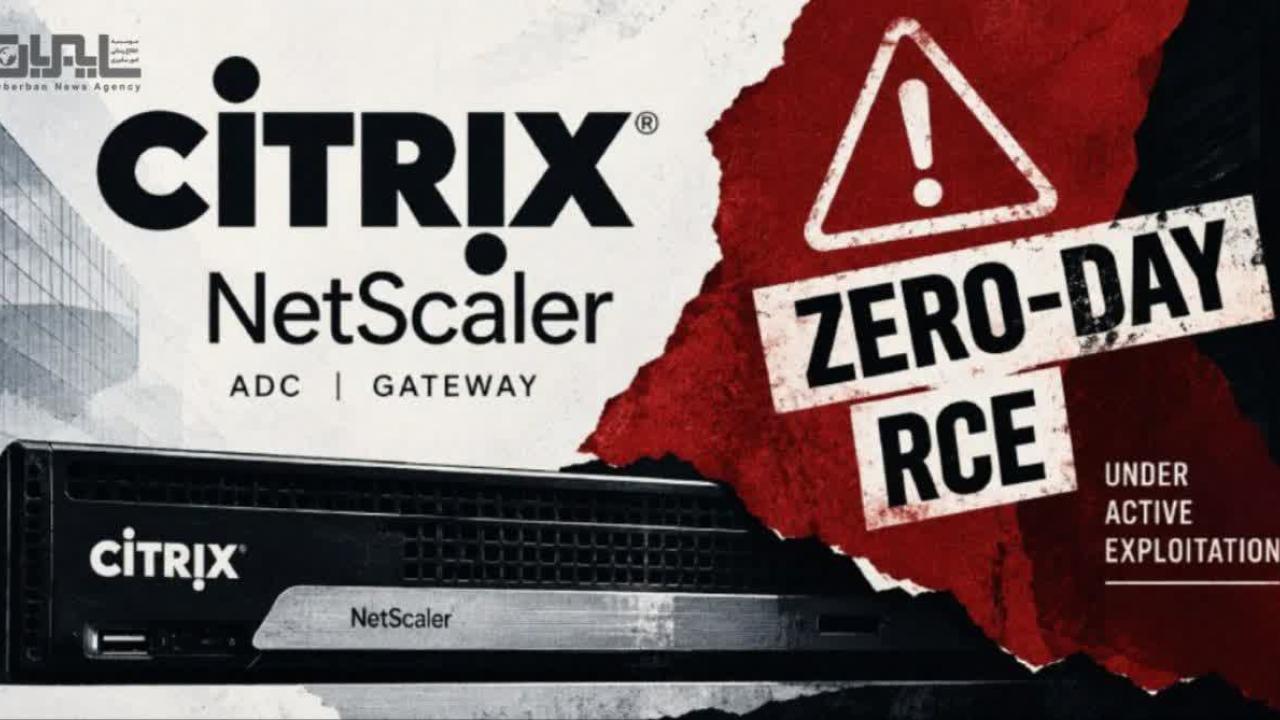
هشدار درباره دو آسیب‌پذیری خطرناک در تجهیزات سیتریکس

دو آسیب‌پذیری روزصفر در «Citrix NetScaler ADC» و «Gateway» شناسایی شده که طبق گزارش‌ها در حملات واقعی مورد سوءاستفاده قرار گرفته‌اند.

مطالب مرتبط

در این بخش مطالبی که از نظر دسته بندی و تگ بندی مرتبط با محتوای جاری می باشند نمایش داده می‌شوند.