about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
نقد
1405/04/06 - 17:47- جنگ سایبری

نقد و بررسی فیلم سینمایی قمارباز | فیلمی درباره هک شدن بانک سپه در جنگ دوازده روزه

قمار باز یک تریلر ایرانی محصول سال ۱۴۰۴ است که توسط محسن بهاری کارگردانی شده است. تهیه کنندگی این فیلم را سجاد نصراللهی نسب بر عهده داشته و بهجت شریف اصفهانی هم نگارش فیلمنامه را انجام داده است. کوروش تهامی، آرمین رحیمیان، امیر نوروزی و شبنم قربانی از باز

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

انتشار شده در تاریخ

شناسایی حملات بدافزار TrickMo

شرکت «IBM» حملات جدیدی از بدافزار «TrickMo» شناسایی کرده است.

به گزارش کارگروه حملات سایبری سایبربان؛ کارشناسان شرکت آی‌بی‌ام (IBM) در گزارشی اعلام کردند بدافزار تریک‌مو (TrickMo) که نخستین بار توسط متخصصان آلمانی شناسایی‌شده است، به‌تازگی کاربران اندروید را هدف قرار داده و احراز هویت دوعاملی را دور می‌زند. 

این بدافزار که توسط توسعه‌دهندگان تروجان بانکی تریک‌بات (Trickbot) ساخته‌شده است، رمزهای احراز هویت یک‌بارمصرف ارسال‌شده از طریق پیامک به مشتریان بانکی را های‌جک کرده و آن‌ها را به سرور فرماندهی و کنترل خود ارسال می‌کند. کاربران ویندوزی که به نسخه دسکتاپ بدافزار تریک‌بات آلوده‌شده‌اند، در دام تریک‌مو نیز گرفتار می‌شوند. 

تریک‌بات سایت‌های بانکی را که کاربر به آن‌ها مراجعه می‌کند، شناسایی کرده و در مرورگر کاربر اقدام به ایجاد صفحات جعلی کرده و کاربر را به نصب آنتی‌ویروس‌های جعلی آواست جهت محافظت از حساب‌های کاربریش می‌کند. زمانی که کاربر اقدام به نصب آنتی‌ویروس می‌کند به دام تریک‌مو می‌افتد. 

تریک‌مو به‌محض اینکه آنتی‌ویروس جعلی نصب می‌شود، دسترسی به سرویس‌های Accessibility را از کاربر طلب می‌کند و با امتیازاتی که از این طریق به دست می‌آورد با دستگاه کاربر تعامل برقرار کرده و داده‌های نمایش داده‌شده روی صفحه یک برنامه را ضبط و یا پاک می‌کند، بر برنامه‌های در حال اجرا نظارت کرده و حتی خود را به‌عنوان نرم‌افزار دریافت پیامک پیش‌فرض تنظیم می‌کند تا پیام‌های ارسال‌شده از سوی بانک را به سرور فرماندهی و کنترل ارسال نماید. 

تریک‌مو اطلاعات دستگاه هدف را جمع‌آوری و به مهاجمان ارسال می‌کند تا بتوانند از اثرانگشت کاربر در تراکنش‌های مالی استفاده نمایند. این بدافزار صفحه دستگاه کاربر را قفل و یک پیام به‌روزرسانی تمام صفحه اندروید نمایش می‌دهد تا سرقت رمزهای پویا و عملیات مخرب خود را از دید کاربر مخفی نگه دارد. تریک‌مو قابلیت خود تخریبی دارد و پس از یک عملیات موفقیت‌آمیز ردپایی از خود برجای نمی‌گذارد. 

طبق گزارش آی‌بی‌ام، بدافزار یادشده در حال حاضر علیه کاربران بانک‌های آلمان که از احراز هویت دوعاملی بسیار استفاده می‌کنند، به کار گرفته می‌شود. نام این بدافزار اشاره مستقیمی به بدافزار بانکی اندروید «ZitMo» دارد که در سال 2011 توسط گروه «Zeus» برای دور زدن سیستم احراز هویت دوعاملی از طریق پیامک توسعه داده‌شده بود. 

منبع:

تازه ترین ها
اختلال
1405/07/01 - 22:35- جنگ سایبری

اختلال در هشدار حملات پهپادی با قطعی اینترنت در روسیه

محدودیت‌های فزاینده روسیه بر اینترنت همراه و شبکه‌های تلفن همراه، دریافت هشدارهای مربوط به حملات پهپادی و موشکی اوکراین را برای شهروندان دشوار کرده است.

کمک
1405/07/01 - 22:29- هوش مصنوعي

کمک بیشتر هوش مصنوعی به مهاجمان سایبری

یک مقام ارشد مرکز ملی امنیت سایبری انگلیس هشدار داده است که هوش مصنوعی در شرایط کنونی می‌تواند بیش از مدافعان سایبری، به مهاجمان کمک کند.

بازداشت
1405/07/01 - 22:19- جرم سایبری

بازداشت دو مجرم سایبری در انگلیس

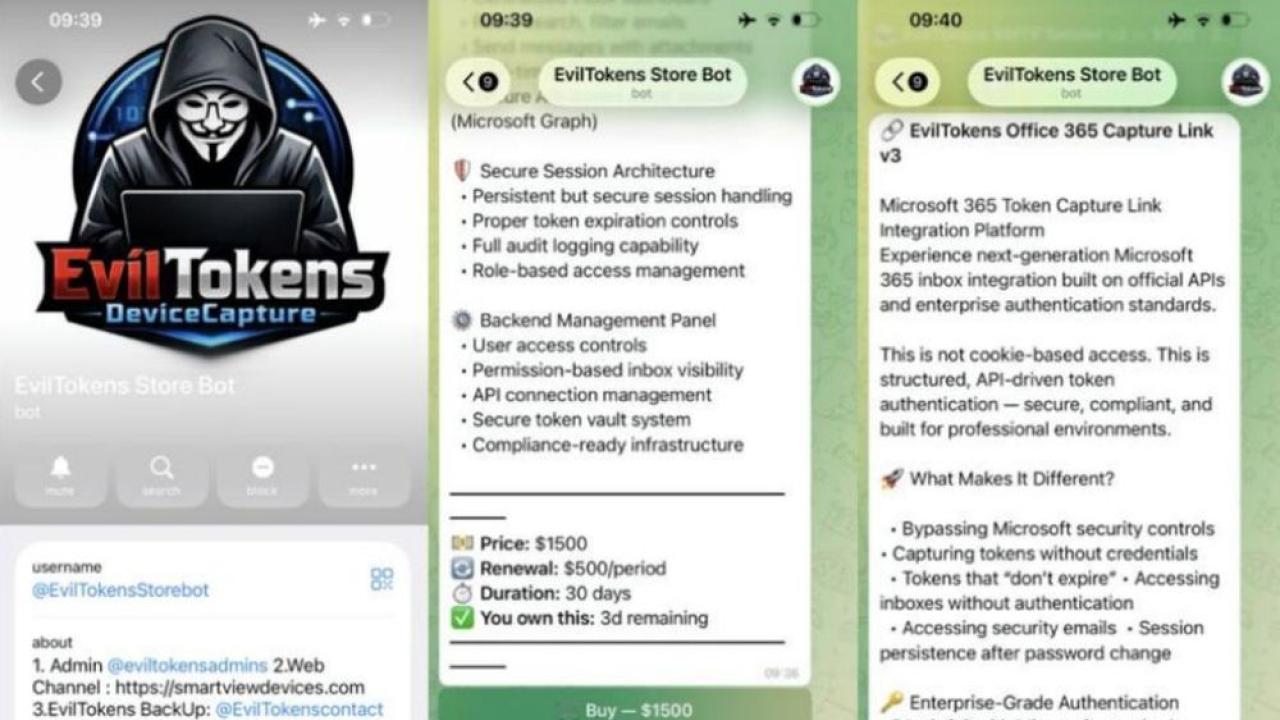
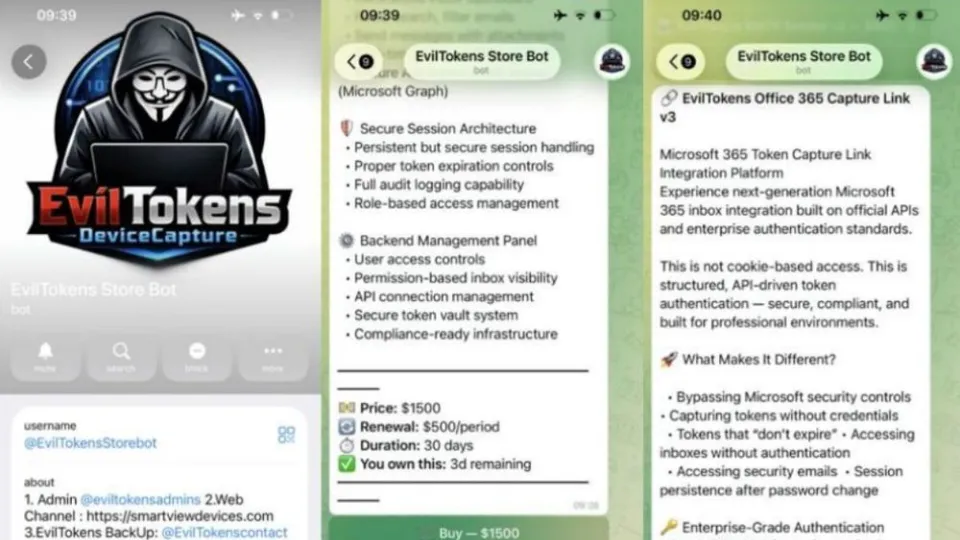
مایکروسافت با همکاری پلیس بریتانیا یک پلتفرم مبتنی بر هوش مصنوعی به نام اویل توکنز را که برای کمک به مجرمان سایبری در اجرای حملات فیشینگ و کلاهبرداری مالی استفاده می‌شد، از کار انداخت و دو مظنون را در انگلیس بازداشت کرد.

مطالب مرتبط

در این بخش مطالبی که از نظر دسته بندی و تگ بندی مرتبط با محتوای جاری می باشند نمایش داده می‌شوند.