


about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
نقد
1405/04/06 - 17:47- جنگ سایبری

نقد و بررسی فیلم سینمایی قمارباز | فیلمی درباره هک شدن بانک سپه در جنگ دوازده روزه

قمار باز یک تریلر ایرانی محصول سال ۱۴۰۴ است که توسط محسن بهاری کارگردانی شده است. تهیه کنندگی این فیلم را سجاد نصراللهی نسب بر عهده داشته و بهجت شریف اصفهانی هم نگارش فیلمنامه را انجام داده است. کوروش تهامی، آرمین رحیمیان، امیر نوروزی و شبنم قربانی از باز

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

انتشار شده در تاریخ

شناسایی حملات بدافزار Cring

محققان کسپرسکی حملات باج افزار «Cring» را شناسایی کردند.

به گزارش کارگروه امنیت سایبربان؛ اوایل سال 2021 هکرها با استفاده از باج افزار کرینگ (Cring) حملاتی تدارک دیدند که از سوی محققان شرکت «Swisscom CSIRT» شناسایی شدند، اگرچه دقیقا مشخص نشد اپراتورهای باج افزار چگونه به شبکه سازمان‌ها نفوذ کرده‌اند. 

یافته‌های تحقیقات کارشناسان کسپرسکی روی یکی از شرکت‌های قربانی کرینگ نشان می‌دهد در این حملات هکرها از آسیب‌پذیری سرورهای وی‌پی‌ان فورتی‌گیت (FortiGate VPN server) بهره‌برداری کرده‌اند. 

در برخی از حملات مهاجمان با بهره‌گیری از آسیب‌پذیری «CVE-2018-13379» سرورهای وی‌پی‌ان فورتیگیت به شبکه شرکت دسترسی اولیه کسب کرده‌اند. 

این آسیب‌پذیری که در سال 2019 برطرف شده ‌به مهاجمان امکان می‌دهد به دستگاه متصل شده و از راه دور به فایل‌های حاوی نام کاربری و پسورد دسترسی پیدا کنند. علیرغم رفع این آسیب‌پذیری، بسیاری از کاربران به‌روزرسانی‌ها را نصب نکرده‌اند. 

مهاجمان پس از دسترسی به اولین سیستم در شبکه سازمانی با بهره‌گیری از Mimikatz اطلاعات حساب‌های کاربری کاربران ویندوز را که پیش‌تر وارد رایانه آلوده‌شده‌اند جمع‌آوری کرده و اعتبارنامه‌های ادمین دامنه را سرقت کرده‌اند. 

در ادامه هکرها چندین سیستم را که در فعالیت شرکت صنعتی نقش حیاتی داشته را انتخاب کرده و باج افزار کرینگ را در آن‌ها نصب‌کرده‌اند. 

ویچیسلاف کاپِیتسِف، کارشناس ارشد آزمایشگاه کسپرسکی در این خصوص می‌گوید:

جزئیات حمله نشان می‌دهد مهاجمان به‌دقت زیرساخت سازمان هدف را بررسی کرده‌اند، سپس ابزارهای خود را متناسب با اطلاعات جمع‌آوری‌شده در مرحله جاسوسی آماده ساخته‌اند. به‌عنوان‌مثال، اسکریپت‌های مهاجمان فعالیت برنامه مخرب را در پوشش عملکرد یک آنتی‌ویروس مورداستفاده در شرکت مخفی کرده و فرایندهای سرورهای پایگاه داده‌ها (Microsoft SQL Server) و سیستم‌های پشتیبان گیری (Veeam) مورداستفاده در سیستم‌های انتخاب‌شده از سوی مهاجمان برای رمزگذاری را به پایان رسانده‌اند. تجزیه‌وتحلیل اقدامات مهاجمان نشان می‌دهد درنتیجه بررسی شبکه سازمان هدف جهت رمزگذاری سرورهایی انتخاب‌شده‌اند که قطع دسترسی به آن‌ها به باور مهاجمان می‌توانست بیشترین میزان خسارت را به فعالیت شرکت وارد کند. 

منبع:

تازه ترین ها
اختلال
1405/07/01 - 22:35- جنگ سایبری

اختلال در هشدار حملات پهپادی با قطعی اینترنت در روسیه

محدودیت‌های فزاینده روسیه بر اینترنت همراه و شبکه‌های تلفن همراه، دریافت هشدارهای مربوط به حملات پهپادی و موشکی اوکراین را برای شهروندان دشوار کرده است.

کمک
1405/07/01 - 22:29- هوش مصنوعي

کمک بیشتر هوش مصنوعی به مهاجمان سایبری

یک مقام ارشد مرکز ملی امنیت سایبری انگلیس هشدار داده است که هوش مصنوعی در شرایط کنونی می‌تواند بیش از مدافعان سایبری، به مهاجمان کمک کند.

بازداشت
1405/07/01 - 22:19- جرم سایبری

بازداشت دو مجرم سایبری در انگلیس

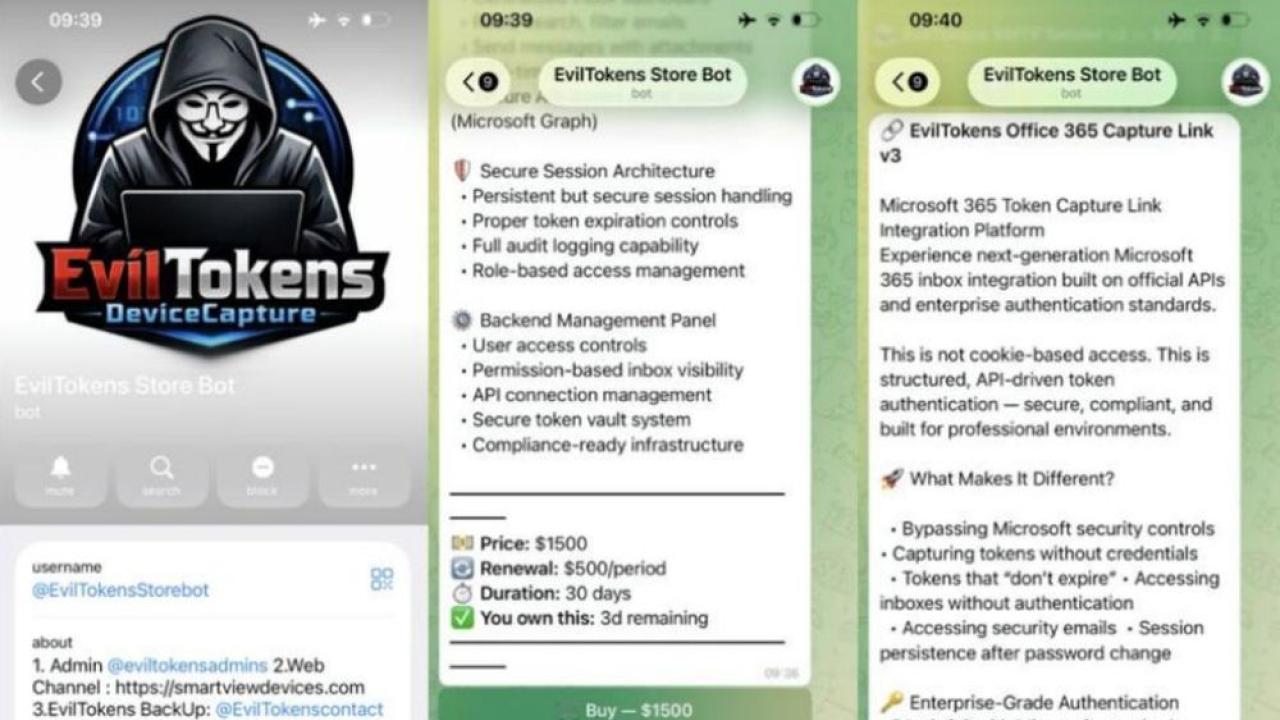
مایکروسافت با همکاری پلیس بریتانیا یک پلتفرم مبتنی بر هوش مصنوعی به نام اویل توکنز را که برای کمک به مجرمان سایبری در اجرای حملات فیشینگ و کلاهبرداری مالی استفاده می‌شد، از کار انداخت و دو مظنون را در انگلیس بازداشت کرد.

مطالب مرتبط

در این بخش مطالبی که از نظر دسته بندی و تگ بندی مرتبط با محتوای جاری می باشند نمایش داده می‌شوند.