

about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

نفوذ
1405/05/01 - 19:43- تروریسم سایبری

نفوذ به قلب زیرساخت‌های صنعتی آمریکا؛ جزئیات عملیات «شبکه‌های خاموش»

ایالات متحده رسماً اعلام کرد که ایران در جنگ سایبری، ابتکار عمل را در دست گرفته است.

انتشار شده در تاریخ

شناسایی بدافزار SkinnyBoy

محققان امنیتی بدافزار جدیدی به نام «SkinnyBoy» شناسایی کردند. 

به گزارش کارگروه امنیت سایبربان؛ محققان امنیت سایبری شرکت «Cluster25» بدافزار جدیدی به نام اسکینی بوی (SkinnyBoy) شناسایی کرده‌اند که در حملات فیشینگ هدفمند علیه سازمان‌های دولتی و نظامی اوایل سال جاری مورد استفاده قرار گرفته است.

کارشناسان این شرکت مدعی شده‌اند گروه APT28 اوایل ماه مارس با تمرکز بر وزارت خارجه‌ها، سفارتخانه‌ها و شرکت‌های صنایع دفاعی و بخش نظامی کمپین فیشینگ را سازمان‌دهی کرده است. 

هکرها ایمیل‌ها را با اسناد آلوده مایکروسافت ورد که حاوی ماکرو برای استخراج فایل DLL و بارگیری بدافزار اسکینی بوی بوده را منتشر کرده‌اند. ایمیل‌ها در پوشش دعوت‌نامه رویداد علمی بین‌المللی که اواخر ماه ژوئیه در اسپانیا برگزار می‌شود، ارسال شده‌اند.

برطبق گزارش شرکت مذکور، اسکینی بوی در مراحل میانی حمله، جهت جمع‌آوری اطلاعات در مورد هدف و دریافت پیلود از سرور فرماندهی و کنترل به کار می‌رود. 

این بدافزار لودر پس از ورود به سیستم قربانی ماندگاری خود در سیستم را حفظ کرده و پیلود دیگری را که در Base64 رمزگذاری شده، استخراج می‌کند. این پیلود پس از استخراج دو فایل در سیستم هک شده حذف می‌شود. 

هدف این بدافزار سرقت اطلاعات سیستم آلوده و اجرای آخرین پیلود حمله که در حال حاضر ناشناس است، می‌باشد. سرقت اطلاعات از طریق ابزارهای systeminfo.exe و tasklist.exe موجود در سیستم که امکان استخراج اسامی فایل‌ها را از مکان‌های مختلف می‌دهد، انجام می‌شود. 

به گفته محققان، اهداف این بدافزار در کشورهای اتحادیه اروپا و ایالات‌متحده واقع‌شده‌ است. 

منبع:

تازه ترین ها
پنهان
1405/07/04 - 15:35- آمریکا

پنهان کردن روابط شرکت فناوری قضایی با روسیه

وزارت دادگستری آمریکا اعلام کرد دو مدیر ارشد شرکت اکسیژن فورنزیکس (Oxygen Forensics) که نرم‌افزارهای استخراج داده و جرم‌یابی دیجیتال به چندین نهاد دولتی آمریکا می‌فروخت، به اتهام پنهان کردن مالکیت روسی شرکت و محل تولید نرم‌افزارها بازداشت شده‌اند.

جریمه
1405/07/04 - 15:29- آسیب پذیری

جریمه ۲.۳ میلیون دلاری لَب‌کورپ به‌دلیل ضعف‌های امنیت سایبری

ائتلافی دوحزبی متشکل از دادستان‌های کل ۴۴ ایالت آمریکا روز پنجشنبه اعلام کرد که به توافقی در پرونده قضایی علیه شرکت لَب‌کورپ (Labcorp) دست یافته است.

آزمایش
1405/07/04 - 15:03- هوش مصنوعي

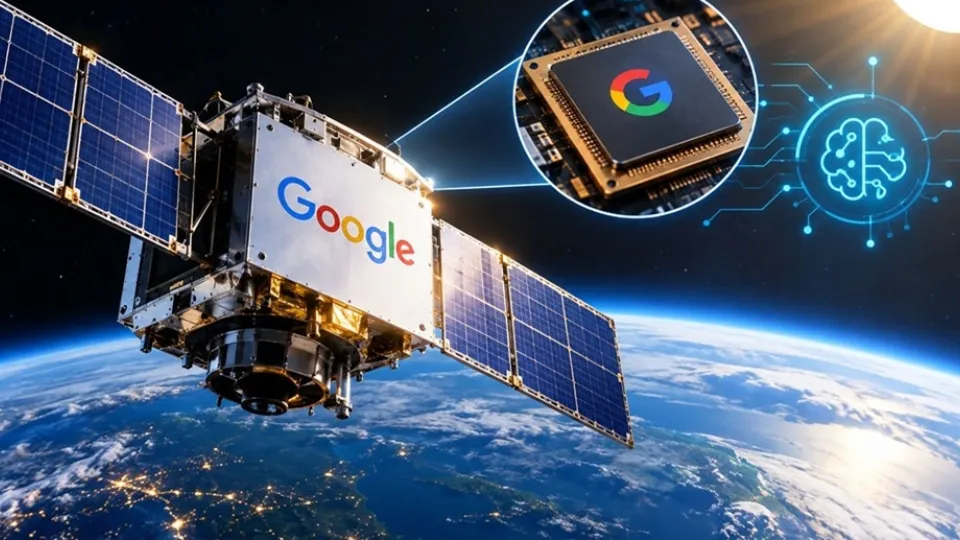
آزمایش تراشه‌های محاسباتی هوش مصنوعی در فضا توسط گوگل

گوگل با پروژه سان‌کچر تراشه‌های محاسباتی هوش مصنوعی را در فضا آزمایش می‌کند.