



شناسایی بدافزار ماینینگ Graboid
به گزارش کارگروه حملات سایبری سایبربان؛ بهتازگی کارشناسان شرکت امنیتی Palo alto Networks بدافزار جدیدی به نام گرَبوید (Graboid) شناسایی کردهاند که اقدام به استخراج ارز دیجیتال مونرو (Monero) کرده و برای توزیع از کانتینرهای موتور اصلی داکر (Docker Engine) استفاده میکند. شرکت Palo alto Networks، یک شرکت امنیت سایبری چندملیتی است که محصولات اصلی آن یک پلت فرم شامل فایروالهای پیشرفته و پیشنهادات مبتنی بر Cloud است.
کارشناسان این شرکت از طریق موتور جستجوی شودان (Shodan) بیش از 2000 بسته نصب ناامن موتور اصلی داکر را شناسایی کردند که در دسترس همه کاربران و آلوده به بدافزار گربوید بودهاند. این بدافزار برخی مواقع فهرستی از هاستهای آسیبپذیر و بیش از 2000 هزار آدرس آیپی را از سرور کنترل و فرمان بارگیری میکند که نشان میدهد مجرمان اهداف احتمالی خود را شناسایی کرده و بهصورت تصادفی یکی را گزینش میکنند.
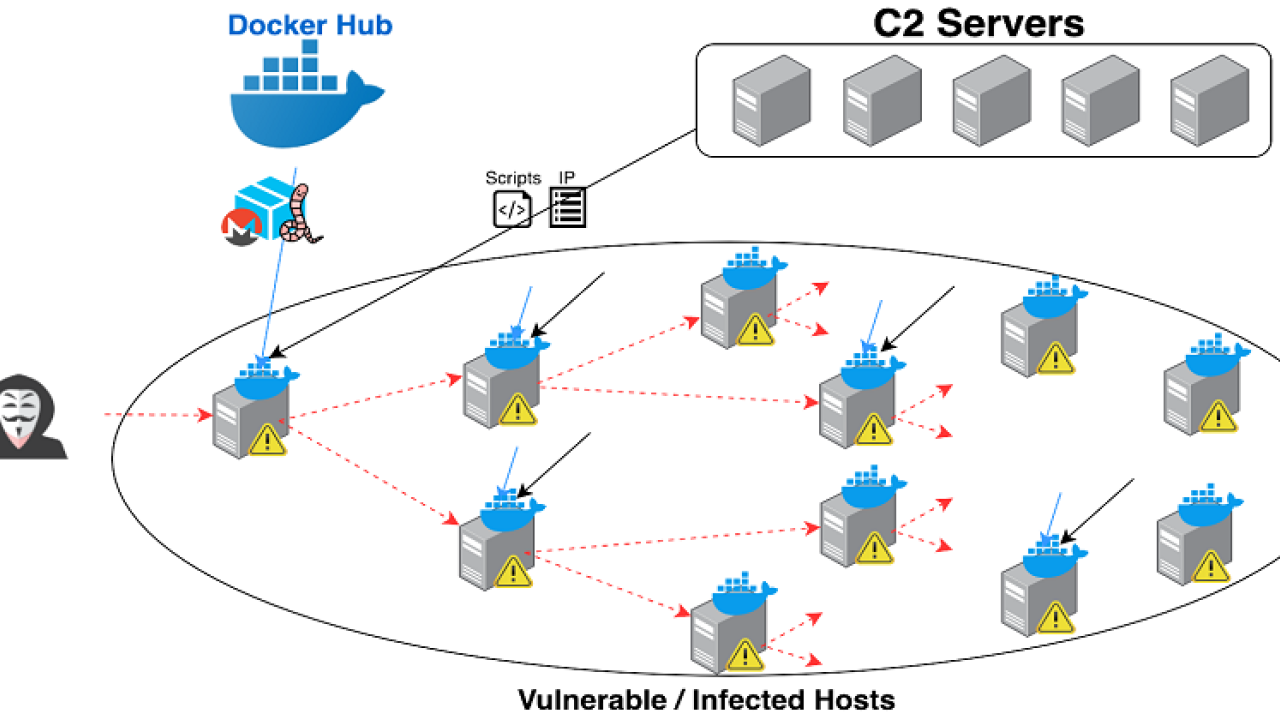
مهاجم پس از نفوذ به سیستم موردنظر، کنترل از راه دور انجام داده و فرمان بارگیری تصویر pocosow/centos را از داکرهاب (Docker Hub) میدهد. این تصویر دارای کلاینت داکر بوده و برای برقراری ارتباط با سایر میزبانهای داکر مورداستفاده قرار میگیرد. عملیات استخراج با کانتینر مجزای gakeaws/nginx انجام میگیرد که بهعنوان وب سرور متنباز nginx عمل میکند. کانتینر pocosow/centos جهت بارگیری 4 اسکریپت از سرور کنترل و اجرای آنها نیز مورداستفاده قرار میگیرد.
کرم گربوید از 15 میزبان آسیبدیده دستوراتی دریافت میکند که 14تای آنها جز فهرست آدرسهای آسیبپذیر IP هستند و یکی از آنها نیز بیش از 50 آسیبپذیری شناختهشده دارد. اپراتور بدافزار بهمنظور هدایت و کنترل آن، این میزبانها را آلوده میسازد.
کارشناسان معتقدند این ماینر در انتخاب هدف نامنظم عمل کرده و حتی زمانی که در هاستهای آلوده نصب میگردد بلافاصله عمل نمیکند که میتواند ناشی از توسعه نامطلوب و یا درراستای عدم شناسایی این بدافزار باشد.


