شناسایی ارتباط میان دو گروه هکری
به گزارش کارگروه بینالملل سایبربان؛ کارشناسان شرکت امنیت سایبری ملویربایتس (Malwarebytes) ایالاتمتحده با انتشار گزارشی از ارتباط میان گروه مِیجکارت 5 (MageCart 5) و گروه هکری معروف کاربنک (Carbanak) و تروجان بانکی Dridex خبر دادند. به گزارش شرکت امنیت سایبری RiskIQ که در سانفرانسیسکو آمریکا واقع است، گروه مِیجکارت ارائهدهندگان خدمات ثالث را مورد هدف قرار داده و مستقیماً فروشگاههای آنلاین را موردتهاجم قرار نمیدهد.
پیشتر گروه میجکارت با آلوده کردن صفحات پرداختی وبسایتها منجمله برخی صفحات متعلق به شرکتهای بزرگ همچون British Airways توانست به حجم وسیعی از اطلاعات کارتهای اعتباری دسترسی پیدا کند. این حمله خیلی مؤثر بود چراکه مهاجمان، Magento یکی از محبوبترین پلتفرمها برای فروشگاههای آنلاین را هدف قرار داده بودند و تعداد زیادی از سایتها را با تکنیکی که شاید گروههای دیگر هم از آن استفاده میکنند، آلوده کرده بودند.
میجکارت از شبکه تحویل محتوا (CDN) و تبلیغات برای تزریق کد مخرب خود در سایتها بهره میگیرد. کارشناسان IBM در ماه سپتامبر سال جاری، دریافتند که میج کارت 5 اسکریپتهای ویژهای جهت استقرار در روترهای لایه 7 و سرقت کارتهای بانکی توسعه داده و از یورش به سایتها، به روترها گرایش پیدا کرده است.
محققان برای کشف ارتباط میان گروه مِیجکارت 5 و کاربنک، ۸ دامنه سطح بالا را موردمطالعه قراردادند که از اسم Informaer استفاده کرده و متعلق به میج کارت ۵ بودهاند. آنها با استفاده از سوابق هویز (Whois) كه پیش از مقررات عمومی حفاظت از دادهها (GDPR) مطرحشده بود به یک رجیستری نفوذناپذیر در چین رسیدند که BIZCN/CNOBIN نامگذاری شده بود. کارشناسان با شناسایی «informaer[.]info» به عنوان نهمین دامنه از Informaer که چندان امن نبوده به آدرس پست الکترونیکی «guotang….@yahoo.com» و شماره تلفن «86.1066569215+» دسترسی پیدا کردند. این دامنه تقریباً همزمان با دیگر دامنههای Informaer ثبتشده بود و به نظر میرسد گروه میج کارت 5 از آن در عملیات خود بهره برده است.
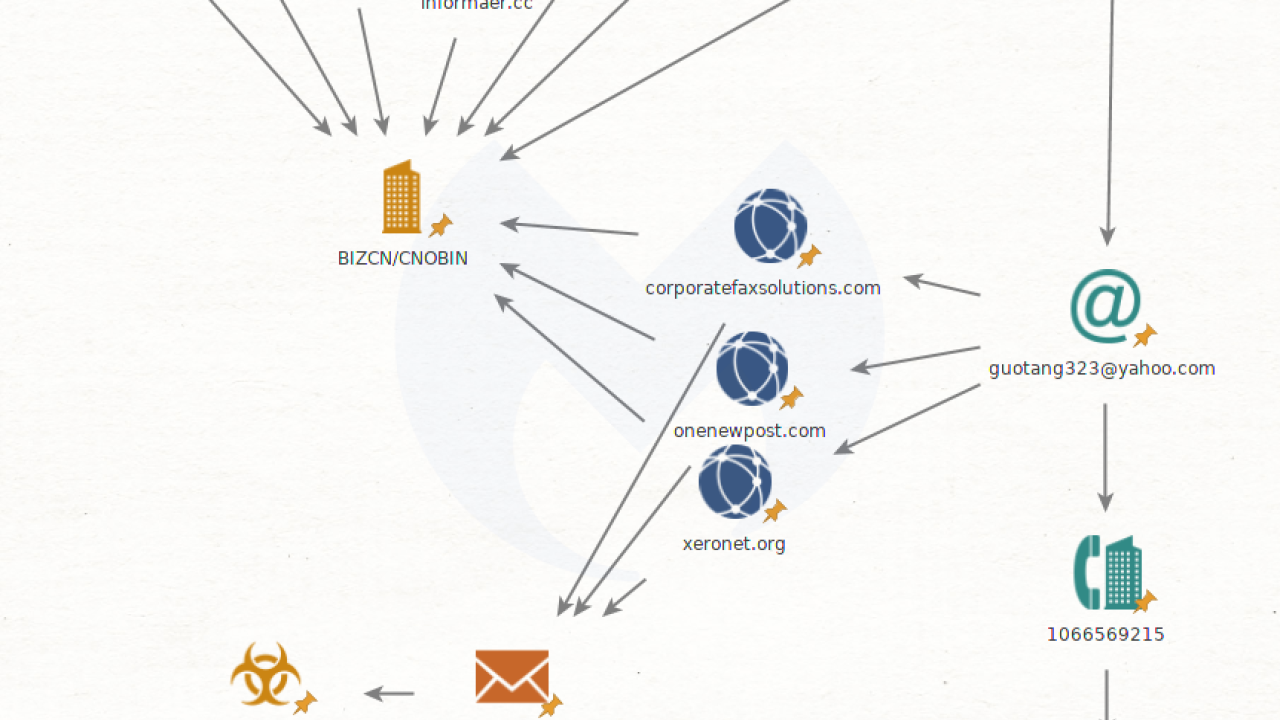
آدرس ایمیل مذکور با دامنههایی نظیر corporatefaxsolutions[.]com، onenewpost[.]com و xeronet[.]org که توسط یک شخص ثبتشده بود، مرتبط بوده و از آنها در کمپینهای فیشینگ Dridex استفادهشده بود. برایان کربس (Brian Krebs) روزنامهنگار و یکی از اشخاص برجستهنام در حوزهی امنیت سایبری نیز دریکی از مقالات خود در خصوص بررسی فعالیتهای گروه هکری کاربنک و پیدایش آن به شماره فوق اشارهکرده بود.